GDPR و HIPAA لعيادات الإخصاب: لماذا يجب أن يمتد الامتثال ليشمل التسويق، والتعامل مع العملاء المحتملين، وثقة المرضى
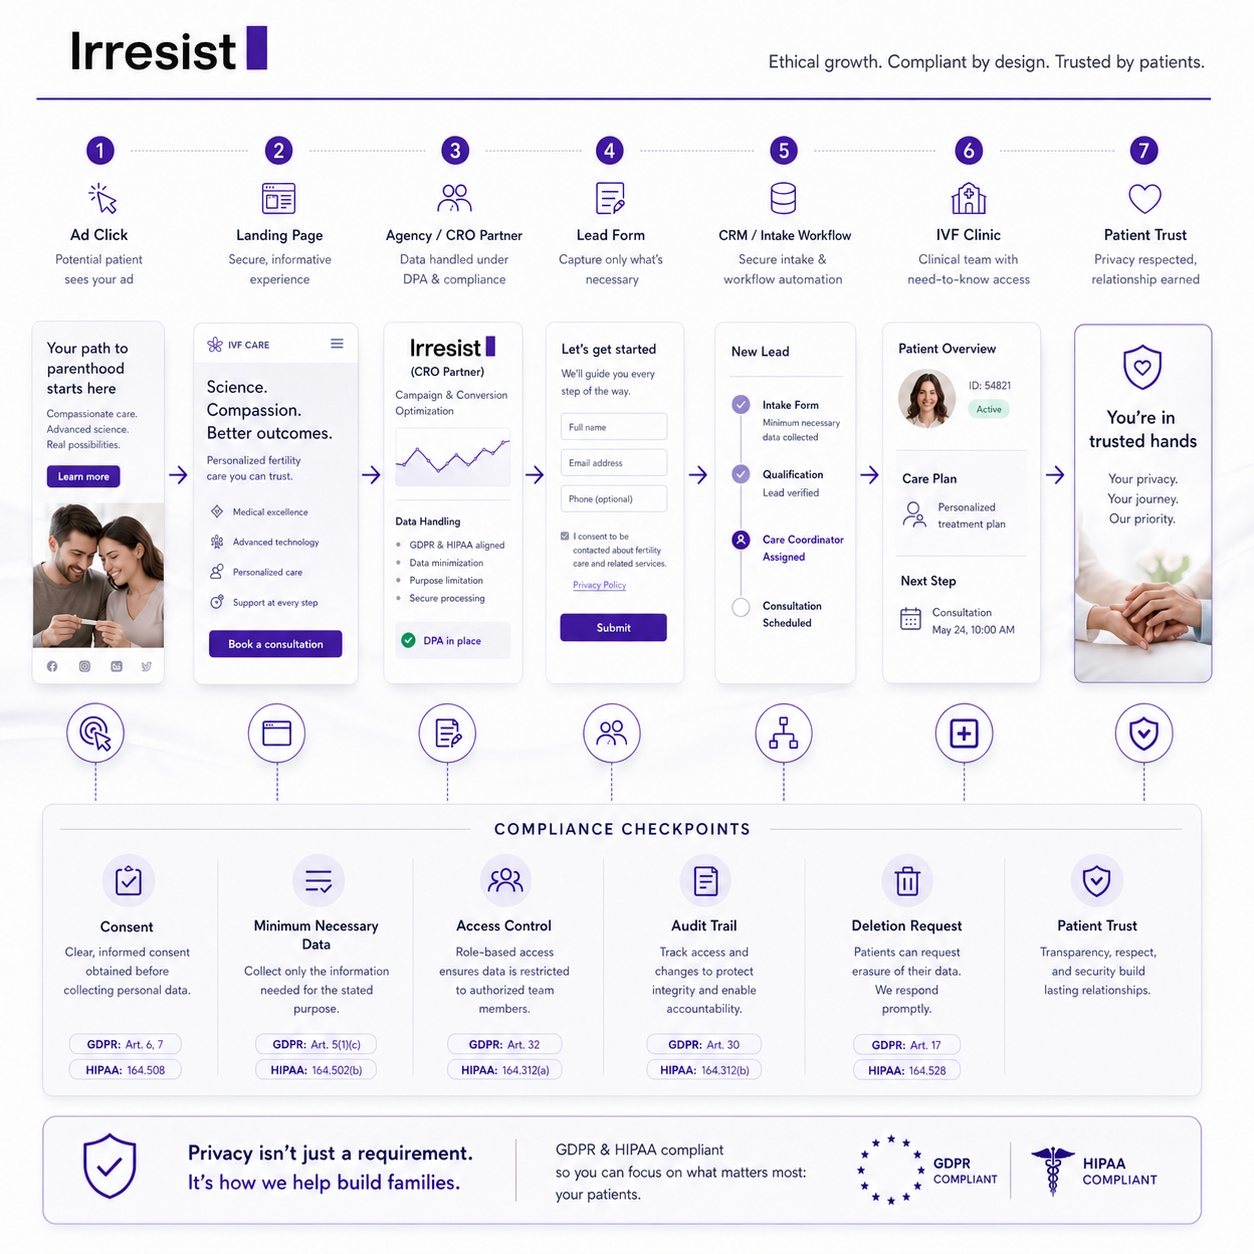
يجب على عيادات الإخصاب خارج الرحم توسيع نطاق الامتثال للوائح GDPR وHIPAA ليتجاوز السجل الطبي الإلكتروني ويشمل كل نقطة اتصال تسويقية يتم فيها التقاط أو مشاركة سياق متعلق بالصحة. يتطلب هذا النهج الشامل تأمين مسار البيانات بالكامل، بدءاً من نقرات الإعلانات الأولية ونماذج الويب وصولاً إلى المزامنة مع أنظمة CRM وتقارير الوكالات الخارجية، وذلك لضمان ثقة المرضى والتوافق التنظيمي.
تبدأ معظم النقاشات حول قوانين GDPR و HIPAA لعيادات الإخصاب الاصطناعي (IVF) من المكان الخطأ؛ حيث تركز على السجلات الطبية الإلكترونية (EMR)، أو نظام سجلات المرضى، أو قاعدة البيانات السريرية. هذه الأمور مهمة بلا شك، لكن مخاطر الامتثال التي تباغت عيادات الخصوبة تميل للظهور في مرحلة مبكرة من رحلة المريض: عند النقر على الإعلان، أو إرسال النموذج، أو طلب معاودة الاتصال، أو مزامنة نظام إدارة علاقات العملاء (CRM)، أو التصدير إلى لوحة تحكم الوكالة.
إن المريض المحتمل الذي يملأ نموذجاً في صفحة تتحدث عن دورات الإخصاب الفاشلة قد شارك بالفعل معلومات أكثر حساسية من مجرد الاسم ورقم الهاتف. فسياق الصفحة، والقصد من الزيارة، والمعلومات المدخلة عند التسجيل، تنشئ ملفاً للبيانات يقع في فئة مخاطر مختلفة عن العميل المحتمل العادي. وإذا قامت وكالة، أو مزود بيانات، أو شريك في تحسين معدل التحويل (CRO) بلمس تلك البيانات دون ضوابط مناسبة، فإن العيادة هي من ترث هذه المخاطر.
يستعرض هذا المقال لماذا يتطلب الامتثال لبيانات مرضى الإخصاب الاصطناعي معايير أعلى، وأين تظهر المخاطر فعلياً في رحلة العميل من "محتمل" إلى "مريض"، وما يجب أن تتوقعه العيادات من الشركاء الخارجيين، وكيف يبدو دعم الامتثال التشغيلي الجيد في منظومة النمو الحديثة. هذه ليست نصيحة قانونية، بل هي إطار عمل عملي لقادة العيادات، وفرق النمو، وشركاء التسويق الذين يرغبون في فهم الصورة الكاملة.
أهم النقاط المستفادة
بيانات عملاء الإخصاب تحمل سياقاً متعلقاً بالصحة - حتى النماذج المرسلة في المراحل الأولى يمكن أن تتجاوز بيانات الاتصال العادية، مما يستدعي معالجة أكثر صرامة بموجب GDPR، وحيثما ينطبق، HIPAA.
مخاطر الامتثال تبدأ قبل السجل الطبي الإلكتروني - يحتوي مسار البيانات الكامل من النقر على الإعلان إلى تسليم البيانات على نقاط تعرض متعددة غالباً ما تتجاهلها العيادات.
الشركاء الخارجيون يتشاركون المخاطر - الوكالات، وفرق CRO، ومزودو البيانات الذين يطلعون على بيانات المرضى أو يخزنونها أو يوجهونها يمكن أن يتسببوا في مخاطر امتثال للعيادة.
ثقة المريض تعتمد على وضع الخصوصية - في رعاية الخصوبة، يؤدي ضعف التعامل مع البيانات إلى الإضرار بالموقف القانوني، ومصداقية العلامة التجارية، وثقة المريض في آن واحد.
الاستعداد التشغيلي يتجاوز مجرد السياسات - تحتاج العيادات إلى بائعين يمكنهم إثبات الضوابط من خلال سير العمل، والسجلات، والأدلة، وليس فقط من خلال اللغة التعاقدية.
قوانين GDPR و HIPAA لعيادات الإخصاب: لماذا يجب أن يمتد الامتثال ليشمل التسويق، والتعامل مع العملاء المحتملين، وثقة المرضى
يركز معظم التفكير في الامتثال في مجال الرعاية الصحية على أنظمة السجلات. وتستثمر عيادات الإخصاب الاصطناعي بحق في تأمين قواعد البيانات السريرية والسجلات الطبية الإلكترونية. ولكن عيادة الخصوبة الحديثة تدير أيضاً حملات إعلانية، وتجذب العملاء من خلال نماذج الويب، وتوجه طلبات الاتصال عبر فرق الاستقبال، وتزامن البيانات مع أنظمة CRM، وتشارك التقارير مع شركاء خارجيين.
كل نقطة من نقاط التماس هذه يمكن أن تتضمن بيانات تتجاوز الاسم وعنوان البريد الإلكتروني. في مجال الإخصاب، يحمل العميل المحتمل الذي يتم جذبه من صفحة حول تجميد البويضات أو فقدان الحمل المتكرر سياقاً متعلقاً بالصحة بشكل افتراضي. وهذا السياق يغير صورة الامتثال تماماً.
المخاطر ثلاثية الأبعاد. هناك مخاطر قانونية: تضع الأطر التنظيمية مثل GDPR و HIPAA التزامات حول كيفية جمع هذه البيانات ومعالجتها ومشاركتها وحذفها. وهناك مخاطر تشغيلية: الأنظمة التي لا تدعم طلبات الحذف، أو تدقيق الوصول، أو التصدير الخاضع للرقابة تخلق ثغرات تظهر أثناء الحوادث. وهناك مخاطر تتعلق بالسمعة: المريض الذي يعلم أن بياناته المتعلقة بالخصوبة عولجت بإهمال لا يلوم الوكالة أو بائع نظام CRM، بل يلوم العيادة.
لا يمكن للامتثال في مجال الإخصاب الاصطناعي أن يتوقف عند حدود العيادة؛ بل يجب أن يتبع البيانات أينما ذهبت.
لماذا تحتاج عيادات الإخصاب إلى معايير أعلى للامتثال للبيانات
يختلف الإخصاب الاصطناعي بشكل جذري عن التسويق العام للرعاية الصحية. قد يكشف المريض المحتمل أو يلمح إلى حالة الخصوبة، وتاريخ العلاج، وتاريخ الدورات الفاشلة، وخطط الإنجاب، وتفضيلات التوقيت، وتفاصيل الاتصال المرتبطة مباشرة بنية العلاج. هذا ليس قلقاً نظرياً؛ بل يحدث في كل نموذج يتم إرساله، وكل مكالمة، وكل محادثة تسجيل.
بموجب قانون GDPR، تُصنف المعلومات المتعلقة بالصحة كبيانات من "فئة خاصة" بموجب المادة 9، مما يتطلب تبريراً ومعالجة أكثر صرامة. حتى بيانات العملاء المحتملين في المراحل المبكرة في مجال الإخصاب يمكن أن تنتقل من مجرد بيانات اتصال عادية إلى سياق متعلق بالصحة أو العلاج، مما يعني وجوب عمل العيادات ومورديها بمعايير رعاية أعلى.
حيثما ينطبق قانون HIPAA وتكون العيادة "جهة مغطاة"، تشمل المعلومات الصحية المحمية البيانات المتعلقة بالحالات الصحية والخدمات الصحية الماضية أو الحاضرة أو المستقبلية. يجب على عيادات الخصوبة في هذا السياق تنفيذ قواعد الخصوصية والأمن والإخطار بالاختراق. وتتطلب تحديثات قاعدة أمن HIPAA المقترحة في ديسمبر 2024 امتثالاً أكثر صرامة من "شركاء العمل"، بما في ذلك إثبات كتابي سنوي للامتثال وإخطارات بالاختراق خلال 24 ساعة. ومن المتوقع أن تصبح القاعدة سارية المفعول في يوليو أو أغسطس 2026، مع اشتراط تنفيذ معظم الأحكام في غضون 180 يوماً.
البيئة التنظيمية الأوسع تزداد صرامة. فقد قضى المنظمون عام 2025 في تحسين أدواتهم، وتوسيع نطاق الكيانات التي يدققون فيها، وتشديد التوقعات حول الأمن السيبراني، والإشراف على الموردين، والاستخدام المسؤول للتقنيات الرقمية. ومن المرجح أن يستمر المدعون العامون في الولايات في التركيز على خصوصية الصحة كأولوية إنفاذ، خاصة مع إقرار قوانين جديدة ودخول أخرى حيز التنفيذ.
الواقع التجاري مباشر: في رعاية الخصوبة، يمر المرضى بمواقف حساسة عاطفياً وتتطلب تفكيراً عميقاً. الثقة جزء من عملية التحويل. ويمكن لضعف التعامل مع البيانات أن يضر بالموقف القانوني، ومصداقية العلامة التجارية، وثقة المريض في الوقت نفسه.
هذا المقال لا يشكل نصيحة قانونية. يجب على العيادات استشارة مستشار قانوني مؤهل لمعرفة الالتزامات الخاصة بكل ولاية قضائية.
أين تظهر مخاطر الامتثال فعلياً في رحلة عميل الإخصاب
لا تتركز المخاطر في نظام واحد، بل تتراكم عبر مسار البيانات الكامل: النقر على الإعلان، بدء النموذج، إرسال النموذج، معاودة الاتصال، مزامنة CRM، التصدير أو التسليم للأنظمة الخارجية، والتعامل مع الحذف. كل خطوة لها ملف مخاطر خاص بها.
القضية الأساسية هي أن التفكير المقتصر على "معلومات تحديد الهوية الشخصية" (PII) ضيق للغاية بالنسبة للإخصاب الاصطناعي. فعندما يرسل شخص ما نموذجاً على صفحة هبوط حول دورات الإخصاب الفاشلة أو برامج التبرع بالبويضات، فإن الجمع بين معلومات الاتصال وسياق الصفحة ينشئ ملف بيانات يتجاوز بيانات الاتصال العادية. لا يلزم وجود حقول طبية صريحة حتى يتوفر سياق متعلق بالصحة.
أكد مكتب الحقوق المدنية التابع لوزارة الصحة والخدمات الإنسانية الأمريكية (HHS) أنه يجب على الكيانات المنظمة ضمان عدم الكشف غير المسموح به عن المعلومات الصحية المحمية (PHI) لموردي تكنولوجيا التتبع، مشيراً إلى أنه "بسبب انتشار تقنيات التتبع التي تجمع معلومات حساسة"، فمن الضروري الكشف عن PHI فقط كما تسمح قاعدة خصوصية HIPAA. يجب على منظمات الرعاية الصحية ذات التخصص الواحد توخي الحذر بشكل خاص، لأنه إذا كانت منظمتك تقدم خدمة محددة فقط، فإن معظم الصفحات على موقعك الإلكتروني قد تشير إلى الاحتياجات الصحية المحددة للفرد. وهذا ينطبق مباشرة على عيادات الخصوبة.
إليك أين تظهر المخاطر عبر الرحلة:
| المرحلة في الرحلة | التعرض المحتمل | معيار الممارسة الجيدة |
|---|---|---|
| النقر على الإعلان / صفحة الهبوط | قد تنقل نصوص التتبع التابعة لجهات خارجية بيانات تصفح متعلقة بالصحة إلى موردين خارجيين | تدقيق جميع تقنيات التتبع؛ تقييد النصوص البرمجية في الصفحات الخاصة بالصحة |
| إرسال النموذج | جمع حقول أكثر من اللازم؛ ضعف أو غياب الحصول على الموافقة | نماذج محدودة الغرض؛ جمع موافقة قابل للتهيئة؛ الحد الأدنى من الحقول الضرورية |
| معاودة الاتصال / التسجيل | مشاركة سياق حساس شفهياً أو في الملاحظات دون ضوابط وصول | الوصول إلى ملاحظات المكالمات بناءً على الأدوار؛ إجراءات تعامل موثقة |
| مزامنة CRM | تكرار ملفات العملاء الكاملة في أنظمة ذات وصول واسع للمستخدمين | تحديد الحد الأدنى من الحقول الضرورية؛ أدوار وصول مقيدة |
| التصدير الخارجي / التسليم | مشاركة PII مع الوكالات أو أدوات التقارير بشكل افتراضي | تصدير الحقول المسموح بها فقط؛ عدم مشاركة PII افتراضياً؛ قرارات موثقة |
| طلب الحذف أو DSR | عدم وجود عملية منظمة؛ لا يوجد أثر للأدلة؛ لا يوجد تعميم للحذف للجهات التابعة | سير عمل حذف قابل للتكرار؛ تأكيد من المعالجين؛ أدلة تدقيق |
لماذا يجب على الوكالات وشركاء CRO ومزودي البيانات دعم أهداف GDPR و HIPAA
بموجب قانون GDPR، مبدأ المساءلة واضح: يجب على المعالجين والمعالجين الفرعيين تقديم ضمانات كافية والعمل بموجب ضوابط تعاقدية مناسبة. وتظل العيادة، بصفتها "المتحكم"، مسؤولة عما يحدث للبيانات، حتى عندما يقوم المورد بالمعالجة.
يتطلب إطار عمل HIPAA مزيداً من العناية. فحيثما يقوم المورد بإنشاء أو استلام أو صيانة أو نقل PHI أو ePHI نيابة عن جهة مغطاة، فقد يعمل هذا المورد في دور ينشئ التزامات "شريك العمل". وهذا يتطلب اتفاقية شريك عمل (BAA) وضوابط للمقاولين من الباطن، حيثما ينطبق ذلك. لا تصبح كل وكالة تسويق تلقائياً كياناً خاضعاً لـ HIPAA، ولكن يجب على العيادات تقييم دور كل مورد ووصوله إلى البيانات بعناية. إن إنفاذ قاعدة الإخطار بخرق الصحة التابعة للجنة التجارة الفيدرالية (FTC) وقوانين خصوصية الصحة في الولايات تعمل الآن في المساحة التي لا يصل إليها HIPAA، وتجد الكيانات المغطاة نفسها مسؤولة بشكل متزايد ليس فقط عن ضوابطها الخاصة ولكن عن الحقائق العملية لمنظومتها الرقمية.
من وجهة نظر المريض، لا تهم أي من هذه التفاصيل الدقيقة. فالمريض لا يعرف ولا يهتم بأي مورد لمس بياناته؛ هو يربط كل فشل في الخصوصية بالعيادة. يمكن للعيادة الاستعانة بمصادر خارجية لشراء الوسائط، لكنها لا تستطيع الاستعانة بمصادر خارجية للمساءلة في نظر المريض.
نقطة العمى الشائعة
قد تطلع الوكالات وفرق CRO ومزودو البيانات على بيانات العملاء المحتملين أو يخزنونها أو يثرونها أو يوجهونها. وقد يستخدمون لوحات تحكم أو عمليات تصدير ذات سياق حساس. وقد يؤثرون في تصميم النماذج وممارسات الجمع. وقد يصبحون جزءاً من سير عمل الحذف أو الاستجابة للاختراق دون أن تفكر العيادة في ذلك أبداً.
إن الاستخدام العرضي للبيانات المتعلقة بالمرضى في جداول البيانات، أو صناديق البريد المشتركة، أو سير العمل المخصص من قبل فرق خارجية يمثل تعرضاً تشغيلياً حقيقياً، وليس حالة استثنائية. إذا كان نموذج نموك يعتمد على شركاء خارجيين يلمسون بيانات العملاء، فيجب أن تمتد قدرة الامتثال لتشملهم.
ما يجب أن تطلبه العيادات من أي شريك يتعامل مع بيانات العملاء أو المرضى
هنا تتحول السياسة النظرية إلى إرشادات تشغيلية عملية. القائمة التالية هي مرجع يمكن للعيادات استخدامه عند تقييم أو تدقيق أي شريك خارجي يتعامل مع بيانات العملاء أو المرضى.
قائمة مراجعة امتثال الموردين لعيادات الإخصاب
معالجة البيانات محدودة الغرض - يقوم المورد بمعالجة البيانات فقط للغرض المتفق عليه، وليس لتحليلاته الخاصة، أو تحسين المنتج، أو استخدام جهة خارجية.
الحد الأدنى من الوصول الضروري للبيانات - يصل المورد فقط إلى الحقول المطلوبة لأداء دوره. لا يوجد وصول عرضي لملفات العملاء الكاملة.
ضوابط الوصول القائمة على الأدوار - يمكن فقط للأفراد المحددين الذين لديهم حاجة مشروعة عرض البيانات الحساسة أو التصرف بناءً عليها.
الوصول والإجراءات القابلة للتدقيق - يمكن للمورد إظهار من وصل إلى أي بيانات، ومتى، ولماذا. ليس مجرد وثيقة سياسة، بل سجل فعلي.
ممارسات التصدير والتسليم الخاضعة للرقابة - لا يتم مشاركة PII مع الجهات التابعة بشكل افتراضي. مشاركة الحقول الحساسة هو قرار صريح وموثق.
الاستعداد لدعم طلبات حقوق صاحب البيانات (DSR) - يمكن للمورد الاستجابة لطلبات الحذف، وطلبات التصدير، وأسئلة الاحتفاظ بالبيانات بطريقة منظمة وقائمة على الأدلة.
سياسات احتفاظ متعمدة - لا يتم الاحتفاظ بالبيانات إلى الأبد بشكل افتراضي. يتم تحديد مدة الاحتفاظ لكل نوع من البيانات.
التعامل مع الاختراقات والحوادث - لدى المورد عملية واضحة ويمكنه إخطار العيادة ضمن الأطر الزمنية المتفق عليها.
الوضوح التعاقدي - المسؤوليات موثقة، بما في ذلك من هو المتحكم، ومن هو المعالج، ومن يتحمل المسؤولية عن حالات فشل محددة.
التحقق البشري في جذب العملاء - ضوابط تقلل من الإرسالات الوهمية والضوضاء داخل سير العمل التابع.
يجب على العيادات أن تطلب من الشركاء المحتملين تقديم أدلة تشغيلية لهذه البنود، وليس مجرد تأكيد الموافقة على مستوى السياسة. العقد الموقع هو نقطة البداية، لكن أدلة سير العمل هي ما يهم عندما يأتي المنظمون أو المرضى لطرح الأسئلة.
كيف يبدو دعم الامتثال في منظومة نمو حديثة للإخصاب الاصطناعي
هناك فرق جوهري بين الامتثال القانوني كحد أدنى، والجاهزية للامتثال التشغيلي كمعيار عملي يجب أن يلبيه نظام النمو. الامتثال القانوني يعني وجود السياسات والاتفاقيات والملفات التنظيمية الصحيحة. أما الجاهزية التشغيلية فتعني أنه يمكنك إثبات اتباع تلك السياسات فعلياً من خلال سير العمل والضوابط والسجلات والأدلة.
لا ينبغي لمنظومة نمو حديثة للإخصاب الاصطناعي أن تفرض مقايضة بين الأداء والجاهزية للخصوصية. القدرات الرئيسية التي يجب البحث عنها:
جذب الموافقة - جمع موافقة قابل للتهيئة ومدمج في تدفقات جذب العملاء، وليس مضافاً كفكرة لاحقة. يجب تسجيل خيارات الموافقة وتكون قابلة للتدقيق.
الحد الأدنى من المشاركة الخارجية الضرورية - لا ينبغي للمعرفات المباشرة مثل الاسم الكامل والبريد الإلكتروني والهاتف مغادرة النظام بشكل افتراضي. يجب أن تكون مشاركة الحقول الحساسة قراراً صريحاً ومسموحاً به بدلاً من أن تكون افتراضية عرضية.
قابلية تدقيق الوصول للقراءة - تحتاج المنظمات إلى معرفة من وصل إلى بيانات العملاء الحساسة في لوحات التحكم أو عمليات التصدير. مراجعة الوصول تدعم الثقة في الامتثال وإعادة بناء الحوادث.
الجاهزية لطلبات DSR - سير عمل حذف منظم، تتبع حالة الطلب، أدلة الأحداث، ضمانات ضد إعادة الربط، وقدرة تصدير محددة النطاق. ليس مجرد وعد بإمكانية حذف البيانات، بل عملية قابلة للتكرار مع أثر للأدلة.
ضوابط الاحتفاظ - يتم تحديد الاحتفاظ حسب عائلة جمع البيانات، وليس تراكم التخزين العشوائي. إدارة البيانات التشغيلية وأدلة التدقيق بشكل متعمد.
تحصين المصادقة والوصول - دعم المصادقة متعددة العوامل (MFA)، ملفات تعريف الارتباط الآمنة، الإغلاق والتقييد، وتدفقات استرداد الامتيازات الخاضعة للرقابة. حماية البيانات الحساسة تعتمد على كيفية وصول الأشخاص إلى الأنظمة في المقام الأول.
التكرار التشغيلي - أدلة تشغيل وضوابط موجهة نحو الأدلة لطلبات الحذف والتدقيق والحوادث ومراجعات الوصول. يكون الامتثال أقوى عندما يتبع المشغلون إجراءات قابلة للتكرار بدلاً من الارتجال في كل حالة.
تدعم Irresist الجاهزية للامتثال عبر جذب العملاء، والموافقة، والتقليل من البيانات، والتحكم في الوصول، وقابلية التدقيق، والتعامل مع البيانات التابعة، مما يساعد عيادات الإخصاب على بناء وضع امتثال أكثر قوة دون التضحية بأداء النمو. هذا لا يحل محل متطلبات الامتثال القانوني أو المستشار القانوني المؤهل؛ بل يدعم الطبقة التشغيلية التي تجعل السياسة قابلة للتنفيذ في الممارسة العملية.
الخلاصة
الامتثال لبيانات مرضى الإخصاب الاصطناعي ليس مجرد تمرين روتيني يقتصر على السجل الطبي الإلكتروني. إنه مطلب مستمر يتبع البيانات من أول نقرة على الإعلان عبر إرسال النموذج، والتسجيل، ومزامنة CRM، وكل نظام تابع يلمسه الشريك.
البيئة التنظيمية تزداد صرامة لا ليونة. ونطاقات الإنفاذ تتوسع. والمرضى في رعاية الخصوبة حساسون للغاية تجاه كيفية التعامل مع معلوماتهم، وهذه الحساسية تؤثر مباشرة على ما إذا كانوا يثقون في العيادة بما يكفي لحجز استشارة.
العيادات التي تتعامل مع الامتثال كقدرة تشغيلية، مدمجة في أنظمة نموها بدلاً من إضافتها لاحقاً، ستكون في وضع أفضل على كل الأصعدة: الدفاع القانوني، ثقة المرضى، ومصداقية العلامة التجارية على المدى الطويل.
الأسئلة الشائعة: GDPR و HIPAA لعيادات الإخصاب
هل تقع وكالات التسويق التي تعمل مع عيادات الإخصاب تلقائياً تحت طائلة HIPAA؟
ليس تلقائياً. فحيثما يقوم المورد بإنشاء أو استلام أو صيانة أو نقل PHI أو ePHI نيابة عن جهة مغطاة، قد تنشأ علاقة شريك عمل. ولكن ليست كل وكالة خاضعة لـ HIPAA بشكل افتراضي. يجب على العيادات تقييم دور كل مورد، والبيانات التي يصل إليها، وما إذا كانت هناك حاجة لاتفاقية شريك عمل.
كيف يجب أن تتعامل عيادة الإخصاب مع بيانات العملاء المحتملين بموجب GDPR؟
يجب التعامل مع بيانات العملاء المتعلقة بالصحة في مجال الإخصاب على أنها قد تقع تحت أحكام "الفئة الخاصة" في GDPR. يجب على العيادات ومورديها تطبيق مبدأ تحديد الغرض، والحد الأدنى من المعالجة الضرورية، والموافقة الموثقة، وفترة الاحتفاظ المحددة. حتى النماذج في المراحل المبكرة يمكن أن تنشئ ملفات بيانات متعلقة بالصحة.
ماذا يجب أن تطلب عيادة الخصوبة من مزود بيانات أو شريك CRO؟
كحد أدنى: تحديد الغرض، ضوابط الوصول القائمة على الأدوار، سجلات وصول قابلة للتدقيق، الجاهزية لطلبات DSR، سياسات احتفاظ متعمدة، ووضوح تعاقدي حول مسؤولية البيانات. انظر قائمة مراجعة امتثال الموردين أعلاه.
لماذا تعتبر مشاركة الحد الأدنى من البيانات الضرورية مهمة بشكل خاص في تسويق الإخصاب؟
تحمل بيانات عملاء الإخصاب سياقاً متعلقاً بالصحة حتى عندما لا تحتوي على حقول طبية صريحة. إن مشاركة ملفات العملاء الكاملة مع أنظمة تابعة متعددة يخلق تعرضاً غير ضروري ويزيد من مخاطر الاختراق وإساءة الاستخدام. تقييد البيانات الصادرة لتشمل فقط ما يحتاجه كل نظام هو إجراء وقائي أساسي.
كيف تؤثر طلبات حذف بيانات أصحاب البيانات على الموردين المرتبطين في سير عمل عملاء الرعاية الصحية؟
عندما تتلقى العيادة طلب حذف، يمتد الالتزام ليشمل المعالجين والمعالجين الفرعيين الذين يحتفظون بالبيانات. تحتاج العيادات إلى موردين يمكنهم تنفيذ حذف منظم، وتأكيد الإتمام، وتقديم الأدلة. وبدون ذلك، يصبح طلب الحذف ثغرة في المسؤولية.
ما الفرق بين الامتثال القانوني والجاهزية للامتثال التشغيلي؟
الامتثال القانوني هو الحد الأدنى: السياسات والاتفاقيات والمتطلبات التنظيمية. أما الجاهزية التشغيلية فتعني أن العيادة يمكنها إثبات اتباع تلك السياسات فعلياً من خلال سير العمل والضوابط والسجلات والأدلة. وهذا يهم في كل من عمليات التدقيق وسيناريوهات الاختراق.
ملخص تنفيذي
الامتثال لبيانات الإخصاب ليس مشروعاً لتكنولوجيا المعلومات أو مجرد اهتمام قانوني. إنه مطلب تشغيلي يشمل كل نظام وشريك يلمس بيانات المرضى أو العملاء المحتملين. المشهد التنظيمي، بما في ذلك حماية الفئات الخاصة في GDPR، ومتطلبات قاعدة أمن HIPAA المتطورة، وقوانين خصوصية الولايات المتوسعة، يتجه نحو مساءلة أكثر صرامة للموردين ونطاق إنفاذ أوسع. العيادات التي تدمج دعم الامتثال في عمليات نموها، بدلاً من معاملته كمسار عمل منفصل، تقلل من التعرض القانوني، وتحمي ثقة المرضى، وتبني علامة تجارية أكثر مصداقية. الموردون الذين تختارهم والضوابط التي يمكنهم إثباتها هم جزء من وضع الامتثال الخاص بك. فاختر بناءً على ذلك.