GDPR a HIPAA pro kliniky IVF: Proč se shoda musí vztahovat na marketing, zpracování kontaktů a důvěru pacientů
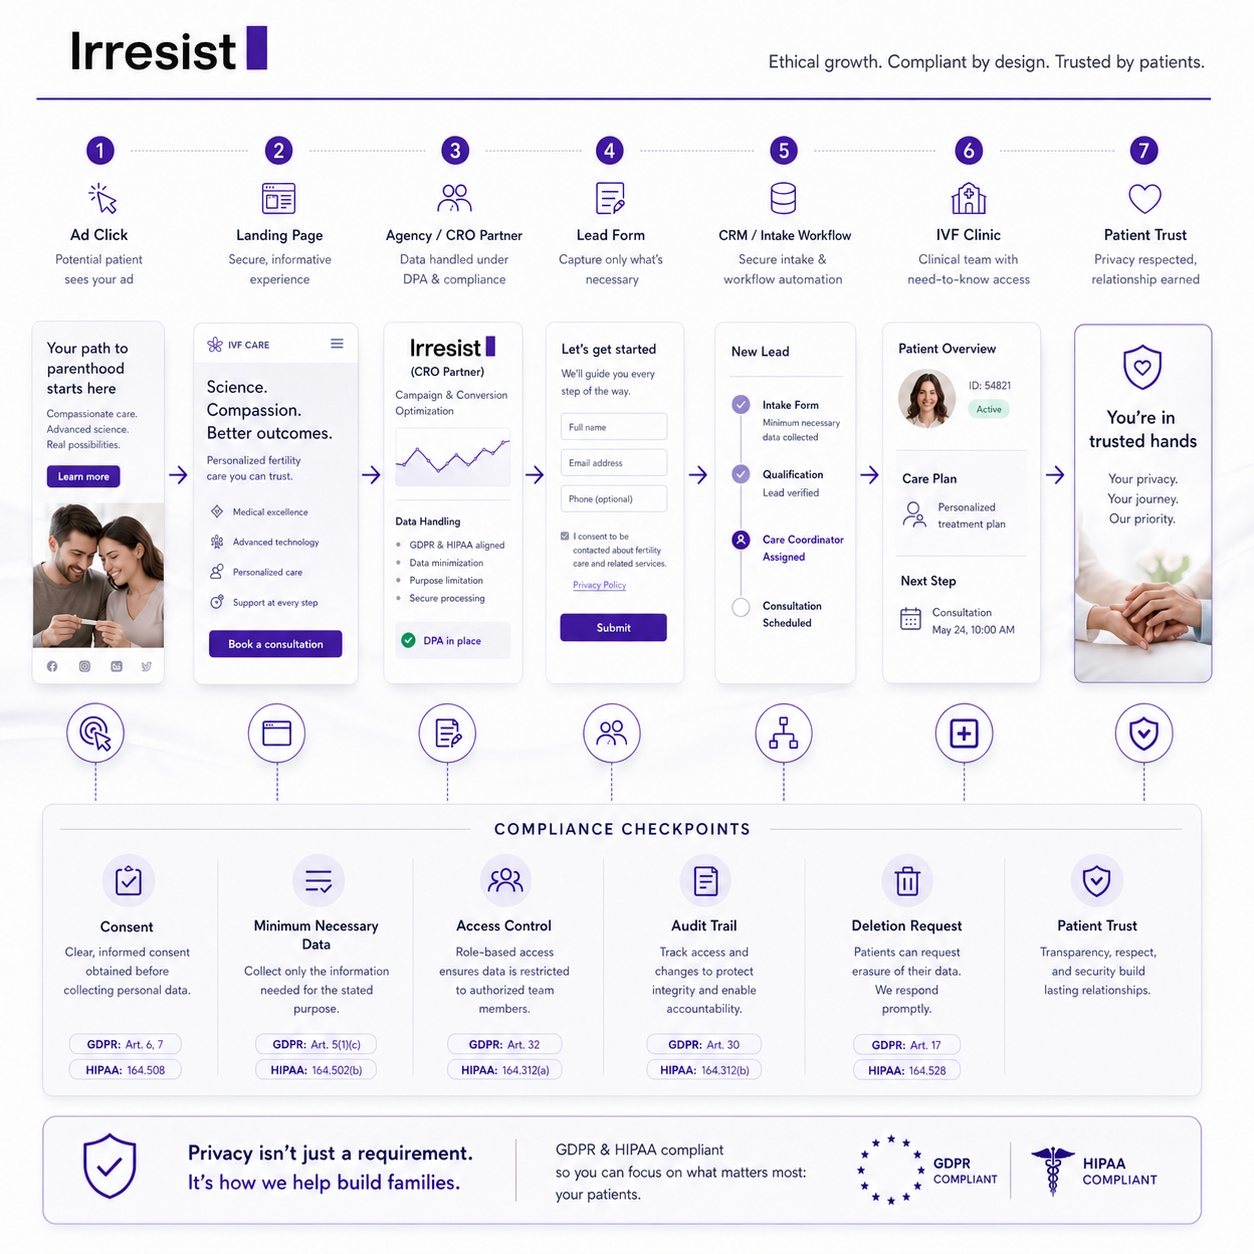
Kliniky asistované reprodukce musí rozšířit soulad s předpisy GDPR a HIPAA i mimo elektronickou zdravotní dokumentaci a zahrnout každý marketingový kontaktní bod, kde dochází k zachycení nebo sdílení kontextu souvisejícího se zdravím. Tento komplexní přístup vyžaduje zabezpečení celé datové cesty od počátečních kliknutí na reklamu a odeslání webových formulářů až po synchronizaci s CRM a reportování externím agenturám, aby byla zajištěna důvěra pacientů a soulad s předpisy.
Většina diskusí o GDPR a HIPAA pro kliniky IVF začíná na špatném místě. Zaměřují se na EMR (elektronickou zdravotní dokumentaci), systémy pacientských záznamů nebo klinické databáze. Ty jsou důležité. Ale rizika v oblasti shody s předpisy, která kliniky reprodukční medicíny často zaskočí, se obvykle nacházejí dříve v cestě pacienta: kliknutí na reklamu, odeslání formuláře, žádost o zpětné volání, synchronizace s CRM, export do ovládacího panelu agentury.
Potenciální pacient, který vyplní formulář na stránce o neúspěšných cyklech IVF, již sdílel něco mnohem citlivějšího než jen jméno a telefonní číslo. Kontext stránky, záměr návštěvy a informace zadané při registraci vytvářejí datový profil, který spadá do jiné rizikové kategorie než běžný obchodní kontakt. A pokud se těchto dat dotkne agentura, poskytovatel kontaktů nebo partner pro optimalizaci konverzí (CRO) bez odpovídajících kontrol, klinika toto riziko přebírá.
Tento článek rozebírá, proč shoda s předpisy u dat pacientů IVF vyžaduje vyšší standardy, kde se riziko skutečně objevuje v cestě od kontaktu k pacientovi, co by kliniky měly očekávat od externích partnerů a jak vypadá kvalitní provozní podpora shody v moderním růstovém ekosystému. Toto není právní poradenství. Je to praktický rámec pro vedoucí klinik, růstové týmy a marketingové partnery, kteří chtějí pochopit celkový obraz.
Klíčové poznatky
Data kontaktů IVF nesou zdravotní kontext – I odeslání formuláře v rané fázi může přesahovat běžné kontaktní údaje, což spouští přísnější zacházení podle GDPR a případně HIPAA.
Riziko shody začíná dříve než v EMR – Celá datová cesta od kliknutí na reklamu až po předání k registraci obsahuje několik rizikových bodů, které kliniky často přehlížejí.
Externí partneři sdílejí riziko – Agentury, týmy CRO a poskytovatelé kontaktů, kteří vidí, ukládají nebo směrují data související s pacienty, mohou pro kliniku vytvářet rizika v oblasti shody.
Důvěra pacientů závisí na přístupu k soukromí – V péči o plodnost poškozuje slabé nakládání s daty právní postavení, důvěryhodnost značky i důvěru pacientů současně.
Provozní připravenost jde nad rámec smluv – Kliniky potřebují dodavatele, kteří dokážou prokázat kontrolní mechanismy prostřednictvím pracovních postupů, protokolů a důkazů, nikoli pouze smluvním jazykem.
GDPR a HIPAA pro kliniky IVF: Proč se shoda musí vztahovat na marketing, zpracování kontaktů a důvěru pacientů
Většina úvah o shodě ve zdravotnictví se zaměřuje na evidenční systémy. Kliniky IVF správně investují do zabezpečení klinických databází a EMR. Moderní klinika reprodukční medicíny však také provozuje reklamní kampaně, získává kontakty prostřednictvím webových formulářů, směruje zpětná volání přes týmy pro příjem pacientů, synchronizuje data do CRM a sdílí reporty s externími partnery.
Každý z těchto kontaktních bodů může zahrnovat data, která jdou nad rámec jména a e-mailové adresy. V oblasti IVF nese kontakt získaný ze stránky o zmrazení vajíček nebo opakovaných ztrátách těhotenství automaticky zdravotní kontext. Tento kontext mění celou situaci ohledně shody s předpisy.
Riziko je trojrozměrné. Existuje právní riziko: regulační rámce jako GDPR a HIPAA stanovují povinnosti týkající se sběru, zpracování, sdílení a mazání těchto dat. Existuje provozní riziko: systémy, které nepodporují žádosti o výmaz, audity přístupu nebo kontrolované exporty, vytvářejí mezery, které se projeví při incidentech. A existuje reputační riziko: pacient, který se dozví, že s jeho daty týkajícími se plodnosti bylo nakládáno neopatrně, neobviňuje agenturu ani dodavatele CRM. Obviňuje kliniku.
Shoda v IVF nemůže končit na hranicích kliniky. Musí následovat data.
Proč kliniky IVF potřebují vyšší laťku pro datovou shodu
IVF je kategoricky odlišné od obecného marketingu ve zdravotnictví. Potenciální pacient může prozradit nebo naznačit stav plodnosti, historii léčby, historii neúspěšných cyklů, reprodukční plány, časové preference a kontaktní údaje přímo spojené se záměrem léčby. To není abstraktní obava. Děje se to při každém odeslání formuláře, zpětném volání a vstupním rozhovoru.
Podle GDPR se informace týkající se zdraví kvalifikují jako data zvláštní kategorie podle článku 9, což vyžaduje přísnější odůvodnění a zacházení. Dokonce i data kontaktů v rané fázi IVF se mohou posunout od běžných kontaktních údajů ke zdravotnímu nebo léčebnému kontextu, což znamená, že kliniky a jejich dodavatelé by měli pracovat s vyšším standardem péče.
Tam, kde platí HIPAA a klinika je povinným subjektem, zahrnují chráněné zdravotní informace data týkající se minulé, současné nebo budoucí zdravotní kondice a zdravotních služeb. Kliniky IVF v tomto kontextu musí implementovat pravidla ochrany soukromí, bezpečnosti a oznamování porušení. Významné aktualizace bezpečnostních pravidel HIPAA navržené v prosinci 2024 by vyžadovaly přísnější shodu obchodních partnerů, včetně každoročních písemných důkazů o shodě a 24hodinového hlášení porušení. Očekává se, že pravidlo vstoupí v platnost v červenci nebo srpnu 2026, přičemž většina ustanovení bude vyžadovat implementaci do 180 dnů.
Širší regulační prostředí se zpřísňuje. Regulátoři strávili rok 2025 zdokonalováním svých nástrojů, rozšiřováním okruhu prověřovaných subjektů a zpřísňováním očekávání ohledně kybernetické hygieny, dohledu nad dodavateli a odpovědného využívání digitálních technologií.
Obchodní realita je přímá: v péči o plodnost se pacienti nacházejí v emočně citlivých situacích s vysokou mírou zvažování. Důvěra je součástí konverze. Slabé nakládání s daty může současně poškodit právní postavení, důvěryhodnost značky i důvěru pacientů.
Tento článek nepředstavuje právní poradenství. Kliniky by se měly poradit s kvalifikovaným právním zástupcem ohledně povinností specifických pro danou jurisdikci.
Kde se riziko shody skutečně objevuje v cestě kontaktu IVF
Riziko se nesoustředí v jednom systému. Akumuluje se v celém datovém toku: kliknutí na reklamu, zahájení formuláře, odeslání formuláře, zpětné volání, synchronizace s CRM, export nebo předání do externích systémů a vyřízení výmazu. Každý krok má svůj vlastní rizikový profil.
Hlavním problémem je, že uvažování pouze v rovině osobních údajů (PII) je pro IVF příliš úzké. Když někdo odešle formulář na vstupní stránce o neúspěšných cyklech IVF nebo programech darovaných vajíček, kombinace jeho kontaktních údajů a kontextu stránky vytváří datový profil, který přesahuje běžná data. K existenci zdravotního kontextu nejsou vyžadována žádná explicitní lékařská pole.
Zde je přehled rizik v průběhu cesty:
| Fáze cesty | Potenciální riziko | Standard správné praxe |
|---|---|---|
| Kliknutí na reklamu / vstupní stránka | Sledovací skripty třetích stran mohou přenášet data o prohlížení se zdravotním kontextem externím dodavatelům | Audit všech sledovacích technologií; omezení skriptů na stránkách se zdravotním obsahem |
| Odeslání formuláře | Sběr více polí, než je nutné; slabé nebo chybějící zachycení souhlasu | Formuláře omezené na účel; konfigurovatelný sběr souhlasu; minimální nezbytná pole |
| Zpětné volání / příjem | Citlivý kontext sdílený ústně nebo v poznámkách bez kontroly přístupu | Přístup k poznámkám z hovorů na základě rolí; dokumentované postupy nakládání |
| Synchronizace s CRM | Celé profily kontaktů replikované do systémů s širokým přístupem uživatelů | Mapování minimálních nezbytných polí; omezené přístupové role |
| Externí export / předání | Osobní údaje (PII) standardně sdílené s agenturami nebo reportovacími nástroji | Exporty polí na seznamu povolených; žádné automatické sdílení PII; dokumentovaná rozhodnutí |
| Žádost o výmaz nebo DSR | Žádný strukturovaný proces; žádná stopa důkazů; žádné šíření požadavku dále | Opakovatelné postupy výmazu; potvrzení od zpracovatelů; důkazy pro audit |
Proč agentury, partneři CRO a poskytovatelé kontaktů musí podporovat cíle GDPR a HIPAA
Podle GDPR je princip odpovědnosti jasný: zpracovatelé a další zpracovatelé musí poskytnout dostatečné záruky a fungovat pod příslušnými smluvními kontrolami. Klinika jako správce zůstává odpovědná za to, co se s daty děje, i když zpracování provádí dodavatel.
Z pohledu pacienta na těchto nuancích nezáleží. Pacient neví a je mu jedno, který dodavatel se dotkl jeho dat. Každé selhání ochrany soukromí si spojuje s klinikou. Klinika může outsourcovat nákup médií. Nemůže však outsourcovat odpovědnost v očích pacienta.
Společné slepé místo
Agentury, týmy CRO a poskytovatelé kontaktů mohou vidět, ukládat, obohacovat nebo směrovat data kontaktů. Mohou používat ovládací panely nebo exporty s citlivým kontextem. Mohou ovlivňovat design formulářů a postupy sběru dat. Mohou se stát součástí procesů výmazu nebo reakce na porušení zabezpečení, aniž by to klinika kdy zvážila.
Neformální používání dat souvisejících s pacienty v tabulkách, sdílených e-mailových schránkách nebo ad hoc pracovních postupech externími týmy je skutečným provozním rizikem, nikoli výjimečným případem. Pokud váš růstový model závisí na externích partnerech, kteří pracují s daty kontaktů, musí se na ně vztahovat i schopnost dodržovat shodu.
Co by kliniky měly vyžadovat od jakéhokoli partnera nakládajícího s daty kontaktů nebo pacientů
Zde se abstraktní pravidla mění v praktické pokyny pro provozovatele. Následující kontrolní seznam je referencí, kterou mohou kliniky použít při hodnocení nebo auditu jakéhokoli externího partnera.
Kontrolní seznam shody dodavatelů pro kliniky IVF
Zpracování dat omezené na účel – Dodavatel zpracovává data pouze pro dohodnutý účel, nikoli pro vlastní analýzu, vylepšování produktů nebo použití třetími stranami.
Minimální nezbytný přístup k datům – Dodavatel přistupuje pouze k polím vyžadovaným pro výkon své role. Žádný neformální přístup k celým profilům kontaktů.
Kontroly přístupu na základě rolí – Citlivá data mohou prohlížet nebo s nimi nakládat pouze jmenovaní jednotlivci s legitimní potřebou.
Auditovatelný přístup a akce – Dodavatel může doložit, kdo k jakým datům přistoupil, kdy a proč. Nejen dokument o zásadách, ale skutečný protokol.
Kontrolované postupy exportu a předávání – Osobní údaje (PII) nejsou standardně sdíleny dále. Sdílení citlivých polí je explicitní, dokumentované rozhodnutí.
Připravenost na podporu DSR – Dodavatel dokáže reagovat na žádosti o výmaz, žádosti o export a dotazy na uchovávání dat strukturovaným způsobem podloženým důkazy.
Promyšlené zásady uchovávání dat – Data nejsou standardně uchovávána neomezeně dlouho. Uchovávání je definováno podle typu dat.
Řešení porušení a incidentů – Dodavatel má jasný proces a dokáže kliniku informovat v dohodnutých časových rámcích.
Smluvní jasnost – Odpovědnosti jsou dokumentovány, včetně toho, kdo je správce, kdo je zpracovatel a kdo nese odpovědnost za konkrétní typy selhání.
Lidské ověření při zachycení kontaktu – Kontroly, které snižují počet falešných odeslání a šum v následných pracovních postupech.
Jak vypadá podpora shody v moderním růstovém ekosystému IVF
Existuje významný rozdíl mezi právní shodou jako minimálním základem a provozní připraveností na shodu jako praktickým standardem, který by růstový systém měl splňovat. Právní shoda znamená mít správné zásady, smlouvy a regulační podání. Provozní připravenost znamená, že můžete prostřednictvím pracovních postupů, kontrol, protokolů a důkazů prokázat, že tyto zásady jsou skutečně dodržovány.
Moderní růstový ekosystém IVF by neměl nutit k volbě mezi výkonem a připraveností na ochranu soukromí. Klíčové schopnosti, které je třeba hledat:
Zachycení souhlasu – Konfigurovatelný sběr souhlasu zabudovaný do toků zachycení kontaktů, nikoli přidaný jako dodatečná myšlenka.
Minimální nezbytné odchozí sdílení – Přímé identifikátory jako celé jméno, e-mail a telefon by neměly systém standardně opouštět.
Auditovatelnost přístupu pro čtení – Organizace potřebují vědět, kdo přistupoval k citlivým datům kontaktů v ovládacích panelech nebo exportech.
Připravenost na DSR – Strukturované postupy výmazu, sledování stavu žádostí, důkazy o událostech a možnosti exportu v omezeném rozsahu.
Kontroly uchovávání dat – Uchovávání definované podle rodiny sběru dat, nikoli náhodné hromadění úložiště.
Zabezpečení autentizace a přístupu – Podpora MFA, zabezpečené soubory cookie, blokování a omezování rychlosti, kontrolované toky obnovy oprávnění.
Irresist podporuje připravenost na shodu napříč zachycením kontaktů, souhlasem, minimalizací, kontrolou přístupu, auditovatelností a následným nakládáním s daty, čímž pomáhá klinikám IVF budovat obhajitelnější postoj ke shodě bez obětování růstového výkonu.
Závěr
Shoda s daty pacientů IVF není jen zaškrtávací políčko omezené na EMR. Je to nepřetržitý požadavek, který následuje data od prvního kliknutí na reklamu přes odeslání formuláře, příjem, synchronizaci s CRM až po každý následný systém, kterého se partner dotkne.
Kliniky, které přistupují ke shodě jako k provozní schopnosti zabudované do svých růstových systémů, budou mít lepší pozici ve všech rozměrech: právní obhajitelnost, důvěra pacientů a dlouhodobá důvěryhodnost značky.
Často kladené dotazy: GDPR a HIPAA pro kliniky IVF
Spadají marketingové agentury spolupracující s klinikami IVF automaticky pod HIPAA?
Nikoli automaticky. Pokud dodavatel vytváří, přijímá, uchovává nebo přenáší PHI nebo ePHI jménem povinného subjektu, může vzniknout vztah obchodního partnera. Kliniky by měly posoudit roli každého dodavatele a to, zda je nutná smlouva Business Associate Agreement.
Jak by měla klinika IVF nakládat s daty kontaktů pacientů podle GDPR?
Data kontaktů se zdravotním kontextem v IVF by měla být považována za data potenciálně spadající pod ustanovení GDPR o zvláštních kategoriích. Kliniky a jejich dodavatelé by měli uplatňovat omezení účelu, minimální nezbytné zpracování, dokumentovaný souhlas a definované uchovávání.
Co by měla klinika reprodukční medicíny vyžadovat od poskytovatele kontaktů nebo partnera CRO?
Minimálně: omezení účelu, kontroly přístupu na základě rolí, auditovatelné protokoly přístupu, připravenost na podporu DSR, promyšlené zásady uchovávání dat a smluvní jasnost ohledně odpovědnosti za data.
Proč na minimálním nezbytném sdílení dat záleží právě v marketingu IVF?
Data kontaktů IVF nesou zdravotní kontext, i když neobsahují explicitní lékařská pole. Sdílení celých profilů s více systémy vytváří zbytečné riziko a zvyšuje nebezpečí zneužití dat.
Shrnutí pro vedení
Datová shoda v IVF není IT projektem ani výhradně právní záležitostí. Je to provozní požadavek, který zahrnuje každý systém a partnera dotýkajícího se dat pacientů nebo kontaktů. Kliniky, které integrují podporu shody do svých růstových operací, snižují právní rizika, chrání důvěru pacientů a budují důvěryhodnější značku. Dodavatelé, které si vyberete, a kontroly, které dokážou prokázat, jsou součástí vašeho postoje ke shodě. Vybírejte podle toho.