DSGVO und HIPAA für IVF-Kliniken: Warum Compliance Marketing, Lead-Handling und Patientenvertrauen umfassen muss
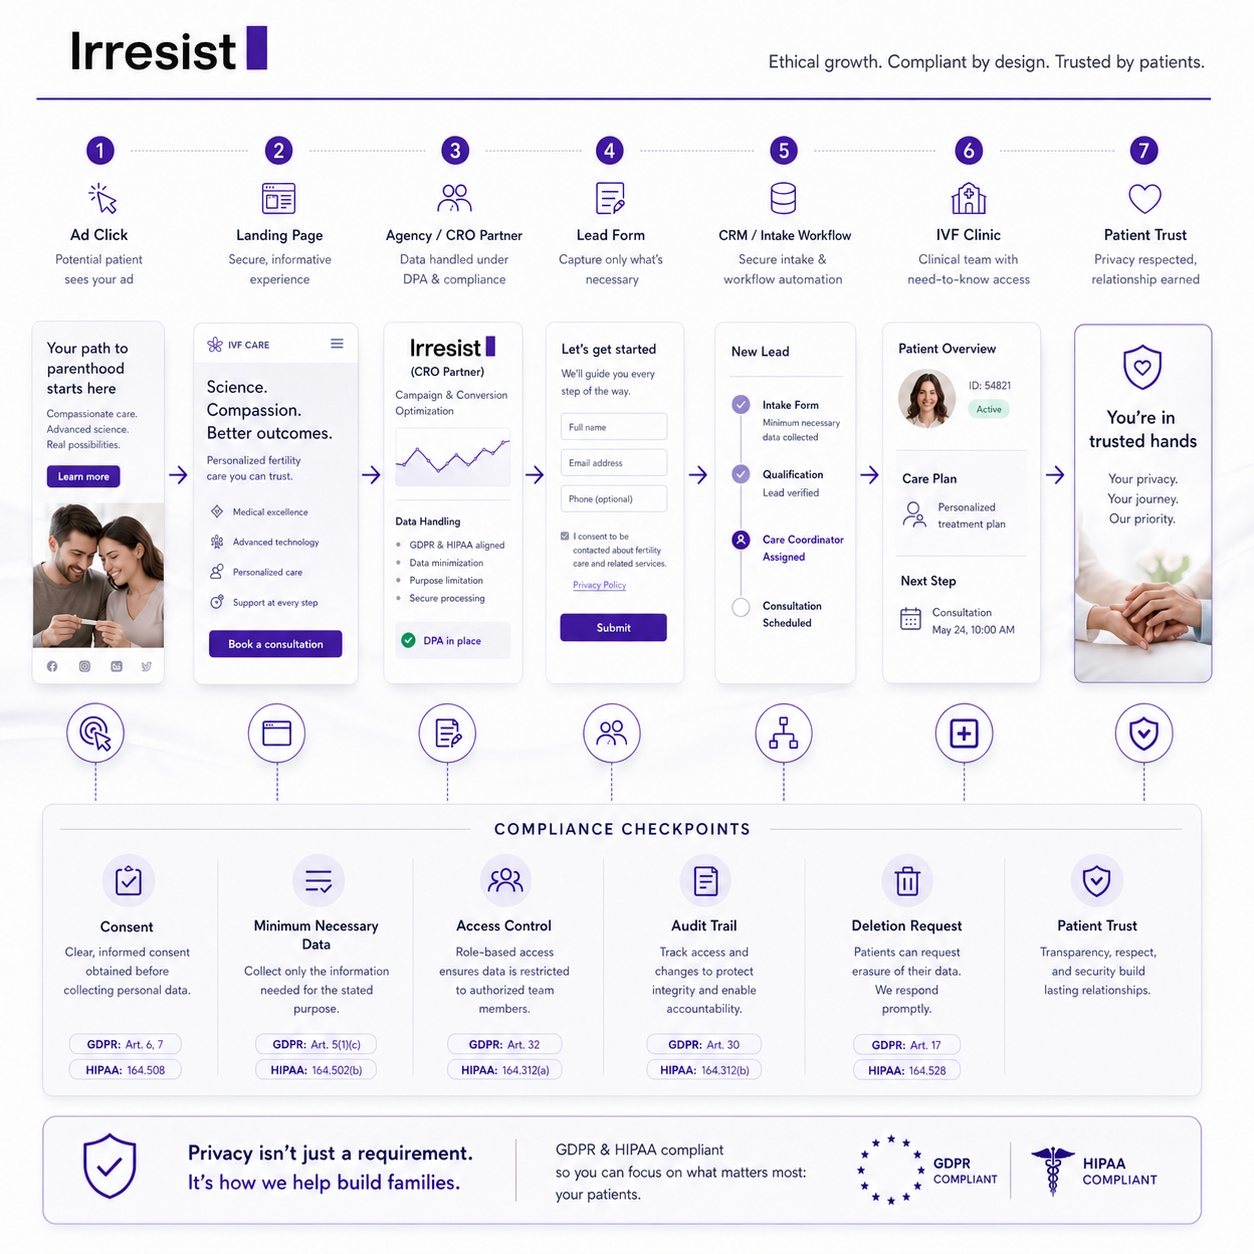
IVF-Kliniken müssen die Einhaltung von DSGVO und HIPAA über die elektronische Patientenakte hinaus auf jeden Marketing-Kontaktpunkt ausweiten, an dem gesundheitsbezogene Kontexte erfasst oder geteilt werden. Dieser umfassende Ansatz erfordert die Absicherung des gesamten Datenpfads – von ersten Anzeigenklicks und Webformular-Übermittlungen bis hin zur CRM-Synchronisierung und dem Reporting externer Agenturen –, um das Vertrauen der Patienten und die Übereinstimmung mit regulatorischen Anforderungen zu gewährleisten.
Die meisten Gespräche über DSGVO und HIPAA für IVF-Kliniken beginnen an der falschen Stelle. Sie konzentrieren sich auf das EMR (elektronische Patientenakte), das Patientendatensystem oder die klinische Datenbank. Diese sind wichtig. Aber das Compliance-Risiko, das Kinderwunschzentren oft unvorbereitet trifft, liegt meist früher in der Patient Journey: beim Klick auf die Anzeige, der Formularübermittlung, der Rückrufanfrage, dem CRM-Sync oder dem Export in ein Agentur-Dashboard.
Ein potenzieller Patient, der ein Formular auf einer Seite über fehlgeschlagene IVF-Zyklen ausfüllt, hat bereits etwas Sensibleres als nur einen Namen und eine Telefonnummer preisgegeben. Der Kontext der Seite, die Absicht hinter dem Besuch und die bei der Aufnahme eingegebenen Informationen erstellen ein Datenprofil, das in einer anderen Risikokategorie angesiedelt ist als ein allgemeiner Lead. Und wenn eine Agentur, ein Lead-Anbieter oder ein CRO-Partner diese Daten ohne entsprechende Kontrollen berührt, übernimmt die Klinik das Haftungsrisiko.
Dieser Artikel erläutert, warum die Compliance bei IVF-Patientendaten höhere Anforderungen stellt, wo Risiken in der Reise vom Lead zum Patienten tatsächlich auftreten, was Kliniken von externen Partnern erwarten sollten und wie eine gute operative Compliance-Unterstützung in einem modernen Growth-Stack aussieht. Dies ist keine Rechtsberatung. Es ist ein praktischer Rahmen für Klinikleitung, Growth-Teams und Marketingpartner, die das Gesamtbild verstehen wollen.
Wichtige Erkenntnisse
IVF-Lead-Daten enthalten gesundheitsbezogenen Kontext – Selbst Formularübermittlungen in frühen Phasen können über gewöhnliche Kontaktdaten hinausgehen und eine strengere Handhabung gemäß DSGVO und, falls zutreffend, HIPAA erfordern.
Compliance-Risiken beginnen vor dem EMR – Der gesamte Datenpfad vom Anzeigenklick bis zur Übergabe an die Patientenaufnahme enthält mehrere Schwachstellen, die Kliniken oft übersehen.
Externe Partner teilen das Risiko – Agenturen, CRO-Teams und Lead-Anbieter, die patientenbezogene Daten einsehen, speichern oder weiterleiten, können Compliance-Risiken für die Klinik schaffen.
Patientenvertrauen hängt vom Datenschutz ab – In der Kinderwunschbehandlung schadet ein schwacher Umgang mit Daten gleichzeitig der rechtlichen Position, der Glaubwürdigkeit der Marke und dem Vertrauen der Patienten.
Operative Bereitschaft geht über Richtlinien hinaus – Kliniken benötigen Anbieter, die Kontrollen durch Workflows, Protokolle und Nachweise demonstrieren können, nicht nur durch vertragliche Klauseln.
DSGVO und HIPAA für IVF-Kliniken: Warum Compliance Marketing, Lead-Handling und Patientenvertrauen umfassen muss
Die meisten Compliance-Überlegungen im Gesundheitswesen konzentrieren sich auf die Aufzeichnungssysteme. IVF-Kliniken investieren zu Recht in die Sicherung klinischer Datenbanken und EMRs. Aber die moderne Kinderwunschklinik schaltet auch Werbekampagnen, erfasst Leads über Webformulare, leitet Rückrufe über Aufnahmeteams, synchronisiert Daten in CRMs und teilt Berichte mit externen Partnern.
Jeder dieser Berührungspunkte kann Daten beinhalten, die über Name und E-Mail-Adresse hinausgehen. Bei IVF trägt ein Lead, der von einer Seite über das Einfrieren von Eizellen oder wiederholte Fehlgeburten erfasst wird, standardmäßig einen gesundheitsbezogenen Kontext. Dieser Kontext verändert das Compliance-Bild.
Das Risiko ist dreidimensional. Es gibt das rechtliche Risiko: Regulierungsrahmen wie die DSGVO und HIPAA legen Verpflichtungen fest, wie diese Daten erhoben, verarbeitet, geteilt und gelöscht werden. Es gibt das operative Risiko: Systeme, die Löschanfragen, Zugriffsaudits oder kontrollierte Exporte nicht unterstützen, schaffen Lücken, die bei Vorfällen zutage treten. Und es gibt das Reputationsrisiko: Ein Patient, der erfährt, dass seine fertilitätsbezogenen Daten nachlässig behandelt wurden, macht nicht die Agentur oder den CRM-Anbieter verantwortlich. Er macht die Klinik verantwortlich.
Compliance bei IVF darf nicht an der Klinikgrenze aufhören. Sie muss den Daten folgen.
Warum IVF-Kliniken höhere Standards für die Daten-Compliance benötigen
IVF unterscheidet sich kategorisch vom allgemeinen Gesundheitsmarketing. Ein potenzieller Patient kann den Fruchtbarkeitsstatus, die Behandlungsgeschichte, die Historie fehlgeschlagener Zyklen, Fortpflanzungspläne, Zeitpräferenzen und Kontaktdaten offenlegen oder implizieren, die direkt mit der Behandlungsabsicht verknüpft sind. Dies ist kein abstraktes Problem. Es geschieht bei jeder Formularübermittlung, jedem Rückruf und jedem Aufnahmegespräch.
Unter der DSGVO gelten gesundheitsbezogene Informationen als Daten besonderer Kategorien gemäß Artikel 9, was eine strengere Rechtfertigung und Handhabung erfordert. Selbst Lead-Daten in frühen Phasen können bei IVF über gewöhnliche Kontaktdaten hinaus in einen gesundheits- oder behandlungsbezogenen Kontext rücken, was bedeutet, dass Kliniken und ihre Anbieter mit einem höheren Sorgfaltsstandard arbeiten sollten.
Wo HIPAA gilt und die Klinik eine "Covered Entity" ist, umfassen geschützte Gesundheitsinformationen (PHI) Daten im Zusammenhang mit vergangenen, gegenwärtigen oder zukünftigen Gesundheitszuständen und Gesundheitsdienstleistungen. Kinderwunschkliniken müssen in diesem Kontext die Privacy Rule, Security Rule und Breach Notification Rule umsetzen. Wichtige Aktualisierungen der HIPAA Security Rule, die im Dezember 2024 vorgeschlagen wurden, würden eine strengere Compliance für Geschäftspartner (Business Associates) erfordern, einschließlich jährlicher schriftlicher Nachweise und 24-Stunden-Meldungen bei Datenschutzverletzungen. Die Regelung wird voraussichtlich im Juli oder August 2026 in Kraft treten.
Das allgemeine regulatorische Umfeld verschärft sich. Die Aufsichtsbehörden haben das Jahr 2025 damit verbracht, ihre Instrumente zu verfeinern, den Kreis der geprüften Unternehmen zu erweitern und die Erwartungen an Cybersicherheit, Anbieterüberwachung und den verantwortungsvollen Einsatz digitaler Technologien zu erhöhen.
Die geschäftliche Realität ist direkt: In der Kinderwunschbehandlung befinden sich Patienten in emotional sensiblen Situationen mit hoher Entscheidungsrelevanz. Vertrauen ist Teil der Conversion. Ein schwacher Umgang mit Daten kann gleichzeitig die rechtliche Position, die Glaubwürdigkeit der Marke und das Vertrauen der Patienten schädigen.
Dieser Artikel stellt keine Rechtsberatung dar. Kliniken sollten qualifizierten Rechtsbeistand für länderspezifische Verpflichtungen konsultieren.
Wo Compliance-Risiken in der IVF-Lead-Journey tatsächlich auftreten
Das Risiko konzentriert sich nicht auf ein System. Es summiert sich über den gesamten Datenpfad: Anzeigenklick, Formularstart, Formularübermittlung, Rückruf, CRM-Sync, Export oder Übergabe an externe Systeme und Löschvorgänge. Jeder Schritt hat sein eigenes Risikoprofil.
Das Kernproblem ist, dass ein reines PII-Denken (personenbezogene Daten) für IVF zu kurz greift. Wenn jemand ein Formular auf einer Landingpage über fehlgeschlagene IVF-Zyklen oder Eizellspendeprogramme ausfüllt, erzeugt die Kombination aus Kontaktinformationen und Seitenkontext ein Datenprofil, das über gewöhnliche Kontaktdaten hinausgeht.
Das Office for Civil Rights des HHS hat betont, dass regulierte Unternehmen sicherstellen müssen, dass sie PHI nicht unzulässig an Anbieter von Tracking-Technologien weitergeben. Dies ist für Kinderwunschkliniken direkt relevant: Da Ihre Organisation eine spezifische Dienstleistung anbietet, könnten die meisten Seiten Ihrer Website auf die spezifischen Gesundheitsbedürfnisse einer Person hinweisen.
Hier zeigt sich das Risiko entlang der Reise:
| Phase der Reise | Potenzielles Risiko | Guter Praxisstandard |
|---|---|---|
| Anzeigenklick / Landingpage | Tracking-Skripte von Drittanbietern können gesundheitsbezogene Browserdaten an externe Anbieter übertragen | Audit aller Tracking-Technologien; Einschränkung von Skripten auf gesundheitsspezifischen Seiten |
| Formularübermittlung | Erhebung von mehr Feldern als nötig; schwache oder fehlende Einwilligungserfassung | Zweckgebundene Formulare; konfigurierbare Einwilligungserfassung; minimal notwendige Felder |
| Rückruf / Aufnahme | Sensibler Kontext wird mündlich oder in Notizen ohne Zugriffskontrollen geteilt | Rollenbasierter Zugriff auf Gesprächsnotizen; dokumentierte Handlungsabläufe |
| CRM-Sync | Vollständige Lead-Profile werden in Systeme mit breitem Nutzerzugriff repliziert | Minimal notwendiges Feld-Mapping; eingeschränkte Zugriffsrollen |
| Externer Export / Übergabe | PII wird standardmäßig an Agenturen oder Reporting-Tools weitergegeben | Export nur über Allowlisten; keine standardmäßige PII-Weitergabe; dokumentierte Entscheidungen |
| Löschung oder DSR-Anfrage | Kein strukturierter Prozess; kein Nachweispfad; keine Weitergabe an nachgelagerte Systeme | Wiederholbare Lösch-Workflows; Bestätigung durch Auftragsverarbeiter; Audit-Nachweise |
Warum Agenturen, CRO-Partner und Lead-Anbieter DSGVO- und HIPAA-Ziele unterstützen müssen
Unter der DSGVO ist das Rechenschaftsprinzip klar: Auftragsverarbeiter und Unterauftragsverarbeiter müssen hinreichende Garantien bieten und unter entsprechenden vertraglichen Kontrollen arbeiten. Die Klinik bleibt als Verantwortlicher rechenschaftspflichtig für das, was mit den Daten geschieht, auch wenn ein Anbieter die Verarbeitung übernimmt.
Aus der Sicht des Patienten spielt diese Nuance keine Rolle. Ein Patient weiß nicht und es ist ihm egal, welcher Anbieter seine Daten berührt hat. Er verbindet jeden Datenschutzfehler mit der Klinik. Eine Klinik kann den Mediaeinkauf auslagern. Sie kann die Rechenschaftspflicht in den Augen des Patienten nicht auslagern.
Der häufige blinde Fleck
Agenturen, CRO-Teams und Lead-Anbieter können Lead-Daten einsehen, speichern, anreichern oder weiterleiten. Sie verwenden möglicherweise Dashboards oder Exporte mit sensiblem Kontext. Sie beeinflussen das Formulardesign und die Erfassungspraktiken. Sie werden Teil von Lösch- oder Reaktions-Workflows, ohne dass die Klinik dies jemals bedacht hat.
Die lockere Verwendung von patientenbezogenen Daten in Tabellenkalkulationen, gemeinsamen Posteingängen oder Ad-hoc-Workflows durch externe Teams ist ein reales operatives Risiko. Wenn Ihr Wachstumsmodell davon abhängt, dass externe Partner Lead-Daten berühren, muss sich die Compliance-Fähigkeit auf sie erstrecken.
Was Kliniken von jedem Partner verlangen sollten, der Lead- oder Patientendaten verarbeitet
Hier wird aus abstrakten Richtlinien eine praktische Anleitung. Die folgende Checkliste dient als Referenz für Kliniken bei der Bewertung externer Partner.
Anbieter-Compliance-Checkliste für IVF-Kliniken
Zweckgebundene Datenverarbeitung – Der Anbieter verarbeitet Daten nur für den vereinbarten Zweck, nicht für eigene Analysen oder die Nutzung durch Dritte.
Minimal notwendiger Datenzugriff – Der Anbieter greift nur auf die Felder zu, die zur Erfüllung seiner Aufgabe erforderlich sind.
Rollenbasierte Zugriffskontrollen – Nur benannte Personen mit berechtigtem Bedarf können sensible Daten einsehen.
Prüfbarer Zugriff und Aktionen – Der Anbieter kann zeigen, wer wann und warum auf welche Daten zugegriffen hat (Protokollierung).
Kontrollierte Export- und Übergabepraktiken – PII wird nicht standardmäßig weitergegeben. Das Teilen sensibler Felder ist eine explizite Entscheidung.
Bereitschaft für DSR-Anfragen – Der Anbieter kann strukturiert auf Löschanfragen und Auskunftsersuchen reagieren.
Bewusste Aufbewahrungsrichtlinien – Daten werden nicht unbegrenzt gespeichert. Die Aufbewahrung ist pro Datentyp definiert.
Umgang mit Datenschutzverletzungen – Der Anbieter hat einen klaren Prozess und kann die Klinik innerhalb vereinbarter Fristen benachrichtigen.
Vertragliche Klarheit – Verantwortlichkeiten sind dokumentiert (Verantwortlicher vs. Auftragsverarbeiter).
Menschliche Verifizierung bei der Leaderfassung – Kontrollen, die Fake-Einsendungen und Rauschen in nachgelagerten Workflows reduzieren.
Wie Compliance-Unterstützung in einem modernen IVF-Growth-Stack aussieht
Es gibt einen bedeutenden Unterschied zwischen rechtlicher Compliance als Mindeststandard und operativer Compliance-Bereitschaft als praktischem Standard. Ein moderner IVF-Growth-Stack sollte keinen Kompromiss zwischen Performance und Datenschutz erzwingen. Wichtige Funktionen sind:
Einwilligungserfassung – Konfigurierbare Erfassung, die direkt in die Lead-Flows integriert ist.
Minimal notwendiges Teilen nach außen – Identifikatoren wie Name, E-Mail und Telefon sollten das System nicht standardmäßig verlassen.
Prüfbarkeit des Lesezugriffs – Organisationen müssen wissen, wer auf sensible Lead-Daten in Dashboards zugegriffen hat.
DSR-Bereitschaft – Strukturierte Lösch-Workflows mit Nachweispfad.
Aufbewahrungskontrollen – Gezielte Verwaltung von operativen Daten und Audit-Nachweisen.
Härtung von Authentifizierung und Zugriff – MFA-Unterstützung, sichere Cookies und kontrollierte Wiederherstellungs-Flows.
Irresist unterstützt die Compliance-Bereitschaft bei Leaderfassung, Einwilligung, Datenminimierung und Zugriffskontrolle. Dies hilft IVF-Kliniken, eine vertretbare Compliance-Position aufzubauen, ohne das Wachstum zu bremsen. Dies ersetzt keine Rechtsberatung, sondern unterstützt die operative Ebene.
Fazit
Die Compliance von IVF-Patientendaten ist keine reine IT-Aufgabe oder ein rein rechtliches Thema. Es ist eine kontinuierliche Anforderung, die den Daten vom ersten Klick bis zu jedem nachgelagerten System folgt.
Kliniken, die Compliance als operative Fähigkeit betrachten, die in ihre Wachstumssysteme integriert ist, sind besser aufgestellt: rechtlich absicherbar, im Patientenvertrauen und in der langfristigen Marken-Glaubwürdigkeit.
FAQ: DSGVO und HIPAA für IVF-Kliniken
Fallen Marketingagenturen für IVF-Kliniken automatisch unter HIPAA?
Nicht automatisch. Wenn ein Anbieter PHI im Auftrag einer Covered Entity verarbeitet, kann eine Business-Associate-Beziehung entstehen. Kliniken sollten die Rolle jedes Anbieters und die Daten, auf die er zugreift, sorgfältig prüfen.
Wie sollte eine IVF-Klinik mit Lead-Daten unter der DSGVO umgehen?
Gesundheitsbezogene Lead-Daten bei IVF sollten so behandelt werden, als fielen sie unter die Bestimmungen für besondere Datenkategorien der DSGVO. Zweckbindung und Datenminimierung sind hierbei essenziell.
Warum ist Datenminimierung im IVF-Marketing so wichtig?
IVF-Lead-Daten tragen einen gesundheitlichen Kontext, auch ohne explizite medizinische Felder. Das Teilen vollständiger Profile mit vielen Systemen schafft unnötige Risiken.
Fazit für die Geschäftsführung
IVF-Daten-Compliance ist kein IT-Projekt. Es ist eine operative Anforderung für jedes System und jeden Partner. Kliniken, die Compliance-Unterstützung in ihre Wachstumsoperationen einbetten, reduzieren rechtliche Risiken und schützen das Patientenvertrauen. Die Wahl Ihrer Anbieter und die Kontrollen, die diese nachweisen können, sind Teil Ihrer Compliance-Position. Wählen Sie entsprechend.