GDPR και HIPAA για Κλινικές IVF: Γιατί η Συμμόρφωση Πρέπει να Εκτείνεται στο Μάρκετινγκ, τον Χειρισμό Leads και την Εμπιστοσύνη των Ασθενών
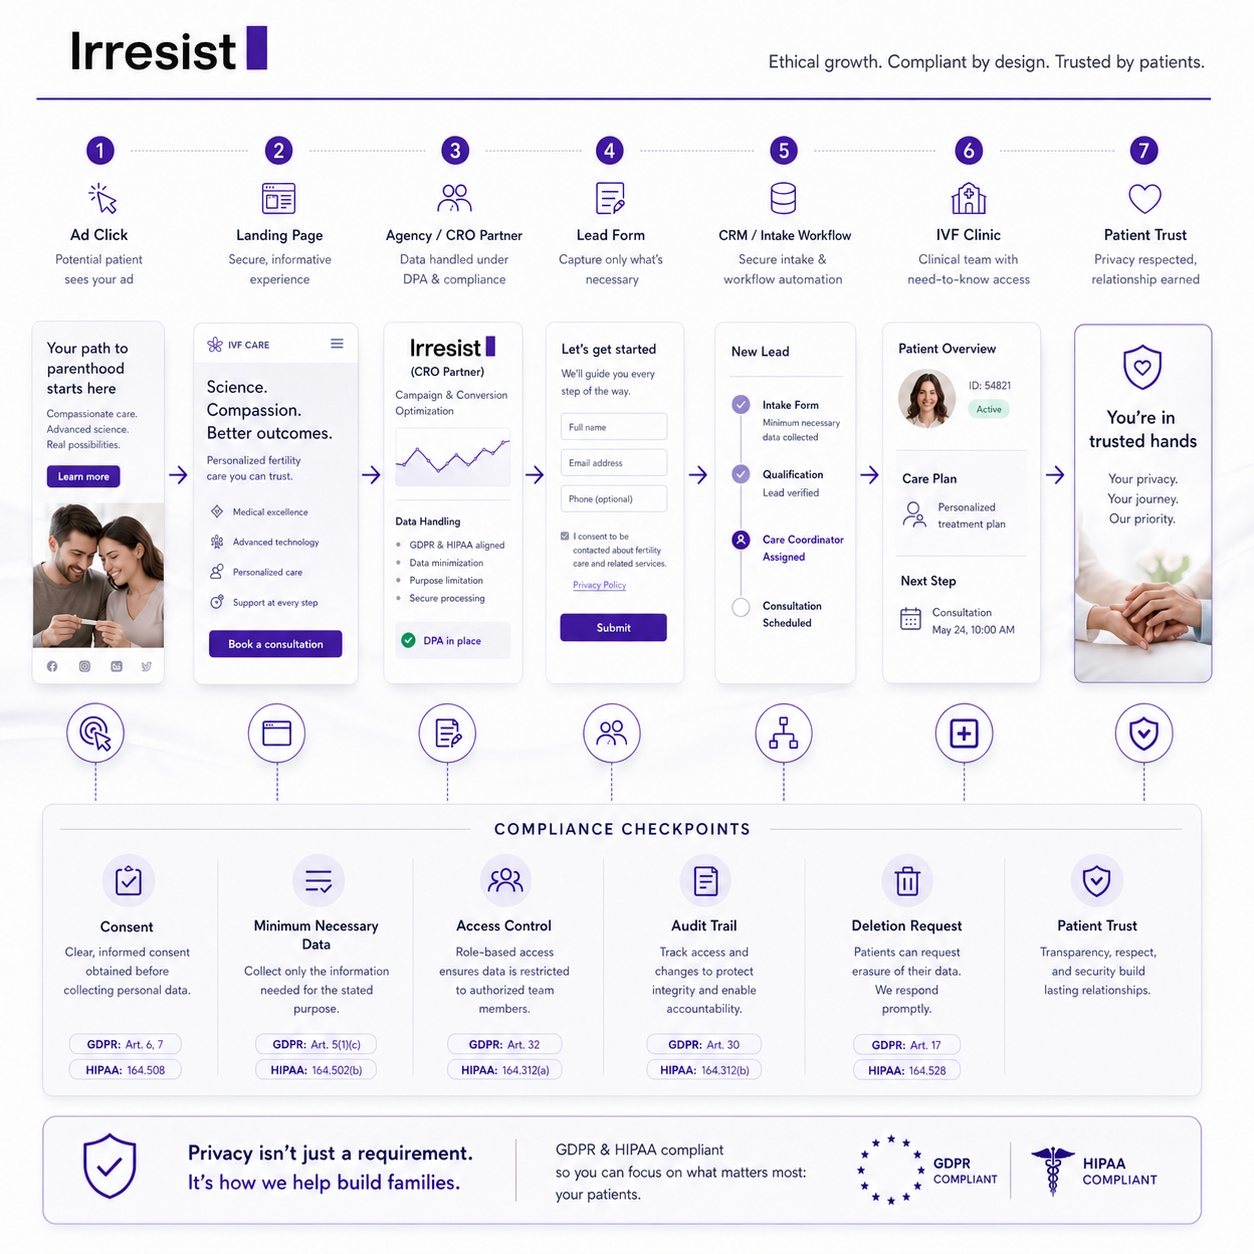
Οι κλινικές εξωσωματικής γονιμοποίησης πρέπει να επεκτείνουν τη συμμόρφωση με τους κανονισμούς GDPR και HIPAA πέρα από τον ηλεκτρονικό ιατρικό φάκελο, ώστε να συμπεριλάβουν κάθε σημείο επαφής μάρκετινγκ όπου καταγράφεται ή κοινοποιείται περιεχόμενο σχετικό με την υγεία. Αυτή η ολοκληρωμένη προσέγγιση απαιτεί την ασφάλιση ολόκληρης της διαδρομής των δεδομένων, από τα αρχικά κλικ σε διαφημίσεις και τις υποβολές φορμών ιστού έως τον συγχρονισμό με το CRM και τις αναφορές σε εξωτερικούς φορείς, προκειμένου να διασφαλιστεί η εμπιστοσύνη των ασθενών και η ευθυγράμμιση με το κανονιστικό πλαίσιο.
Οι περισσότερες συζητήσεις σχετικά με το GDPR και το HIPAA για τις κλινικές εξωσωματικής γονιμοποίησης (IVF) ξεκινούν από λάθος σημείο. Επικεντρώνονται στο EMR (Ηλεκτρονικός Φάκελος Υγείας), στο σύστημα αρχείων ασθενών ή στην κλινική βάση δεδομένων. Αυτά είναι σημαντικά. Όμως, η έκθεση σε κινδύνους συμμόρφωσης που αιφνιδιάζει τις κλινικές γονιμότητας τείνει να εμφανίζεται νωρίτερα στη διαδρομή του ασθενούς: στο κλικ της διαφήμισης, στην υποβολή της φόρμας, στο αίτημα για επανάκληση, στον συγχρονισμό του CRM, στην εξαγωγή δεδομένων σε ένα ταμπλό (dashboard) πρακτορείου.
Ένας υποψήφιος ασθενής που συμπληρώνει μια φόρμα σε μια σελίδα σχετικά με αποτυχημένους κύκλους εξωσωματικής γονιμοποίησης έχει ήδη μοιραστεί κάτι πιο ευαίσθητο από ένα όνομα και ένα τηλέφωνο. Το πλαίσιο της σελίδας, η πρόθεση πίσω από την επίσκεψη και οι πληροφορίες που εισάγονται κατά την εγγραφή δημιουργούν ένα προφίλ δεδομένων που ανήκει σε διαφορετική κατηγορία κινδύνου από ένα γενικό lead. Και αν ένα πρακτορείο, ένας πάροχος leads ή ένας συνεργάτης CRO αγγίξει αυτά τα δεδομένα χωρίς τους κατάλληλους ελέγχους, η κλινική κληρονομεί την έκθεση στον κίνδυνο.
Αυτό το άρθρο εξετάζει γιατί η συμμόρφωση των δεδομένων των ασθενών IVF απαιτεί υψηλότερα πρότυπα, πού εμφανίζεται πραγματικά ο κίνδυνος στη διαδρομή από το lead στον ασθενή, τι πρέπει να περιμένουν οι κλινικές από εξωτερικούς συνεργάτες και πώς μοιάζει η σωστή επιχειρησιακή υποστήριξη συμμόρφωσης σε μια σύγχρονη δομή ανάπτυξης. Αυτό δεν αποτελεί νομική συμβουλή. Είναι ένα πρακτικό πλαίσιο για ηγέτες κλινικών, ομάδες ανάπτυξης και συνεργάτες μάρκετινγκ που θέλουν να κατανοήσουν την πλήρη εικόνα.
Βασικά Συμπεράσματα
Τα δεδομένα των leads IVF φέρουν πλαίσιο σχετικό με την υγεία - Ακόμη και οι υποβολές φορμών σε αρχικό στάδιο μπορούν να υπερβούν τα απλά δεδομένα επικοινωνίας, ενεργοποιώντας αυστηρότερο χειρισμό βάσει του GDPR και, όπου ισχύει, του HIPAA.
Ο κίνδυνος συμμόρφωσης ξεκινά πριν από το EMR - Η πλήρης διαδρομή των δεδομένων από το κλικ στη διαφήμιση έως την παράδοση στην υποδοχή περιλαμβάνει πολλαπλά σημεία έκθεσης που οι κλινικές συχνά παραβλέπουν.
Οι εξωτερικοί συνεργάτες μοιράζονται τον κίνδυνο - Πρακτορεία, ομάδες CRO και πάροχοι leads που βλέπουν, αποθηκεύουν ή δρομολογούν δεδομένα σχετικά με ασθενείς μπορούν να δημιουργήσουν έκθεση συμμόρφωσης για την κλινική.
Η εμπιστοσύνη των ασθενών εξαρτάται από τη στάση προστασίας της ιδιωτικότητας - Στη φροντίδα γονιμότητας, ο αδύναμος χειρισμός δεδομένων βλάπτει ταυτόχρονα τη νομική θέση, την αξιοπιστία της επωνυμίας και την εμπιστοσύνη των ασθενών.
Η επιχειρησιακή ετοιμότητα υπερβαίνει την πολιτική - Οι κλινικές χρειάζονται προμηθευτές που μπορούν να αποδείξουν τους ελέγχους μέσω ροών εργασίας, αρχείων καταγραφής και αποδεικτικών στοιχείων, όχι μόνο μέσω συμβατικών διατυπώσεων.
GDPR και HIPAA για Κλινικές IVF: Γιατί η Συμμόρφωση Πρέπει να Εκτείνεται στο Μάρκετινγκ, τον Χειρισμό Leads και την Εμπιστοσύνη των Ασθενών
Η περισσότερη σκέψη γύρω από τη συμμόρφωση στην υγειονομική περίθαλψη επικεντρώνεται στα συστήματα καταγραφής. Οι κλινικές IVF επενδύουν ορθώς στην ασφάλεια των κλινικών βάσεων δεδομένων και των EMR. Αλλά η σύγχρονη κλινική γονιμότητας εκτελεί επίσης διαφημιστικές καμπάνιες, συλλέγει leads μέσω φορμών ιστού, δρομολογεί επανακλήσεις μέσω ομάδων υποδοχής, συγχρονίζει δεδομένα σε CRM και μοιράζεται αναφορές με εξωτερικούς συνεργάτες.
Κάθε ένα από αυτά τα σημεία επαφής μπορεί να περιλαμβάνει δεδομένα που υπερβαίνουν το όνομα και τη διεύθυνση email. Στην εξωσωματική γονιμοποίηση, ένα lead που συλλέγεται από μια σελίδα σχετικά με την κατάψυξη ωαρίων ή την καθ' έξιν αποβολή φέρει εξ ορισμού πλαίσιο σχετικό με την υγεία. Αυτό το πλαίσιο αλλάζει την εικόνα της συμμόρφωσης.
Ο κίνδυνος είναι τρισδιάστατος. Υπάρχει ο νομικός κίνδυνος: ρυθμιστικά πλαίσια όπως το GDPR και το HIPAA θέτουν υποχρεώσεις σχετικά με τον τρόπο συλλογής, επεξεργασίας, κοινοποίησης και διαγραφής αυτών των δεδομένων. Υπάρχει ο επιχειρησιακός κίνδυνος: συστήματα που δεν μπορούν να υποστηρίξουν αιτήματα διαγραφής, ελέγχους πρόσβασης ή ελεγχόμενες εξαγωγές δημιουργούν κενά που εμφανίζονται κατά τη διάρκεια περιστατικών. Και υπάρχει ο κίνδυνος φήμης: ένας ασθενής που μαθαίνει ότι τα δεδομένα του σχετικά με τη γονιμότητα αντιμετωπίστηκαν απρόσεκτα δεν κατηγορεί το πρακτορείο ή τον προμηθευτή του CRM. Κατηγορεί την κλινική.
Η συμμόρφωση στην εξωσωματική γονιμοποίηση δεν μπορεί να σταματά στα όρια της κλινικής. Πρέπει να ακολουθεί τα δεδομένα.
Γιατί οι Κλινικές IVF Χρειάζονται Υψηλότερα Πρότυπα για τη Συμμόρφωση Δεδομένων
Η εξωσωματική γονιμοποίηση είναι κατηγορηματικά διαφορετική από το γενικό μάρκετινγκ υγείας. Ένας υποψήφιος ασθενής μπορεί να αποκαλύψει ή να υπονοήσει την κατάσταση γονιμότητας, το ιστορικό θεραπείας, το ιστορικό αποτυχημένων κύκλων, τα αναπαραγωγικά σχέδια, τις προτιμήσεις χρονισμού και τα στοιχεία επικοινωνίας που συνδέονται άμεσα με την πρόθεση θεραπείας. Αυτό δεν είναι μια αφηρημένη ανησυχία. Συμβαίνει σε κάθε υποβολή φόρμας, επανάκληση και συζήτηση υποδοχής.
Σύμφωνα με το GDPR, οι πληροφορίες που σχετίζονται με την υγεία χαρακτηρίζονται ως δεδομένα ειδικής κατηγορίας βάσει του Άρθρου 9, απαιτώντας αυστηρότερη αιτιολόγηση και χειρισμό. Ακόμη και τα δεδομένα leads αρχικού σταδίου στην IVF μπορούν να μετακινηθούν πέρα από τα συνήθη δεδομένα επικοινωνίας σε πλαίσιο σχετικό με την υγεία ή τη θεραπεία, πράγμα που σημαίνει ότι οι κλινικές και οι προμηθευτές τους θα πρέπει να λειτουργούν με υψηλότερα πρότυπα φροντίδας.
Όπου ισχύει το HIPAA και η κλινική είναι καλυπτόμενη οντότητα, οι προστατευόμενες πληροφορίες υγείας περιλαμβάνουν δεδομένα που σχετίζονται με παρελθούσες, παρούσες ή μελλοντικές καταστάσεις υγείας και υπηρεσίες υγειονομικής περίθαλψης. Οι κλινικές γονιμότητας σε αυτό το πλαίσιο πρέπει να εφαρμόζουν τον Κανόνα Ιδιωτικότητας, τον Κανόνα Ασφάλειας και τον Κανόνα Γνωστοποίησης Παραβίασης. Σημαντικές ενημερώσεις του Κανόνα Ασφάλειας HIPAA που προτάθηκαν τον Δεκέμβριο του 2024 θα απαιτούσαν αυστηρότερη συμμόρφωση των επιχειρηματικών συνεργατών, συμπεριλαμβανομένης της ετήσιας γραπτής απόδειξης συμμόρφωσης και των ειδοποιήσεων παραβίασης εντός 24 ωρών. Ο κανόνας αναμένεται να τεθεί σε ισχύ τον Ιούλιο ή τον Αύγουστο του 2026, με τις περισσότερες διατάξεις να απαιτούν εφαρμογή εντός 180 ημερών.
Το ευρύτερο ρυθμιστικό περιβάλλον γίνεται αυστηρότερο. Οι ρυθμιστικές αρχές πέρασαν το 2025 βελτιώνοντας τα εργαλεία τους, διευρύνοντας το σύνολο των οντοτήτων που ελέγχουν και αυστηροποιώντας τις προσδοκίες γύρω από την κυβερνοασφάλεια, την εποπτεία των προμηθευτών και την υπεύθυνη χρήση των ψηφιακών τεχνολογιών. Οι γενικοί εισαγγελείς των πολιτειών είναι πιθανό να συνεχίσουν να εστιάζουν στην ιδιωτικότητα της υγείας ως προτεραιότητα επιβολής, ειδικά καθώς ψηφίζονται νέοι νόμοι και άλλοι τίθενται σε ισχύ.
Η επιχειρηματική πραγματικότητα είναι άμεση: στη φροντίδα γονιμότητας, οι ασθενείς βρίσκονται σε συναισθηματικά ευαίσθητες καταστάσεις υψηλής σημασίας. Η εμπιστοσύνη είναι μέρος της μετατροπής (conversion). Ο αδύναμος χειρισμός δεδομένων μπορεί να βλάψει τη νομική στάση, την αξιοπιστία της επωνυμίας και την εμπιστοσύνη των ασθενών ταυτόχρονα.
Αυτό το άρθρο δεν αποτελεί νομική συμβουλή. Οι κλινικές θα πρέπει να συμβουλεύονται εξειδικευμένους νομικούς συμβούλους για υποχρεώσεις ειδικές ανά δικαιοδοσία.
Πού Εμφανίζεται Πραγματικά ο Κίνδυνος Συμμόρφωσης στη Διαδρομή του Lead IVF
Ο κίνδυνος δεν συγκεντρώνεται σε ένα μόνο σύστημα. Συσσωρεύεται σε ολόκληρη τη διαδρομή των δεδομένων: κλικ στη διαφήμιση, έναρξη φόρμας, υποβολή φόρμας, επανάκληση, συγχρονισμός CRM, εξαγωγή ή παράδοση σε εξωτερικά συστήματα και χειρισμός διαγραφής. Κάθε βήμα έχει το δικό του προφίλ έκθεσης.
Το βασικό ζήτημα είναι ότι η σκέψη που περιορίζεται μόνο στα PII (Προσωπικά Ταυτοποιήσιμες Πληροφορίες) είναι πολύ στενή για την IVF. Όταν κάποιος υποβάλλει μια φόρμα σε μια σελίδα προορισμού σχετικά με αποτυχημένους κύκλους IVF ή προγράμματα δωρεάς ωαρίων, ο συνδυασμός των στοιχείων επικοινωνίας του και του πλαισίου της σελίδας δημιουργεί ένα προφίλ δεδομένων που υπερβαίνει τα συνήθη δεδομένα επικοινωνίας. Δεν απαιτούνται ρητά ιατρικά πεδία για να υπάρξει πλαίσιο σχετικό με την υγεία.
Το Γραφείο Πολιτικών Δικαιωμάτων του HHS έχει επισημάνει ότι οι ρυθμιζόμενες οντότητες πρέπει να διασφαλίζουν ότι δεν αποκαλύπτουν ανεπίτρεπτα PHI (Προστατευόμενες Πληροφορίες Υγείας) σε παρόχους τεχνολογίας παρακολούθησης, σημειώνοντας ότι «λόγω της εξάπλωσης των τεχνολογιών παρακολούθησης που συλλέγουν ευαίσθητες πληροφορίες», είναι κρίσιμο να αποκαλύπτονται PHI μόνο όπως επιτρέπει ο Κανόνας Ιδιωτικότητας HIPAA. Οι οργανισμοί υγειονομικής περίθαλψης μιας ειδικότητας θα πρέπει να είναι ιδιαίτερα προσεκτικοί, διότι εάν ο οργανισμός σας παρέχει μόνο μια συγκεκριμένη υπηρεσία, οι περισσότερες σελίδες στον ιστότοπό σας θα μπορούσαν να υποδεικνύουν τις συγκεκριμένες ανάγκες υγειονομικής περίθαλψης ενός ατόμου. Αυτό σχετίζεται άμεσα με τις κλινικές γονιμότητας.
Εδώ είναι τα σημεία όπου εμφανίζεται ο κίνδυνος κατά τη διάρκεια της διαδρομής:
| Στάδιο Διαδρομής | Πιθανή Έκθεση | Πρότυπο Καλής Πρακτικής |
|---|---|---|
| Κλικ διαφήμισης / σελίδα προορισμού | Scripts παρακολούθησης τρίτων μπορεί να μεταδίδουν δεδομένα περιήγησης σχετικά με την υγεία σε εξωτερικούς προμηθευτές | Έλεγχος όλων των τεχνολογιών παρακολούθησης. περιορισμός scripts σε σελίδες ειδικές για την υγεία |
| Υποβολή φόρμας | Συλλογή περισσότερων πεδίων από όσα χρειάζονται. αδύναμη ή απούσα λήψη συγκατάθεσης | Φόρμες περιορισμένου σκοπού. παραμετροποιήσιμη συλλογή συγκατάθεσης. ελάχιστα απαραίτητα πεδία |
| Επανάκληση / υποδοχή | Ευαίσθητο πλαίσιο που μοιράζεται προφορικά ή σε σημειώσεις χωρίς ελέγχους πρόσβασης | Πρόσβαση βάσει ρόλων στις σημειώσεις κλήσεων. τεκμηριωμένες διαδικασίες χειρισμού |
| Συγχρονισμός CRM | Πλήρη προφίλ leads αναπαράγονται σε συστήματα με ευρεία πρόσβαση χρηστών | Αντιστοίχιση ελάχιστων απαραίτητων πεδίων. περιορισμένοι ρόλοι πρόσβασης |
| Εξωτερική εξαγωγή / παράδοση | PII μοιράζονται εξ ορισμού με πρακτορεία ή εργαλεία αναφορών | Εξαγωγές πεδίων βάσει λίστας επιτρεπόμενων. καμία προεπιλεγμένη κοινοποίηση PII. τεκμηριωμένες αποφάσεις |
| Αίτημα διαγραφής ή DSR | Καμία δομημένη διαδικασία. κανένα ίχνος αποδεικτικών στοιχείων. καμία διάδοση σε επόμενα στάδια | Επαναλήψιμες ροές εργασίας διαγραφής. επιβεβαίωση από εκτελούντες την επεξεργασία. αποδεικτικά ελέγχου |
Γιατί τα Πρακτορεία, οι Συνεργάτες CRO και οι Πάροχοι Leads Πρέπει να Υποστηρίζουν τους Στόχους GDPR και HIPAA
Σύμφωνα με το GDPR, η αρχή της λογοδοσίας είναι σαφής: οι εκτελούντες την επεξεργασία και οι υποεκτελούντες πρέπει να παρέχουν επαρκείς εγγυήσεις και να λειτουργούν υπό κατάλληλους συμβατικούς ελέγχους. Η κλινική, ως υπεύθυνος επεξεργασίας, παραμένει υπόλογη για το τι συμβαίνει στα δεδομένα, ακόμη και όταν ένας προμηθευτής κάνει την επεξεργασία.
Το πλαίσιο του HIPAA απαιτεί περισσότερη προσοχή. Όπου ένας προμηθευτής δημιουργεί, λαμβάνει, διατηρεί ή μεταδίδει PHI ή ePHI εκ μέρους μιας καλυπτόμενης οντότητας, αυτός ο προμηθευτής μπορεί να ενεργεί σε ρόλο που δημιουργεί υποχρεώσεις επιχειρηματικού συνεργάτη. Αυτό απαιτεί μια Σύμβαση Επιχειρηματικού Συνεργάτη (BAA) και ελέγχους υπεργολάβων, όπου ισχύει. Δεν γίνεται αυτόματα κάθε πρακτορείο μάρκετινγκ οντότητα που ρυθμίζεται από το HIPAA, αλλά οι κλινικές θα πρέπει να αξιολογούν προσεκτικά τον ρόλο κάθε προμηθευτή και την πρόσβαση στα δεδομένα. Η επιβολή του Κανόνα Γνωστοποίησης Παραβίασης Υγείας της FTC και τα κρατικά καταστατικά περί ιδιωτικότητας της υγείας λειτουργούν πλέον στον χώρο όπου το HIPAA δεν φτάνει, και οι καλυπτόμενες οντότητες βρίσκονται όλο και περισσότερο υπόλογες όχι μόνο για τους δικούς τους ελέγχους αλλά και για τις πρακτικές πραγματικότητες του ψηφιακού τους οικοσυστήματος.
Από την πλευρά του ασθενούς, καμία από αυτές τις λεπτομέρειες δεν έχει σημασία. Ένας ασθενής δεν γνωρίζει ούτε ενδιαφέρεται ποιος προμηθευτής άγγιξε τα δεδομένα του. Συνδέει κάθε αποτυχία προστασίας της ιδιωτικότητας με την κλινική. Μια κλινική μπορεί να αναθέσει σε τρίτους την αγορά μέσων (media buying). Δεν μπορεί να αναθέσει σε τρίτους τη λογοδοσία στα μάτια του ασθενούς.
Το Κοινό Τυφλό Σημείο
Πρακτορεία, ομάδες CRO και πάροχοι leads μπορεί να βλέπουν, να αποθηκεύουν, να εμπλουτίζουν ή να δρομολογούν δεδομένα leads. Μπορεί να χρησιμοποιούν ταμπλό ή εξαγωγές με ευαίσθητο πλαίσιο. Μπορεί να επηρεάζουν τον σχεδιασμό των φορμών και τις πρακτικές συλλογής. Μπορεί να γίνουν μέρος των ροών εργασίας διαγραφής ή απόκρισης σε παραβιάσεις χωρίς η κλινική να το έχει σκεφτεί ποτέ.
Η περιστασιακή χρήση δεδομένων που σχετίζονται με ασθενείς σε υπολογιστικά φύλλα, κοινόχρηστα εισερχόμενα ή ad hoc ροές εργασίας από εξωτερικές ομάδες είναι μια πραγματική επιχειρησιακή έκθεση, όχι μια σπάνια περίπτωση. Εάν το μοντέλο ανάπτυξής σας εξαρτάται από εξωτερικούς συνεργάτες που αγγίζουν δεδομένα leads, η ικανότητα συμμόρφωσης πρέπει να επεκτείνεται και σε αυτούς.
Τι Πρέπει να Απαιτούν οι Κλινικές από Οποιονδήποτε Συνεργάτη Χειρίζεται Δεδομένα Leads ή Ασθενών
Εδώ είναι που η αφηρημένη πολιτική μετατρέπεται σε πρακτική καθοδήγηση για τον χειριστή. Η ακόλουθη λίστα ελέγχου είναι μια αναφορά που μπορούν να χρησιμοποιήσουν οι κλινικές κατά την αξιολόγηση ή τον έλεγχο οποιουδήποτε εξωτερικού συνεργάτη που χειρίζεται δεδομένα leads ή ασθενών.
Λίστα Ελέγχου Συμμόρφωσης Προμηθευτή για Κλινικές IVF
Χειρισμός δεδομένων περιορισμένου σκοπού - Ο προμηθευτής επεξεργάζεται δεδομένα μόνο για τον συμφωνημένο σκοπό, όχι για δικές του αναλύσεις, βελτίωση προϊόντων ή χρήση από τρίτους.
Ελάχιστη απαραίτητη πρόσβαση σε δεδομένα - Ο προμηθευτής έχει πρόσβαση μόνο στα πεδία που απαιτούνται για την εκτέλεση του ρόλου του. Καμία περιστασιακή πρόσβαση σε πλήρη προφίλ leads.
Έλεγχοι πρόσβασης βάσει ρόλων - Μόνο κατονομαζόμενα άτομα με νόμιμη ανάγκη μπορούν να δουν ή να ενεργήσουν επί ευαίσθητων δεδομένων.
Ελέγξιμη πρόσβαση και ενέργειες - Ο προμηθευτής μπορεί να δείξει ποιος είχε πρόσβαση σε ποια δεδομένα, πότε και γιατί. Όχι απλώς ένα έγγραφο πολιτικής, αλλά ένα πραγματικό αρχείο καταγραφής.
Ελεγχόμενες πρακτικές εξαγωγής και παράδοσης - Τα PII δεν μοιράζονται εξ ορισμού σε επόμενα στάδια. Η κοινοποίηση ευαίσθητων πεδίων είναι μια ρητή, τεκμηριωμένη απόφαση.
Ετοιμότητα υποστήριξης DSR - Ο προμηθευτής μπορεί να ανταποκριθεί σε αιτήματα διαγραφής, αιτήματα εξαγωγής και ερωτήσεις διατήρησης με δομημένο τρόπο, βασισμένο σε αποδεικτικά στοιχεία.
Σκόπιμες πολιτικές διατήρησης - Τα δεδομένα δεν διατηρούνται επ' αόριστον εξ ορισμού. Η διατήρηση ορίζεται ανά τύπο δεδομένων.
Χειρισμός παραβιάσεων και περιστατικών - Ο προμηθευτής έχει μια σαφή διαδικασία και μπορεί να ειδοποιήσει την κλινική εντός των συμφωνημένων χρονικών πλαισίων.
Συμβατική σαφήνεια - Οι ευθύνες είναι τεκμηριωμένες, συμπεριλαμβανομένου του ποιος είναι ο υπεύθυνος επεξεργασίας, ποιος είναι ο εκτελών την επεξεργασία και ποιος φέρει την ευθύνη για συγκεκριμένες περιπτώσεις αποτυχίας.
Ανθρώπινη επαλήθευση στη συλλογή leads - Έλεγχοι που μειώνουν τις ψεύτικες υποβολές και τον θόρυβο στις ροές εργασίας των επόμενων σταδίων.
Οι κλινικές θα πρέπει να ζητούν από τους υποψήφιους συνεργάτες να επιδεικνύουν επιχειρησιακά αποδεικτικά στοιχεία για αυτά τα στοιχεία, όχι απλώς να επιβεβαιώνουν τη συμφωνία σε επίπεδο πολιτικής. Ένα υπογεγραμμένο συμβόλαιο είναι η αφετηρία. Τα αποδεικτικά στοιχεία της ροής εργασίας είναι αυτά που έχουν σημασία όταν οι ρυθμιστικές αρχές ή οι ασθενείς έρχονται να κάνουν ερωτήσεις.
Πώς Μοιάζει η Υποστήριξη Συμμόρφωσης σε μια Σύγχρονη Δομή Ανάπτυξης IVF
Υπάρχει μια ουσιαστική διαφορά μεταξύ της νομικής συμμόρφωσης ως ελάχιστο επίπεδο και της επιχειρησιακής ετοιμότητας συμμόρφωσης ως το πρακτικό πρότυπο που πρέπει να πληροί ένα σύστημα ανάπτυξης. Νομική συμμόρφωση σημαίνει να υπάρχουν οι σωστές πολιτικές, συμφωνίες και ρυθμιστικές καταθέσεις. Επιχειρησιακή ετοιμότητα σημαίνει ότι μπορείτε να αποδείξετε μέσω ροών εργασίας, ελέγχων, αρχείων καταγραφής και αποδεικτικών στοιχείων ότι αυτές οι πολιτικές εφαρμόζονται πραγματικά.
Μια σύγχρονη δομή ανάπτυξης IVF δεν πρέπει να αναγκάζει σε συμβιβασμό μεταξύ απόδοσης και ετοιμότητας προστασίας της ιδιωτικότητας. Οι βασικές δυνατότητες που πρέπει να αναζητήσετε:
Λήψη συγκατάθεσης - Παραμετροποιήσιμη συλλογή συγκατάθεσης ενσωματωμένη στις ροές συλλογής leads, όχι ως εκ των υστέρων προσθήκη. Οι επιλογές συγκατάθεσης θα πρέπει να καταγράφονται και να είναι ελέγξιμες.
Ελάχιστη απαραίτητη κοινοποίηση προς τα έξω - Άμεσα αναγνωριστικά όπως πλήρες όνομα, email και τηλέφωνο δεν θα πρέπει να βγαίνουν από το σύστημα εξ ορισμού. Η κοινοποίηση ευαίσθητων πεδίων θα πρέπει να είναι μια ρητή απόφαση βάσει λίστας επιτρεπόμενων και όχι μια τυχαία προεπιλογή.
Δυνατότητα ελέγχου πρόσβασης ανάγνωσης - Οι οργανισμοί πρέπει να γνωρίζουν ποιος είχε πρόσβαση σε ευαίσθητα δεδομένα leads σε ταμπλό ή εξαγωγές. Η αναθεώρηση πρόσβασης υποστηρίζει την εμπιστοσύνη στη συμμόρφωση και την ανασυγκρότηση περιστατικών.
Ετοιμότητα DSR - Δομημένες ροές εργασίας διαγραφής, παρακολούθηση κατάστασης αιτημάτων, αποδεικτικά στοιχεία συμβάντων, διασφαλίσεις κατά της επανασύνδεσης και δυνατότητα εξαγωγής περιορισμένου εύρους. Όχι απλώς μια υπόσχεση ότι τα δεδομένα μπορούν να διαγραφούν, αλλά μια επαναλήψιμη διαδικασία με ίχνος αποδεικτικών στοιχείων.
Έλεγχοι διατήρησης - Διατήρηση που ορίζεται από την οικογένεια συλλογής δεδομένων, όχι τυχαία συσσώρευση αποθήκευσης. Επιχειρησιακά δεδομένα και αποδεικτικά ελέγχου που διαχειρίζονται σκόπιμα.
Ενίσχυση ελέγχου ταυτότητας και πρόσβασης - Υποστήριξη MFA, ασφαλή cookies, κλείδωμα και περιορισμός ρυθμού (throttling), ελεγχόμενες ροές ανάκτησης προνομίων. Η προστασία των ευαίσθητων δεδομένων εξαρτάται από τον τρόπο με τον οποίο οι άνθρωποι έχουν πρόσβαση στα συστήματα εξαρχής.
Επιχειρησιακή επαναληψιμότητα - Εγχειρίδια οδηγιών (runbooks) και έλεγχοι προσανατολισμένοι στα αποδεικτικά στοιχεία για αιτήματα διαγραφής, ελέγχους, περιστατικά και αναθεωρήσεις πρόσβασης. Η συμμόρφωση είναι ισχυρότερη όταν οι χειριστές ακολουθούν επαναλήψιμες διαδικασίες αντί να αυτοσχεδιάζουν κατά περίπτωση.
Το Irresist υποστηρίζει την ετοιμότητα συμμόρφωσης σε όλη τη συλλογή leads, τη συγκατάθεση, την ελαχιστοποίηση, τον έλεγχο πρόσβασης, τη δυνατότητα ελέγχου και τον χειρισμό δεδομένων στα επόμενα στάδια, βοηθώντας τις κλινικές IVF να οικοδομήσουν μια πιο υπερασπίσιμη στάση συμμόρφωσης χωρίς να θυσιάζουν την απόδοση ανάπτυξης. Αυτό δεν αντικαθιστά τις απαιτήσεις νομικής συμμόρφωσης ή τον εξειδικευμένο νομικό σύμβουλο. υποστηρίζει το επιχειρησιακό επίπεδο που καθιστά την πολιτική εφαρμόσιμη στην πράξη.
Το Συμπέρασμα
Η συμμόρφωση των δεδομένων των ασθενών IVF δεν είναι μια άσκηση τυπικού ελέγχου που περιορίζεται στο EMR. Είναι μια συνεχής απαίτηση που ακολουθεί τα δεδομένα από το πρώτο κλικ στη διαφήμιση μέχρι την υποβολή της φόρμας, την υποδοχή, τον συγχρονισμό του CRM και κάθε σύστημα επόμενου σταδίου που αγγίζει ένας συνεργάτης.
Το ρυθμιστικό περιβάλλον γίνεται αυστηρότερο, όχι χαλαρότερο. Οι περίμετροι επιβολής διευρύνονται. Οι ασθενείς στη φροντίδα γονιμότητας είναι εξαιρετικά ευαίσθητοι στον τρόπο με τον οποίο αντιμετωπίζονται οι πληροφορίες τους, και αυτή η ευαισθησία επηρεάζει άμεσα το αν εμπιστεύονται μια κλινική αρκετά ώστε να κλείσουν ένα ραντεβού.
Οι κλινικές που αντιμετωπίζουν τη συμμόρφωση ως επιχειρησιακή ικανότητα, ενσωματωμένη στα συστήματα ανάπτυξής τους και όχι ως κάτι που προστίθεται εκ των υστέρων, θα είναι σε καλύτερη θέση σε κάθε διάσταση: νομική υπερασπισιμότητα, εμπιστοσύνη των ασθενών και μακροπρόθεσμη αξιοπιστία της επωνυμίας.
Συχνές Ερωτήσεις: GDPR και HIPAA για Κλινικές IVF
Τα πρακτορεία μάρκετινγκ που συνεργάζονται με κλινικές IVF εμπίπτουν αυτόματα στο HIPAA;
Όχι αυτόματα. Όπου ένας προμηθευτής δημιουργεί, λαμβάνει, διατηρεί ή μεταδίδει PHI ή ePHI εκ μέρους μιας καλυπτόμενης οντότητας, μπορεί να προκύψει μια σχέση επιχειρηματικού συνεργάτη. Αλλά δεν υπόκειται κάθε πρακτορείο στο HIPAA εξ ορισμού. Οι κλινικές θα πρέπει να αξιολογούν τον ρόλο κάθε προμηθευτή, τα δεδομένα στα οποία έχουν πρόσβαση και εάν απαιτείται Σύμβαση Επιχειρηματικού Συνεργάτη.
Πώς πρέπει μια κλινική IVF να χειρίζεται τα δεδομένα leads ασθενών βάσει του GDPR;
Τα δεδομένα leads που σχετίζονται με την υγεία στην IVF θα πρέπει να αντιμετωπίζονται ως δυνητικά εμπίπτοντα στις διατάξεις του GDPR για τις ειδικές κατηγορίες. Οι κλινικές και οι προμηθευτές τους θα πρέπει να εφαρμόζουν περιορισμό σκοπού, ελάχιστη απαραίτητη επεξεργασία, τεκμηριωμένη συγκατάθεση και καθορισμένη διατήρηση. Ακόμη και οι φόρμες αρχικού σταδίου μπορούν να δημιουργήσουν προφίλ δεδομένων που σχετίζονται με την υγεία.
Τι πρέπει να απαιτεί μια κλινική γονιμότητας από έναν πάροχο leads ή έναν συνεργάτη CRO;
Τουλάχιστον: περιορισμό σκοπού, ελέγχους πρόσβασης βάσει ρόλων, ελέγξιμα αρχεία καταγραφής πρόσβασης, ετοιμότητα υποστήριξης DSR, σκόπιμες πολιτικές διατήρησης και συμβατική σαφήνεια σχετικά με την ευθύνη των δεδομένων. Δείτε τη λίστα ελέγχου συμμόρφωσης προμηθευτή παραπάνω.
Γιατί η κοινοποίηση ελάχιστων απαραίτητων δεδομένων έχει σημασία ειδικά στο μάρκετινγκ IVF;
Τα δεδομένα leads IVF φέρουν πλαίσιο σχετικό με την υγεία ακόμη και όταν δεν περιέχουν ρητά ιατρικά πεδία. Η κοινοποίηση πλήρων προφίλ leads με πολλαπλά συστήματα επόμενων σταδίων δημιουργεί περιττή έκθεση και αυξάνει τον κίνδυνο παραβίασης και κακής χρήσης. Ο περιορισμός των εξερχόμενων δεδομένων μόνο σε όσα χρειάζεται κάθε σύστημα είναι ένα βασικό προστατευτικό μέτρο.
Πώς επηρεάζουν τα αιτήματα διαγραφής υποκειμένων των δεδομένων τους συνδεδεμένους προμηθευτές σε μια ροή εργασίας leads υγείας;
Όταν μια κλινική λαμβάνει ένα αίτημα διαγραφής, η υποχρέωση εκτείνεται στους εκτελούντες την επεξεργασία και τους υποεκτελούντες που κατέχουν τα δεδομένα. Οι κλινικές χρειάζονται προμηθευτές που μπορούν να εκτελέσουν δομημένη διαγραφή, να επιβεβαιώσουν την ολοκλήρωση και να παράσχουν αποδεικτικά στοιχεία. Χωρίς αυτό, ένα αίτημα διαγραφής γίνεται κενό ευθύνης.
Ποια είναι η διαφορά μεταξύ της νομικής συμμόρφωσης και της επιχειρησιακής ετοιμότητας συμμόρφωσης;
Η νομική συμμόρφωση είναι το ελάχιστο επίπεδο: πολιτικές, συμφωνίες και ρυθμιστικές απαιτήσεις. Επιχειρησιακή ετοιμότητα σημαίνει ότι η κλινική μπορεί να αποδείξει μέσω ροών εργασίας, ελέγχων, αρχείων καταγραφής και αποδεικτικών στοιχείων ότι αυτές οι πολιτικές εφαρμόζονται πραγματικά. Αυτό έχει σημασία τόσο στους ελέγχους όσο και σε σενάρια παραβίασης.
Σύνοψη για Στελέχη
Η συμμόρφωση των δεδομένων IVF δεν είναι ένα έργο πληροφορικής ή μια αποκλειστικά νομική ανησυχία. Είναι μια επιχειρησιακή απαίτηση που εκτείνεται σε κάθε σύστημα και συνεργάτη που αγγίζει δεδομένα ασθενών ή leads. Το ρυθμιστικό τοπίο, συμπεριλαμβανομένων των προστασιών ειδικών κατηγοριών του GDPR, των εξελισσόμενων απαιτήσεων του Κανόνα Ασφάλειας HIPAA και των διευρυνόμενων κρατικών νόμων περί ιδιωτικότητας, κινείται προς αυστηρότερη λογοδοσία των προμηθευτών και ευρύτερο πεδίο επιβολής. Οι κλινικές που ενσωματώνουν την υποστήριξη συμμόρφωσης στις δραστηριότητες ανάπτυξής τους, αντί να την αντιμετωπίζουν ως ξεχωριστή ροή εργασίας, μειώνουν τη νομική έκθεση, προστατεύουν την εμπιστοσύνη των ασθενών και χτίζουν μια πιο αξιόπιστη επωνυμία. Οι προμηθευτές που επιλέγετε και οι έλεγχοι που μπορούν να αποδείξουν αποτελούν μέρος της στάσης συμμόρφωσής σας. Επιλέξτε ανάλογα.