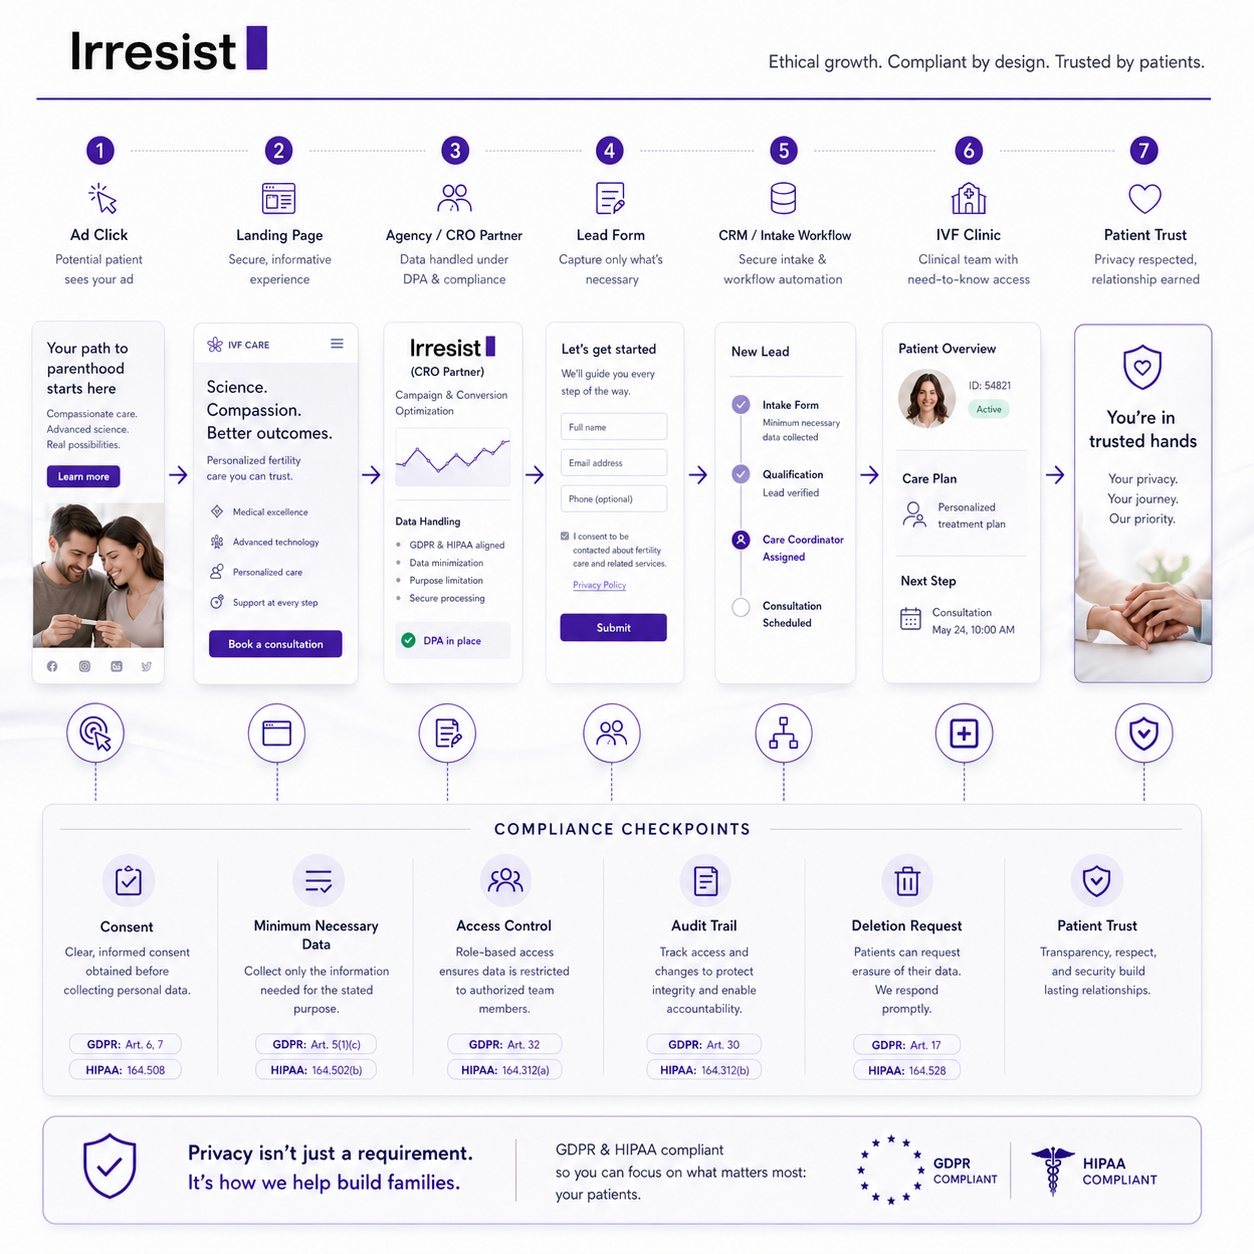
RGPD et HIPAA pour les cliniques de FIV : Pourquoi la conformité doit s'étendre au marketing, à la gestion des prospects et à la confiance des patients
Les cliniques de FIV doivent étendre la conformité au RGPD et à la HIPAA au-delà du dossier médical électronique pour inclure chaque point de contact marketing où un contexte lié à la santé est saisi ou partagé. Cette approche globale nécessite de sécuriser l'ensemble du parcours des données, des clics publicitaires initiaux et des soumissions de formulaires web jusqu'à la synchronisation avec le CRM et le reporting des agences externes, afin de garantir la confiance des patients et l'alignement réglementaire.
La plupart des conversations sur le RGPD et la HIPAA pour les cliniques de FIV commencent au mauvais endroit. Elles se concentrent sur le DME (Dossier Médical Électronique), le système d'archivage des patients ou la base de données cliniques. Ces éléments sont importants. Mais l'exposition en matière de conformité qui prend les cliniques de fertilité au dépourvu a tendance à se situer plus tôt dans le parcours du patient : le clic sur une publicité, la soumission d'un formulaire, la demande de rappel, la synchronisation CRM, l'exportation vers un tableau de bord d'agence.
Un patient potentiel qui remplit un formulaire sur une page concernant l'échec des cycles de FIV a déjà partagé quelque chose de plus sensible qu'un nom et un numéro de téléphone. Le contexte de la page, l'intention derrière la visite et les informations saisies lors de l'admission créent un profil de données qui se situe dans une catégorie de risque différente de celle d'un prospect générique. Et si une agence, un fournisseur de prospects ou un partenaire CRO touche à ces données sans contrôles appropriés, la clinique hérite de cette exposition.
Cet article explique pourquoi la conformité des données des patients en FIV exige une barre plus haute, où le risque apparaît réellement dans le parcours du prospect au patient, ce que les cliniques doivent attendre de leurs partenaires externes, et à quoi ressemble un bon support opérationnel de conformité dans une pile de croissance moderne. Ceci n'est pas un conseil juridique. Il s'agit d'un cadre pratique pour les dirigeants de cliniques, les équipes de croissance et les partenaires marketing qui souhaitent comprendre la situation dans son ensemble.
Points Clés à Retenir
Les données des prospects en FIV portent un contexte lié à la santé - Même les soumissions de formulaires à un stade précoce peuvent aller au-delà des données de contact ordinaires, déclenchant une manipulation plus stricte sous le RGPD et, le cas échéant, la HIPAA.
Le risque de conformité commence avant le DME - Le chemin complet des données, du clic publicitaire au transfert à l'admission, contient de multiples points d'exposition que les cliniques négligent souvent.
Les partenaires externes partagent le risque - Les agences, les équipes CRO et les fournisseurs de prospects qui voient, stockent ou acheminent des données relatives aux patients peuvent créer une exposition de conformité pour la clinique.
La confiance des patients dépend de la posture de confidentialité - Dans les soins de fertilité, une manipulation de données défaillante nuit simultanément à la position juridique, à la crédibilité de la marque et à la confiance des patients.
La préparation opérationnelle va au-delà de la politique - Les cliniques ont besoin de fournisseurs capables de démontrer des contrôles via des flux de travail, des journaux et des preuves, et non seulement par un langage contractuel.
RGPD et HIPAA pour les cliniques de FIV : Pourquoi la conformité doit s'étendre au marketing, à la gestion des prospects et à la confiance des patients
La plupart des réflexions sur la conformité dans le secteur de la santé se concentrent sur les systèmes d'enregistrement. Les cliniques de FIV investissent à juste titre dans la sécurisation des bases de données cliniques et des DME. Mais la clinique de fertilité moderne gère également des campagnes publicitaires, capture des prospects via des formulaires web, achemine les rappels via des équipes d'admission, synchronise les données dans les CRM et partage des rapports avec des partenaires externes.
Chacun de ces points de contact peut impliquer des données qui vont au-delà d'un nom et d'une adresse e-mail. En FIV, un prospect capturé à partir d'une page sur la congélation d'ovocytes ou la perte de grossesse récurrente porte par défaut un contexte lié à la santé. Ce contexte modifie le tableau de la conformité.
Le risque est tridimensionnel. Il y a le risque juridique : les cadres réglementaires comme le RGPD et la HIPAA fixent des obligations sur la manière dont ces données sont collectées, traitées, partagées et supprimées. Il y a le risque opérationnel : les systèmes qui ne peuvent pas prendre en charge les demandes de suppression, les audits d'accès ou les exportations contrôlées créent des lacunes qui font surface lors d'incidents. Et il y a le risque de réputation : un patient qui apprend que ses données liées à la fertilité ont été traitées avec négligence ne blâme pas l'agence ou le fournisseur de CRM. Il blâme la clinique.
La conformité en FIV ne peut s'arrêter aux frontières de la clinique. Elle doit suivre les données.
Pourquoi les cliniques de FIV ont besoin d'une barre plus haute pour la conformité des données
La FIV est catégoriquement différente du marketing de santé général. Un patient potentiel peut divulguer ou impliquer son statut de fertilité, ses antécédents de traitement, l'historique de ses cycles échoués, ses projets de reproduction, ses préférences de calendrier et ses coordonnées directement liées à une intention de traitement. Ce n'est pas une préoccupation abstraite. Cela se produit dans chaque soumission de formulaire, rappel et conversation d'admission.
Sous le RGPD, les informations relatives à la santé sont qualifiées de données de catégorie particulière en vertu de l'article 9, nécessitant une justification et une manipulation plus strictes. Même les données de prospects à un stade précoce en FIV peuvent passer de simples données de contact à un contexte lié à la santé ou au traitement, ce qui signifie que les cliniques et leurs fournisseurs doivent opérer avec un standard de soin plus élevé.
Là où la HIPAA s'applique et où la clinique est une entité couverte, les informations de santé protégées (PHI) incluent les données relatives aux conditions de santé passées, présentes ou futures et aux services de santé. Les cliniques de fertilité dans ce contexte doivent mettre en œuvre la règle de confidentialité (Privacy Rule), la règle de sécurité (Security Rule) et la règle de notification de violation (Breach Notification Rule). Les mises à jour majeures de la règle de sécurité HIPAA proposées en décembre 2024 exigeraient une conformité plus stricte des associés commerciaux, y compris une preuve écrite annuelle de conformité et des notifications de violation sous 24 heures. La règle devrait entrer en vigueur en juillet ou août 2026, la plupart des dispositions nécessitant une mise en œuvre dans les 180 jours.
L'environnement réglementaire global se durcit. Les régulateurs ont passé l'année 2025 à affiner leurs outils, à élargir l'ensemble des entités qu'ils surveillent et à renforcer les attentes en matière d'hygiène de cybersécurité, de surveillance des fournisseurs et d'utilisation responsable des technologies numériques. Les procureurs généraux des États continueront probablement à faire de la confidentialité de la santé une priorité d'application, d'autant plus que de nouvelles lois sont adoptées et que d'autres entrent en vigueur.
La réalité commerciale est directe : dans les soins de fertilité, les patients se trouvent dans des situations émotionnellement sensibles et à forte considération. La confiance fait partie de la conversion. Une manipulation de données défaillante peut nuire simultanément à la posture juridique, à la crédibilité de la marque et à la confiance des patients.
Cet article ne constitue pas un conseil juridique. Les cliniques doivent consulter un conseiller juridique qualifié pour les obligations spécifiques à leur juridiction.
Où le risque de conformité apparaît réellement dans le parcours du prospect FIV
Le risque ne se concentre pas dans un seul système. Il s'accumule tout au long du chemin des données : clic publicitaire, début de formulaire, soumission de formulaire, rappel, synchronisation CRM, exportation ou transfert vers des systèmes externes, et gestion de la suppression. Chaque étape a son propre profil d'exposition.
Le problème central est que la pensée centrée uniquement sur les PII (informations personnellement identifiables) est trop étroite pour la FIV. Lorsqu'une personne soumet un formulaire sur une page de destination concernant les cycles de FIV échoués ou les programmes de don d'ovocytes, la combinaison de ses coordonnées et du contexte de la page crée un profil de données qui va au-delà des données de contact ordinaires. Aucun champ médical explicite n'est requis pour qu'un contexte lié à la santé existe.
L'Office for Civil Rights du HHS a souligné que les entités réglementées doivent s'assurer qu'elles ne divulguent pas de manière inadmissible des PHI aux fournisseurs de technologies de suivi, notant que « en raison de la prolifération des technologies de suivi collectant des informations sensibles », il est crucial de ne divulguer des PHI que comme le permet la règle de confidentialité HIPAA. Les organisations de santé mono-spécialité doivent faire preuve d'une prudence particulière, car si votre organisation ne fournit qu'un service spécifique, la plupart des pages de votre site web pourraient pointer vers les besoins de santé spécifiques d'un individu. Ceci est directement pertinent pour les cliniques de fertilité.
Voici où le risque se manifeste tout au long du parcours :
| Étape du parcours | Exposition potentielle | Standard de bonne pratique |
|---|---|---|
| Clic publicitaire / page de destination | Les scripts de suivi tiers peuvent transmettre des données de navigation liées à la santé à des fournisseurs externes | Auditer toutes les technologies de suivi ; restreindre les scripts sur les pages spécifiques à la santé |
| Soumission de formulaire | Collecte de plus de champs que nécessaire ; capture de consentement faible ou absente | Formulaires limités à l'usage ; collecte de consentement configurable ; champs minimum nécessaires |
| Rappel / admission | Contexte sensible partagé verbalement ou dans des notes sans contrôles d'accès | Accès basé sur les rôles aux notes d'appel ; procédures de manipulation documentées |
| Synchronisation CRM | Profils complets de prospects répliqués dans des systèmes avec un large accès utilisateur | Mappage des champs minimum nécessaires ; rôles d'accès restreints |
| Exportation externe / transfert | PII partagées en aval avec des agences ou des outils de reporting par défaut | Exportations de champs sur liste blanche ; pas de partage de PII par défaut ; décisions documentées |
| Demande de suppression ou DSR | Pas de processus structuré ; pas de piste de preuve ; pas de propagation en aval | Flux de suppression reproductibles ; confirmation des sous-traitants ; preuves d'audit |
Pourquoi les agences, les partenaires CRO et les fournisseurs de prospects doivent soutenir les objectifs RGPD et HIPAA
Sous le RGPD, le principe de responsabilité est clair : les sous-traitants et sous-traitants ultérieurs doivent fournir des garanties suffisantes et opérer sous des contrôles contractuels appropriés. La clinique, en tant que responsable du traitement, reste responsable de ce qui arrive aux données, même lorsqu'un fournisseur effectue le traitement.
Le cadre HIPAA nécessite plus de prudence. Lorsqu'un fournisseur crée, reçoit, conserve ou transmet des PHI ou ePHI au nom d'une entité couverte, ce fournisseur peut agir dans un rôle qui crée des obligations d'associé commercial. Cela nécessite un accord d'associé commercial (BAA) et des contrôles de sous-traitance, le cas échéant. Toutes les agences de marketing ne deviennent pas automatiquement des entités réglementées par la HIPAA, mais les cliniques doivent évaluer soigneusement le rôle de chaque fournisseur et son accès aux données. L'application de la règle de notification de violation de santé de la FTC et les statuts de confidentialité de la santé des États opèrent désormais dans l'espace où la HIPAA n'atteint pas, et les entités couvertes se retrouvent de plus en plus responsables non seulement de leurs propres contrôles, mais aussi des réalités pratiques en aval de leur écosystème numérique.
Du point de vue du patient, aucune de ces nuances n'a d'importance. Un patient ne sait pas et ne se soucie pas de savoir quel fournisseur a touché ses données. Il associe chaque échec de confidentialité à la clinique. Une clinique peut externaliser l'achat média. Elle ne peut pas externaliser sa responsabilité aux yeux du patient.
L'angle mort commun
Les agences, les équipes CRO et les fournisseurs de prospects peuvent voir, stocker, enrichir ou acheminer des données de prospects. Ils peuvent utiliser des tableaux de bord ou des exportations avec un contexte sensible. Ils peuvent influencer la conception des formulaires et les pratiques de collecte. Ils peuvent faire partie des flux de suppression ou de réponse aux violations sans que la clinique ne l'ait jamais envisagé.
L'utilisation informelle de données relatives aux patients dans des feuilles de calcul, des boîtes de réception partagées ou des flux de travail ad hoc par des équipes externes est une réelle exposition opérationnelle, pas un cas marginal. Si votre modèle de croissance dépend de partenaires externes touchant aux données des prospects, la capacité de conformité doit s'étendre à eux.
Ce que les cliniques devraient exiger de tout partenaire manipulant des données de prospects ou de patients
C'est ici que la politique abstraite se transforme en conseils pratiques pour les opérateurs. La liste de contrôle suivante est une référence que les cliniques peuvent utiliser lors de l'évaluation ou de l'audit de tout partenaire externe manipulant des données de prospects ou de patients.
Liste de contrôle de conformité des fournisseurs pour les cliniques de FIV
Manipulation des données limitée à l'usage - Le fournisseur ne traite les données que pour l'usage convenu, et non pour ses propres analyses, l'amélioration de ses produits ou une utilisation par des tiers.
Accès aux données minimum nécessaire - Le fournisseur n'accède qu'aux champs requis pour remplir son rôle. Pas d'accès informel aux profils complets des prospects.
Contrôles d'accès basés sur les rôles - Seules les personnes nommées ayant un besoin légitime peuvent consulter ou agir sur des données sensibles.
Accès et actions auditables - Le fournisseur peut montrer qui a accédé à quelles données, quand et pourquoi. Pas seulement un document de politique, mais un journal réel.
Pratiques d'exportation et de transfert contrôlées - Les PII ne sont pas partagées en aval par défaut. Le partage de champs sensibles est une décision explicite et documentée.
Préparation au support DSR - Le fournisseur peut répondre aux demandes de suppression, aux demandes d'exportation et aux questions de conservation de manière structurée et basée sur des preuves.
Politiques de conservation délibérées - Les données ne sont pas conservées indéfiniment par défaut. La conservation est définie par type de données.
Gestion des violations et des incidents - Le fournisseur a un processus clair et peut notifier la clinique dans les délais convenus.
Clarté contractuelle - Les responsabilités sont documentées, y compris qui est le responsable du traitement, qui est le sous-traitant et qui porte la responsabilité pour des modes de défaillance spécifiques.
Vérification humaine dans la capture de prospects - Contrôles qui réduisent les soumissions frauduleuses et le bruit dans les flux de travail en aval.
Les cliniques devraient demander aux partenaires potentiels de démontrer des preuves opérationnelles pour ces éléments, et pas seulement de confirmer un accord au niveau de la politique. Un contrat signé est un point de départ. Les preuves de flux de travail sont ce qui compte lorsque les régulateurs ou les patients viennent poser des questions.
À quoi ressemble le support de conformité dans une pile de croissance FIV moderne
Il existe une différence significative entre la conformité juridique en tant que seuil minimal et la préparation opérationnelle à la conformité en tant que norme pratique qu'un système de croissance devrait respecter. La conformité juridique signifie avoir les bonnes politiques, accords et dépôts réglementaires en place. La préparation opérationnelle signifie que vous pouvez démontrer, via des flux de travail, des contrôles, des journaux et des preuves, que ces politiques sont réellement suivies.
Une pile de croissance FIV moderne ne devrait pas forcer un compromis entre performance et préparation à la confidentialité. Les capacités clés à rechercher :
Capture de consentement - Collecte de consentement configurable intégrée aux flux de capture de prospects, et non ajoutée après coup. Les choix de consentement doivent être enregistrés et auditables.
Partage sortant minimum nécessaire - Les identifiants directs comme le nom complet, l'e-mail et le téléphone ne devraient pas quitter le système par défaut. Le partage de champs sensibles doit être une décision explicite sur liste blanche plutôt qu'un défaut accidentel.
Auditabilité de l'accès en lecture - Les organisations doivent savoir qui a accédé aux données sensibles des prospects dans les tableaux de bord ou les exportations. La revue des accès soutient la confiance en la conformité et la reconstruction des incidents.
Préparation DSR - Flux de suppression structurés, suivi du statut des demandes, preuves d'événements, protections anti-reconnexion et capacité d'exportation ciblée. Pas seulement une promesse que les données peuvent être supprimées, mais un processus reproductible avec une piste de preuves.
Contrôles de conservation - Conservation définie par famille de collecte de données, et non par accumulation de stockage aléatoire. Données opérationnelles et preuves d'audit gérées intentionnellement.
Authentification et renforcement des accès - Support MFA, cookies sécurisés, verrouillage et limitation du débit, flux de récupération privilégiés contrôlés. La protection des données sensibles dépend de la manière dont les personnes accèdent aux systèmes en premier lieu.
Reproductibilité opérationnelle - Guides de procédures (runbooks) et contrôles orientés preuves pour les demandes de suppression, les audits, les incidents et les revues d'accès. La conformité est plus forte lorsque les opérateurs suivent des procédures reproductibles plutôt que d'improviser au cas par cas.
Irresist soutient la préparation à la conformité à travers la capture de prospects, le consentement, la minimisation, le contrôle d'accès, l'auditabilité et la manipulation des données en aval, aidant les cliniques de FIV à construire une posture de conformité plus défendable sans sacrifier les performances de croissance. Cela ne remplace pas les exigences de conformité juridique ou un conseiller juridique qualifié ; cela soutient la couche opérationnelle qui rend la politique applicable en pratique.
L'essentiel
La conformité des données des patients en FIV n'est pas un exercice de case à cocher limité au DME. C'est une exigence continue qui suit les données du premier clic publicitaire à la soumission du formulaire, l'admission, la synchronisation CRM et chaque système en aval qu'un partenaire touche.
L'environnement réglementaire devient plus strict, pas plus souple. Les périmètres d'application s'élargissent. Les patients en soins de fertilité sont extrêmement sensibles à la manière dont leurs informations sont traitées, et cette sensibilité affecte directement s'ils font suffisamment confiance à une clinique pour réserver une consultation.
Les cliniques qui traitent la conformité comme une capacité opérationnelle, intégrée à leurs systèmes de croissance plutôt qu'ajoutée après coup, seront mieux positionnées sur toutes les dimensions : défendabilité juridique, confiance des patients et crédibilité de la marque à long terme.
FAQ : RGPD et HIPAA pour les cliniques de FIV
Les agences de marketing travaillant avec des cliniques de FIV tombent-elles automatiquement sous la HIPAA ?
Pas automatiquement. Lorsqu'un fournisseur crée, reçoit, conserve ou transmet des PHI ou ePHI au nom d'une entité couverte, une relation d'associé commercial peut naître. Mais toutes les agences ne sont pas soumises à la HIPAA par défaut. Les cliniques doivent évaluer le rôle de chaque fournisseur, les données auxquelles il accède et si un accord d'associé commercial est nécessaire.
Comment une clinique de FIV doit-elle gérer les données des prospects patients sous le RGPD ?
Les données de prospects liées à la santé en FIV doivent être traitées comme pouvant potentiellement tomber sous les dispositions de catégorie particulière du RGPD. Les cliniques et leurs fournisseurs doivent appliquer la limitation de l'usage, le traitement minimum nécessaire, le consentement documenté et une conservation définie. Même les formulaires à un stade précoce peuvent créer des profils de données liés à la santé.
Qu'est-ce qu'une clinique de fertilité devrait exiger d'un fournisseur de prospects ou d'un partenaire CRO ?
Au minimum : limitation de l'usage, contrôles d'accès basés sur les rôles, journaux d'accès auditables, préparation au support DSR, politiques de conservation délibérées et clarté contractuelle sur la responsabilité des données. Voir la liste de contrôle de conformité des fournisseurs ci-dessus.
Pourquoi le partage des données minimum nécessaires est-il particulièrement important dans le marketing de la FIV ?
Les données des prospects en FIV portent un contexte lié à la santé même lorsqu'elles ne contiennent pas de champs médicaux explicites. Partager des profils complets de prospects avec de multiples systèmes en aval crée une exposition inutile et augmente le risque de violation et de mauvaise utilisation. Restreindre les données sortantes à ce dont chaque système a besoin est une mesure de protection essentielle.
Comment les demandes de suppression des personnes concernées affectent-elles les fournisseurs connectés dans un flux de travail de prospects de santé ?
Lorsqu'une clinique reçoit une demande de suppression, l'obligation s'étend aux sous-traitants et sous-traitants ultérieurs qui détiennent les données. Les cliniques ont besoin de fournisseurs capables d'exécuter une suppression structurée, de confirmer la réalisation et de fournir des preuves. Sans cela, une demande de suppression devient une faille de responsabilité.
Quelle est la différence entre la conformité juridique et la préparation opérationnelle à la conformité ?
La conformité juridique est le seuil minimal : politiques, accords et exigences réglementaires. La préparation opérationnelle signifie que la clinique peut démontrer, via des flux de travail, des contrôles, des journaux et des preuves, que ces politiques sont réellement suivies. Cela compte tant lors des audits que dans les scénarios de violation.
Résumé pour les dirigeants
La conformité des données FIV n'est pas un projet informatique ou une préoccupation uniquement juridique. C'est une exigence opérationnelle qui englobe chaque système et partenaire touchant aux données des patients ou des prospects. Le paysage réglementaire, y compris les protections de catégorie particulière du RGPD, l'évolution des exigences de la règle de sécurité HIPAA et l'expansion des lois sur la confidentialité des États, s'oriente vers une responsabilité plus stricte des fournisseurs et un champ d'application plus large. Les cliniques qui intègrent le support de conformité dans leurs opérations de croissance, plutôt que de le traiter comme un flux de travail séparé, réduisent l'exposition juridique, protègent la confiance des patients et construisent une marque plus crédible. Les fournisseurs que vous choisissez et les contrôles qu'ils peuvent démontrer font partie de votre posture de conformité. Choisissez en conséquence.