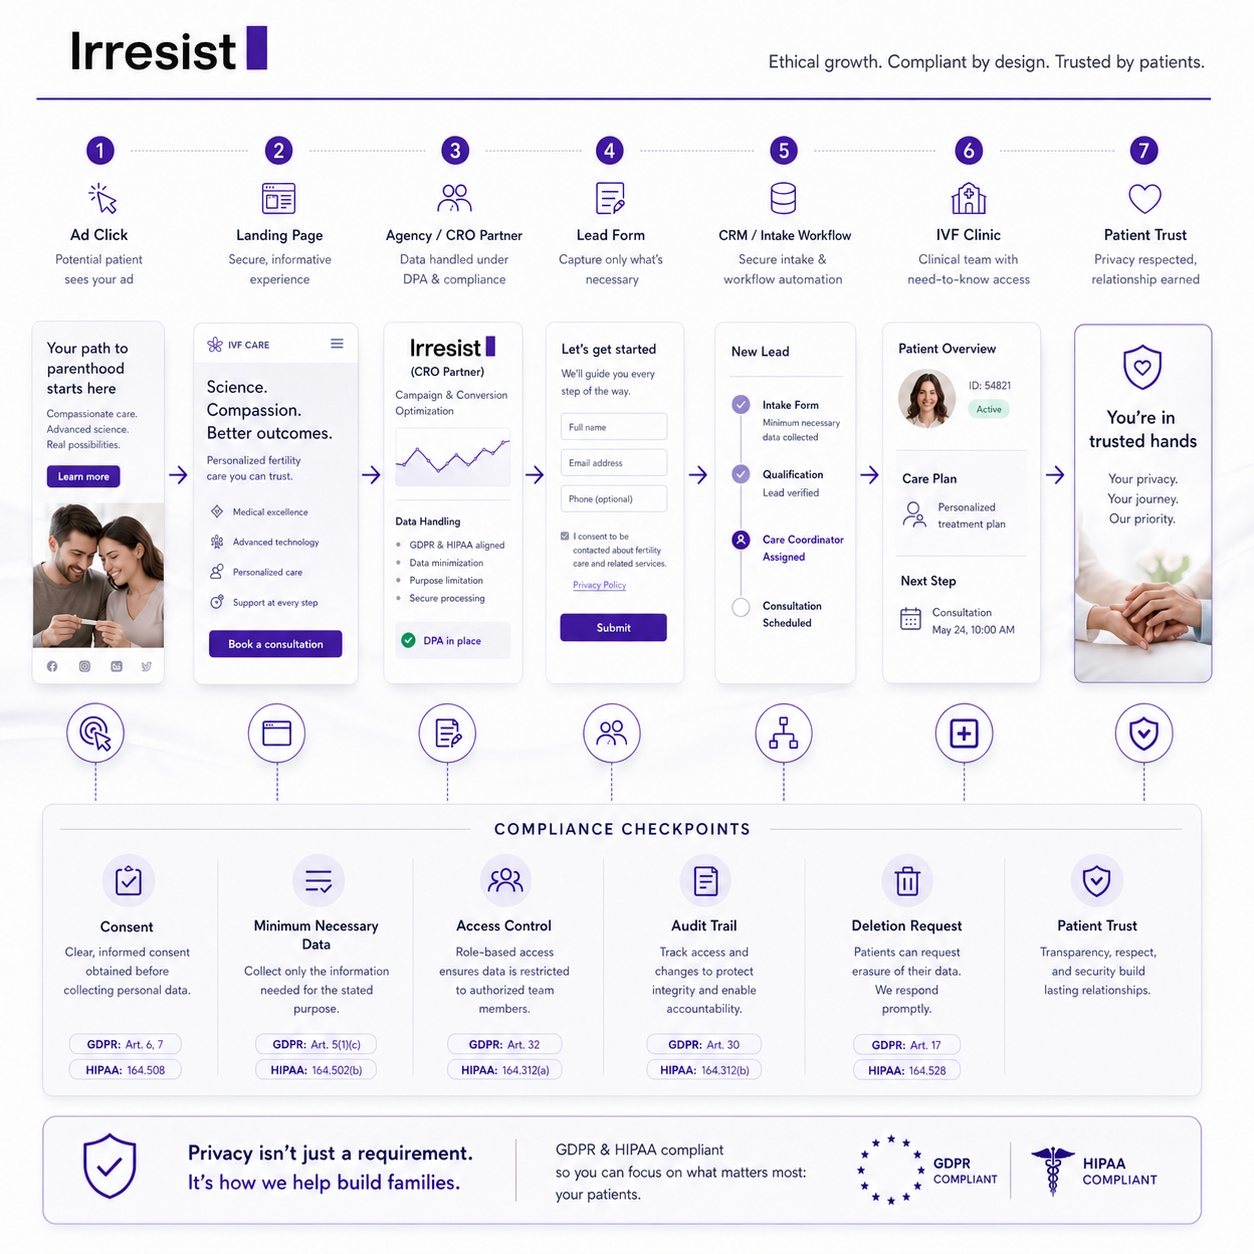
GDPR e HIPAA per le cliniche IVF: perché la conformità deve estendersi al marketing, alla gestione dei lead e alla fiducia dei pazienti
Le cliniche per la fecondazione assistita devono estendere la conformità GDPR e HIPAA oltre la cartella clinica elettronica per includere ogni punto di contatto di marketing in cui il contesto relativo alla salute viene acquisito o condiviso. Questo approccio globale richiede la messa in sicurezza dell'intero percorso dei dati, dai clic iniziali sugli annunci e l'invio di moduli web fino alla sincronizzazione con il CRM e alla reportistica delle agenzie esterne, al fine di garantire la fiducia dei pazienti e l'allineamento normativo.
La maggior parte delle conversazioni su GDPR e HIPAA per le cliniche di fecondazione assistita (IVF) inizia dal punto sbagliato. Si concentrano sull'EMR, sul sistema di cartelle cliniche o sul database clinico. Questi aspetti sono importanti. Ma l'esposizione alla conformità che coglie di sorpresa le cliniche per la fertilità tende a manifestarsi prima nel percorso del paziente: il clic sull'annuncio, l' invio di un modulo, la richiesta di richiamata, la sincronizzazione con il CRM, l'esportazione verso la dashboard di un'agenzia.
Un potenziale paziente che compila un modulo su una pagina relativa a cicli di IVF falliti ha già condiviso qualcosa di più sensibile di un nome e un numero di telefono. Il contesto della pagina, l'intento dietro la visita e le informazioni inserite al momento dell'accettazione creano un profilo di dati che rientra in una categoria di rischio diversa rispetto a un lead generico. E se un'agenzia, un fornitore di lead o un partner CRO tocca quei dati senza i controlli appropriati, la clinica ne eredita l'esposizione.
Questo articolo analizza perché la conformità dei dati dei pazienti IVF richiede uno standard più elevato, dove si manifesta effettivamente il rischio nel percorso dal lead al paziente, cosa dovrebbero aspettarsi le cliniche dai partner esterni e come si presenta un buon supporto operativo alla conformità in un moderno stack di crescita. Questa non è una consulenza legale. È un quadro pratico per i leader delle cliniche, i team di crescita e i partner di marketing che vogliono comprendere il quadro completo.
Punti Chiave
I dati dei lead IVF portano con sé un contesto sanitario - Anche gli invii di moduli nelle fasi iniziali possono andare oltre i normali dati di contatto, attivando una gestione più rigorosa ai sensi del GDPR e, ove applicabile, dell'HIPAA.
Il rischio di conformità inizia prima dell'EMR - L'intero percorso dei dati, dal clic sull'annuncio al passaggio all'accettazione, contiene molteplici punti di esposizione che le cliniche spesso trascurano.
I partner esterni condividono il rischio - Agenzie, team CRO e fornitori di lead che visualizzano, memorizzano o instradano dati relativi ai pazienti possono creare un'esposizione alla conformità per la clinica.
La fiducia dei pazienti dipende dalla postura sulla privacy - Nelle cure per la fertilità, una gestione debole dei dati danneggia contemporaneamente la posizione legale, la credibilità del marchio e la fiducia dei pazienti.
La prontezza operativa va oltre la policy - Le cliniche hanno bisogno di fornitori in grado di dimostrare i controlli attraverso flussi di lavoro, log ed evidenze, non solo attraverso il linguaggio contrattuale.
GDPR e HIPAA per le cliniche IVF: perché la conformità deve estendersi al marketing, alla gestione dei lead e alla fiducia dei pazienti
La maggior parte del pensiero sulla conformità nel settore sanitario si concentra sui sistemi di registrazione. Le cliniche IVF investono giustamente nella sicurezza dei database clinici e degli EMR. Ma la moderna clinica per la fertilità gestisce anche campagne pubblicitarie, acquisisce lead tramite moduli web, instrada le richiamate tramite i team di accettazione, sincronizza i dati nei CRM e condivide la reportistica con partner esterni.
Ognuno di questi punti di contatto può coinvolgere dati che vanno oltre il nome e l'indirizzo e-mail. Nell'IVF, un lead acquisito da una pagina sul congelamento degli ovociti o sulla perdita ricorrente della gravidanza porta con sé, per impostazione predefinita, un contesto legato alla salute. Quel contesto cambia il quadro della conformità.
Il rischio è tridimensionale. C'è il rischio legale: quadri normativi come il GDPR e l'HIPAA stabiliscono obblighi su come questi dati vengono raccolti, elaborati, condivisi e cancellati. C'è il rischio operativo: i sistemi che non possono supportare richieste di cancellazione, audit di accesso o esportazioni controllate creano lacune che emergono durante gli incidenti. E c'è il rischio reputazionale: un paziente che scopre che i suoi dati relativi alla fertilità sono stati gestiti con noncuranza non incolpa l'agenzia o il fornitore del CRM. Incolpa la clinica.
La conformità nell'IVF non può fermarsi ai confini della clinica. Deve seguire i dati.
Perché le cliniche IVF hanno bisogno di uno standard più elevato per la conformità dei dati
L'IVF è categoricamente diversa dal marketing sanitario generale. Un potenziale paziente può rivelare o implicare lo stato di fertilità, la storia dei trattamenti, la storia dei cicli falliti, i piani riproduttivi, le preferenze temporali e i dettagli di contatto legati direttamente all'intento del trattamento. Questa non è una preoccupazione astratta. Accade in ogni invio di modulo, richiamata e conversazione di accettazione.
Ai sensi del GDPR, le informazioni relative alla salute sono classificate come categorie particolari di dati ai sensi dell'Articolo 9, il che richiede una giustificazione e una gestione più rigorose. Anche i dati dei lead nelle fasi iniziali dell'IVF possono passare da ordinari dati di contatto a contesti legati alla salute o al trattamento, il che significa che le cliniche e i loro fornitori dovrebbero operare con uno standard di cura più elevato.
Laddove si applichi l'HIPAA e la clinica sia un'entità coperta, le informazioni sanitarie protette includono dati relativi a condizioni di salute passate, presenti o future e servizi sanitari. Le cliniche per la fertilità in questo contesto devono implementare la Privacy Rule, la Security Rule e la Breach Notification Rule. Gli importanti aggiornamenti della HIPAA Security Rule proposti a dicembre 2024 richiederebbero una conformità più rigorosa per i soci in affari, inclusa la prova scritta annuale di conformità e notifiche di violazione entro 24 ore. Si prevede che la norma diventi efficace a luglio o agosto 2026, con la maggior parte delle disposizioni che richiedono l'implementazione entro 180 giorni.
L'ambiente normativo più ampio si sta inasprendo. Le autorità di regolamentazione hanno trascorso il 2025 a perfezionare i propri strumenti, ampliando l'insieme delle entità sottoposte a controllo e inasprendo le aspettative in materia di igiene della cybersicurezza, supervisione dei fornitori e uso responsabile delle tecnologie digitali. È probabile che i procuratori generali degli stati continuino a concentrarsi sulla privacy sanitaria come priorità di applicazione, specialmente con l'approvazione di nuove leggi e l'entrata in vigore di altre.
La realtà aziendale è diretta: nelle cure per la fertilità, i pazienti si trovano in situazioni emotivamente sensibili e ad alta considerazione. La fiducia fa parte della conversione. Una gestione debole dei dati può danneggiare contemporaneamente la posizione legale, la credibilità del marchio e la fiducia dei pazienti.
Questo articolo non costituisce consulenza legale. Le cliniche dovrebbero consultare un consulente legale qualificato per gli obblighi specifici della giurisdizione.
Dove si manifesta effettivamente il rischio di conformità nel percorso del lead IVF
Il rischio non si concentra in un unico sistema. Si accumula lungo l'intero percorso dei dati: clic sull'annuncio, inizio del modulo, invio del modulo, richiamata, sincronizzazione CRM, esportazione o passaggio a sistemi esterni e gestione della cancellazione. Ogni passaggio ha il proprio profilo di esposizione.
Il problema centrale è che il pensiero limitato ai soli PII (dati di identificazione personale) è troppo ristretto per l'IVF. Quando qualcuno invia un modulo su una landing page relativa a cicli di IVF falliti o programmi di ovodonazione, la combinazione delle sue informazioni di contatto e del contesto della pagina crea un profilo di dati che va oltre i normali dati di contatto. Non sono richiesti campi medici espliciti perché esista un contesto legato alla salute.
L'Office for Civil Rights dell'HHS ha sottolineato che le entità regolamentate devono garantire di non divulgare indebitamente PHI (informazioni sanitarie protette) ai fornitori di tecnologie di tracciamento, osservando che "a causa della proliferazione di tecnologie di tracciamento che raccolgono informazioni sensibili", è fondamentale divulgare PHI solo come consentito dalla HIPAA Privacy Rule. Le organizzazioni sanitarie monospecialistiche dovrebbero prestare particolare attenzione, perché se la vostra organizzazione fornisce solo un servizio specifico, la maggior parte delle pagine del vostro sito web potrebbe indicare le esigenze sanitarie specifiche di un individuo. Questo è direttamente rilevante per le cliniche per la fertilità.
Ecco dove si manifesta il rischio lungo il percorso:
| Fase del Percorso | Potenziale Esposizione | Standard di Buona Pratica |
|---|---|---|
| Clic annuncio / landing page | Gli script di tracciamento di terze parti possono trasmettere dati di navigazione relativi alla salute a fornitori esterni | Controllare tutte le tecnologie di tracciamento; limitare gli script sulle pagine specifiche per la salute |
| Invio del modulo | Raccolta di più campi del necessario; acquisizione del consenso debole o assente | Moduli limitati allo scopo; raccolta del consenso configurabile; campi minimi necessari |
| Richiamata / accettazione | Contesto sensibile condiviso verbalmente o nelle note senza controlli di accesso | Accesso basato sui ruoli alle note di chiamata; procedure di gestione documentate |
| Sincronizzazione CRM | Profili lead completi replicati in sistemi con ampio accesso utente | Mappatura dei campi minimi necessari; ruoli di accesso limitati |
| Esportazione esterna / passaggio | PII condivisi a valle con agenzie o strumenti di reportistica per impostazione predefinita | Esportazione di campi in allowlist; nessuna condivisione PII predefinita; decisioni documentate |
| Richiesta di cancellazione o DSR | Nessun processo strutturato; nessuna traccia di evidenza; nessuna propagazione a valle | Flussi di cancellazione ripetibili; conferma dai responsabili; evidenza di audit |
Perché agenzie, partner CRO e fornitori di lead devono supportare gli obiettivi GDPR e HIPAA
Ai sensi del GDPR, il principio di responsabilità è chiaro: i responsabili e i sub-responsabili del trattamento devono fornire garanzie sufficienti e operare sotto appropriati controlli contrattuali. La clinica, in qualità di titolare del trattamento, rimane responsabile di ciò che accade ai dati, anche quando un fornitore esegue il trattamento.
L'inquadramento HIPAA richiede maggiore attenzione. Laddove un fornitore crei, riceva, mantenga o trasmetta PHI o ePHI per conto di un'entità coperta, tale fornitore potrebbe agire in un ruolo che crea obblighi per i soci in affari. Ciò richiede un Business Associate Agreement e controlli sui subappaltatori, ove applicabile. Non tutte le agenzie di marketing diventano automaticamente entità regolate dall'HIPAA, ma le cliniche dovrebbero valutare attentamente il ruolo di ogni fornitore e l'accesso ai dati. L'applicazione della Health Breach Notification Rule dell'FTC e gli statuti statali sulla privacy sanitaria operano ora nello spazio in cui l'HIPAA non arriva, e le entità coperte si trovano sempre più responsabili non solo dei propri controlli ma delle realtà pratiche a valle del loro ecosistema digitale.
Dal punto di vista del paziente, nessuna di queste sfumature conta. Un paziente non sa né gli importa quale fornitore abbia toccato i suoi dati. Associa ogni falla nella privacy alla clinica. Una clinica può esternalizzare l'acquisto di spazi pubblicitari. Non può esternalizzare la responsabilità agli occhi del paziente.
Il punto cieco comune
Agenzie, team CRO e fornitori di lead possono visualizzare, memorizzare, arricchire o instradare i dati dei lead. Possono utilizzare dashboard o esportazioni con contesti sensibili. Possono influenzare la progettazione dei moduli e le pratiche di raccolta. Possono diventare parte dei flussi di lavoro di cancellazione o di risposta alle violazioni senza che la clinica lo abbia mai considerato.
L'uso casuale di dati relativi ai pazienti in fogli di calcolo, caselle di posta condivise o flussi di lavoro ad hoc da parte di team esterni è una reale esposizione operativa, non un caso limite. Se il vostro modello di crescita dipende da partner esterni che toccano i dati dei lead, la capacità di conformità deve estendersi a loro.
Cosa dovrebbero richiedere le cliniche a qualsiasi partner che gestisce dati di lead o pazienti
È qui che la policy astratta si trasforma in guida operativa pratica. La seguente checklist è un riferimento che le cliniche possono utilizzare quando valutano o controllano qualsiasi partner esterno che gestisce dati di lead o pazienti.
Checklist di conformità dei fornitori per le cliniche IVF
Gestione dei dati limitata allo scopo - Il fornitore tratta i dati solo per lo scopo concordato, non per le proprie analisi, il miglioramento del prodotto o l'uso da parte di terzi.
Accesso ai dati minimo necessario - Il fornitore accede solo ai campi richiesti per svolgere il proprio ruolo. Nessun accesso casuale ai profili lead completi.
Controlli di accesso basati sui ruoli - Solo le persone nominate con una legittima necessità possono visualizzare o agire sui dati sensibili.
Accesso e azioni verificabili - Il fornitore può mostrare chi ha effettuato l'accesso a quali dati, quando e perché. Non solo un documento di policy, ma un registro effettivo.
Pratiche di esportazione e passaggio controllate - I PII non vengono condivisi a valle per impostazione predefinita. La condivisione di campi sensibili è una decisione esplicita e documentata.
Prontezza al supporto DSR - Il fornitore può rispondere alle richieste di cancellazione, alle richieste di esportazione e alle domande sulla conservazione in modo strutturato e basato su evidenze.
Policy di conservazione deliberate - I dati non vengono conservati a tempo indeterminato per impostazione predefinita. La conservazione è definita per tipo di dato.
Gestione delle violazioni e degli incidenti - Il fornitore ha un processo chiaro e può notificare la clinica entro i tempi concordati.
Chiarezza contrattuale - Le responsabilità sono documentate, incluso chi è il titolare, chi è il responsabile e chi si assume la responsabilità per specifiche modalità di guasto.
Verifica umana nell' acquisizione dei lead - Controlli che riducono gli invii falsi e il rumore all'interno dei flussi di lavoro a valle.
Le cliniche dovrebbero chiedere ai potenziali partner di dimostrare evidenze operative per questi elementi, non solo di confermare l'accordo a livello di policy. Un contratto firmato è un punto di partenza. L'evidenza del flusso di lavoro è ciò che conta quando le autorità di regolamentazione o i pazienti vengono a porre domande.
Come si presenta il supporto alla conformità in un moderno stack di crescita IVF
C'è una differenza significativa tra la conformità legale come livello minimo e la prontezza operativa alla conformità come standard pratico che un sistema di crescita dovrebbe soddisfare. Conformità legale significa avere le giuste policy, accordi e depositi normativi in atto. Prontezza operativa significa poter dimostrare attraverso flussi di lavoro, controlli, log ed evidenze che tali policy vengono effettivamente seguite.
Un moderno stack di crescita IVF non dovrebbe forzare un compromesso tra prestazioni e prontezza alla privacy. Le capacità chiave da cercare:
Acquisizione del consenso - Raccolta del consenso configurabile integrata nei flussi di acquisizione lead, non aggiunta come ripensamento. Le scelte di consenso dovrebbero essere registrate e verificabili.
Condivisione in uscita minima necessaria - Gli identificatori diretti come nome completo, e-mail e telefono non dovrebbero lasciare il sistema per impostazione predefinita. La condivisione di campi sensibili dovrebbe essere una decisione esplicita in allowlist piuttosto che un'impostazione predefinita accidentale.
Verificabilità dell'accesso in lettura - Le organizzazioni devono sapere chi ha effettuato l'accesso ai dati sensibili dei lead nelle dashboard o nelle esportazioni. La revisione degli accessi supporta la fiducia nella conformità e la ricostruzione degli incidenti.
Prontezza DSR - Flussi di cancellazione strutturati, tracciamento dello stato della richiesta, evidenza degli eventi, salvaguardie anti-ricollegamento e capacità di esportazione mirata. Non solo una promessa che i dati possono essere cancellati, ma un processo ripetibile con una traccia di evidenza.
Controlli sulla conservazione - Conservazione definita dalla famiglia di raccolta dati, non accumulo casuale di storage. Dati operativi ed evidenze di audit gestiti intenzionalmente.
Rafforzamento dell'autenticazione e dell'accesso - Supporto MFA, cookie sicuri, blocco e limitazione della velocità, flussi di recupero privilegiati controllati. La protezione dei dati sensibili dipende da come le persone accedono ai sistemi in primo luogo.
Ripetibilità operativa - Runbook e controlli orientati all'evidenza per richieste di cancellazione, audit, incidenti e revisioni degli accessi. La conformità è più forte quando gli operatori seguono procedure ripetibili piuttosto che improvvisare caso per caso.
Irresist supporta la prontezza alla conformità attraverso l'acquisizione dei lead, il consenso, la minimizzazione, il controllo degli accessi, la verificabilità e la gestione dei dati a valle, aiutando le cliniche IVF a costruire una postura di conformità più difendibile senza sacrificare le prestazioni di crescita. Questo non sostituisce i requisiti di conformità legale o un consulente legale qualificato; supporta il livello operativo che rende la policy applicabile nella pratica.
In sintesi
La conformità dei dati dei pazienti IVF non è un esercizio di spunta limitato all'EMR. È un requisito continuo che segue i dati dal primo clic sull'annuncio attraverso l'invio del modulo, l'accettazione, la sincronizzazione CRM e ogni sistema a valle toccato da un partner.
L'ambiente normativo sta diventando più rigoroso, non più permissivo. I perimetri di applicazione si stanno allargando. I pazienti nelle cure per la fertilità sono estremamente sensibili a come vengono gestite le loro informazioni, e tale sensibilità influisce direttamente sulla loro fiducia in una clinica al punto da prenotare una consulenza.
Le cliniche che trattano la conformità come una capacità operativa, integrata nei loro sistemi di crescita piuttosto che aggiunta a posteriori, saranno posizionate meglio su ogni dimensione: difendibilità legale, fiducia dei pazienti e credibilità del marchio a lungo termine.
FAQ: GDPR e HIPAA per le cliniche IVF
Le agenzie di marketing che lavorano con le cliniche IVF rientrano automaticamente nell'HIPAA?
Non automaticamente. Laddove un fornitore crei, riceva, mantenga o trasmetta PHI o ePHI per conto di un'entità coperta, può sorgere un rapporto di socio in affari. Ma non tutte le agenzie sono soggette all'HIPAA per impostazione predefinita. Le cliniche dovrebbero valutare il ruolo di ogni fornitore, i dati a cui accedono e se è necessario un Business Associate Agreement.
Come dovrebbe gestire una clinica IVF i dati dei lead dei pazienti ai sensi del GDPR?
I dati dei lead relativi alla salute nell'IVF dovrebbero essere trattati come potenzialmente rientranti nelle disposizioni del GDPR sulle categorie particolari di dati. Le cliniche e i loro fornitori dovrebbero applicare la limitazione dello scopo, il trattamento minimo necessario, il consenso documentato e la conservazione definita. Anche i moduli nelle fasi iniziali possono creare profili di dati relativi alla salute.
Cosa dovrebbe richiedere una clinica per la fertilità a un fornitore di lead o a un partner CRO?
Come minimo: limitazione dello scopo, controlli di accesso basati sui ruoli, log di accesso verificabili, prontezza al supporto DSR, policy di conservazione deliberate e chiarezza contrattuale sulla responsabilità dei dati. Vedere la checklist di conformità dei fornitori sopra.
Perché la condivisione dei dati minimi necessari è importante specificamente nel marketing IVF?
I dati dei lead IVF portano un contesto legato alla salute anche quando non contengono campi medici espliciti. La condivisione di profili lead completi con più sistemi a valle crea un'esposizione non necessaria e aumenta il rischio di violazione e uso improprio. Limitare i dati in uscita solo a ciò di cui ogni sistema ha bisogno è una misura protettiva fondamentale.
In che modo le richieste di cancellazione degli interessati influiscono sui fornitori collegati in un flusso di lavoro di lead sanitari?
Quando una clinica riceve una richiesta di cancellazione, l'obbligo si estende ai responsabili e ai sub-responsabili che detengono i dati. Le cliniche hanno bisogno di fornitori in grado di eseguire una cancellazione strutturata, confermare il completamento e fornire evidenze. Senza questo, una richiesta di cancellazione diventa una lacuna di responsabilità.
Qual è la differenza tra conformità legale e prontezza operativa alla conformità?
La conformità legale è il livello minimo: policy, accordi e requisiti normativi. La prontezza operativa significa che la clinica può dimostrare attraverso flussi di lavoro, controlli, log ed evidenze che tali policy vengono effettivamente seguite. Questo conta sia negli audit che negli scenari di violazione.
Sintesi per i Dirigenti
La conformità dei dati IVF non è un progetto IT o una preoccupazione solo legale. È un requisito operativo che abbraccia ogni sistema e partner che tocca i dati dei pazienti o dei lead. Il panorama normativo, incluse le protezioni delle categorie particolari del GDPR, i requisiti in evoluzione della HIPAA Security Rule e l'espansione delle leggi statali sulla privacy, si sta muovendo verso una responsabilità più rigorosa dei fornitori e un ambito di applicazione più ampio. Le cliniche che incorporano il supporto alla conformità nelle loro operazioni di crescita, invece di trattarlo come un flusso di lavoro separato, riducono l'esposizione legale, proteggono la fiducia dei pazienti e costruiscono un marchio più credibile. I fornitori che scegliete e i controlli che possono dimostrare fanno parte della vostra postura di conformità. Scegliete di conseguenza.