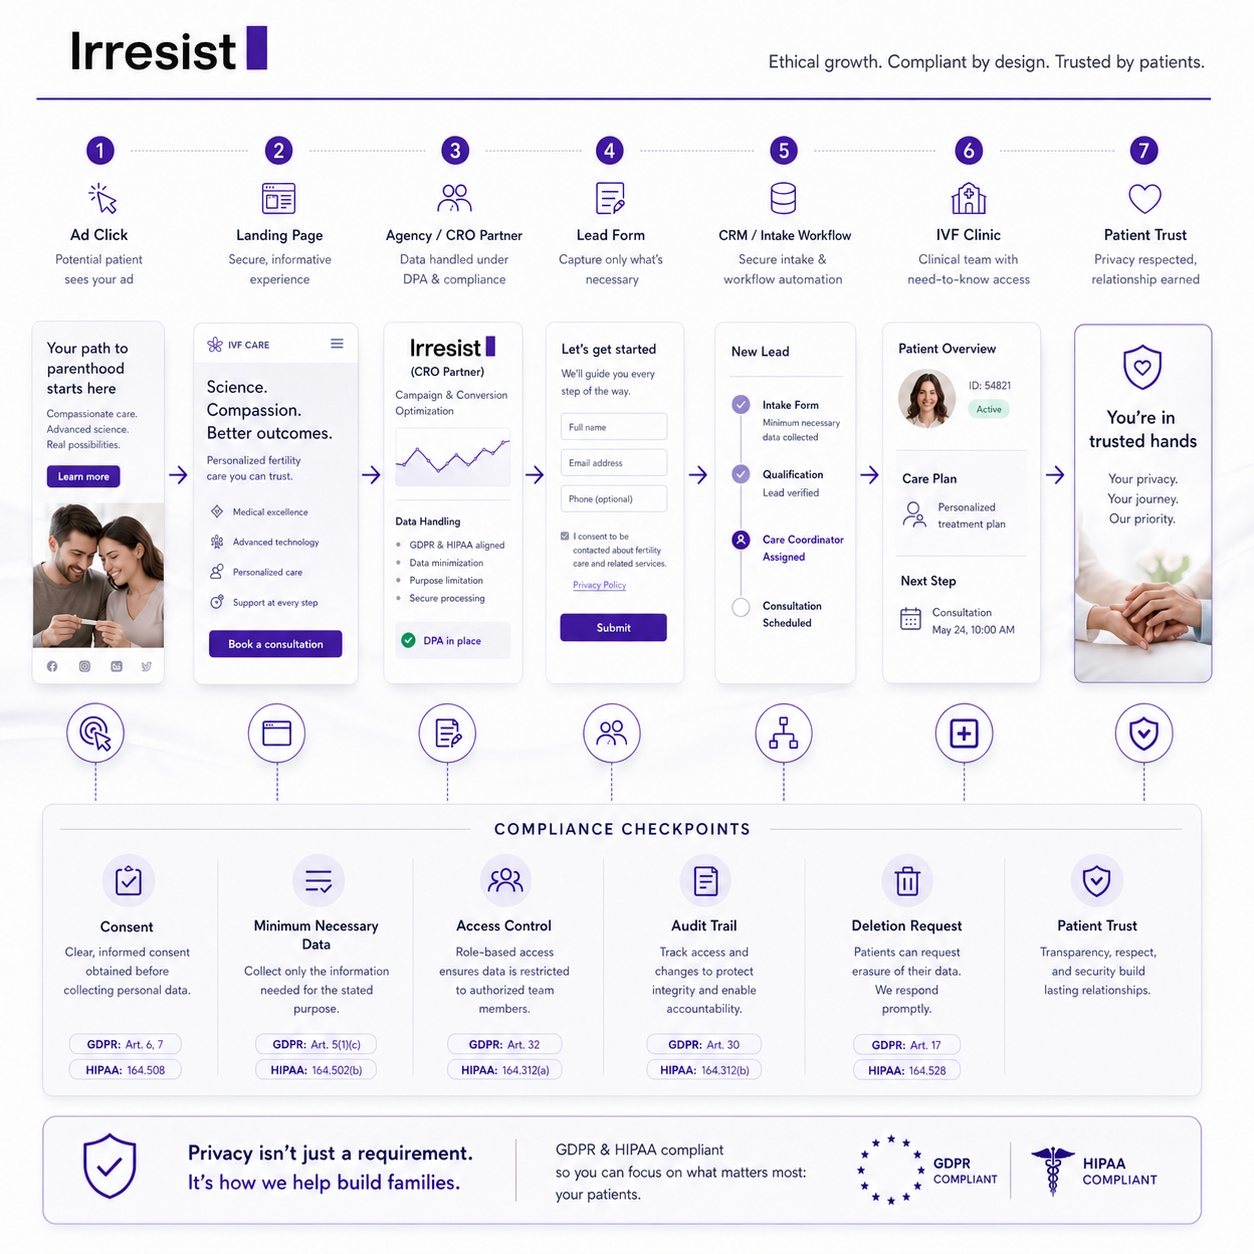
AVG en HIPAA voor IVF-klinieken: Waarom naleving zich moet uitstrekken over marketing, leadverwerking en patiëntvertrouwen
IVF-klinieken moeten de naleving van GDPR en HIPAA uitbreiden tot buiten het elektronisch medisch dossier en elk marketingcontactpunt meenemen waar gezondheidsgerelateerde context wordt vastgelegd of gedeeld. Deze veelomvattende aanpak vereist het beveiligen van het volledige datapad, van de eerste advertentieklikken en webformulierinzendingen tot CRM-synchronisatie en rapportage door externe bureaus, om het vertrouwen van de patiënt en de afstemming op de regelgeving te waarborgen.
De meeste gesprekken over AVG (GDPR) en HIPAA voor IVF-klinieken beginnen op de verkeerde plek. Ze richten zich op het EPD (elektronisch patiëntendossier), het patiëntenregistratiesysteem of de klinische database. Die zijn belangrijk. Maar de blootstelling aan nalevingsrisico's die fertiliteitsklinieken vaak overrompelt, bevindt zich meestal eerder in de patiëntreis: de klik op een advertentie, de formulierinzending, het terugbelverzoek, de CRM-synchronisatie, de export naar een dashboard van een bureau.
Een potentiële patiënt die een formulier invult op een pagina over mislukte IVF-cycli heeft al iets gevoeligers gedeeld dan alleen een naam en telefoonnummer. De context van de pagina, de intentie achter het bezoek en de informatie die bij de intake wordt ingevoerd, creëren een dataprofiel dat in een andere risicocategorie valt dan een generieke lead. En als een bureau, leadprovider of CRO-partner die gegevens aanraakt zonder de juiste controles, erft de kliniek dat risico.
Dit artikel bespreekt waarom de naleving van IVF-patiëntgegevens een hogere lat vereist, waar risico's daadwerkelijk optreden in het traject van lead naar patiënt, wat klinieken mogen verwachten van externe partners, and hoe goede operationele ondersteuning bij naleving eruitziet in een moderne groeistack. Dit is geen juridisch advies. Het is een praktisch kader voor kliniekleiders, groeiteams en marketingpartners die het volledige plaatje willen begrijpen.
Belangrijkste Punten
IVF-leaddata bevat gezondheidsgerelateerde context - Zelfs formulierinzendingen in een vroeg stadium kunnen verder gaan dan gewone contactgegevens, wat strengere verwerking vereist onder de AVG en, waar van toepassing, HIPAA.
Nalevingsrisico begint vóór het EPD - Het volledige datapad van advertentieklik tot intake-overdracht bevat meerdere blootstellingspunten die klinieken vaak over het hoofd zien.
Externe partners delen het risico - Bureaus, CRO-teams en leadproviders die patiëntgerelateerde gegevens inzien, opslaan of routeren, kunnen nalevingsrisico's voor de kliniek creëren.
Patiëntvertrouwen hangt af van privacyhouding - In de fertiliteitszorg schaadt een zwakke gegevensverwerking tegelijkertijd de juridische positie, de merkgeloofwaardigheid en het vertrouwen van de patiënt.
Operationele gereedheid gaat verder dan beleid - Klinieken hebben leveranciers nodig die controles kunnen aantonen via workflows, logs en bewijsmateriaal, niet alleen via contractuele taal.
AVG en HIPAA voor IVF-klinieken: Waarom naleving zich moet uitstrekken over marketing, leadverwerking en patiëntvertrouwen
Het meeste denken over naleving in de gezondheidszorg richt zich op registratiesystemen. IVF-klinieken investeren terecht in het beveiligen van klinische databases en EPD's. Maar de moderne fertiliteitskliniek voert ook advertentiecampagnes uit, legt leads vast via webformulieren, routeert terugbelverzoeken via intaketeams, synchroniseert gegevens naar CRM's en deelt rapportages met externe partners.
Elk van die contactpunten kan gegevens bevatten die verder gaan dan een naam en e-mailadres. Bij IVF draagt een lead die is vastgelegd op een pagina over het invriezen van eicellen of herhaald miskraamverlies standaard een gezondheidsgerelateerde context met zich mee. Die context verandert het plaatje van de naleving.
Het risico is driedimensionaal. Er is juridisch risico: regelgevende kaders zoals de AVG en HIPAA leggen verplichtingen op over hoe deze gegevens worden verzameld, verwerkt, gedeeld en verwijderd. Er is operationeel risico: systemen die verwijderingsverzoeken, toegangscontroles of gecontroleerde exports niet kunnen ondersteunen, creëren hiaten die bij incidenten naar boven komen. En er is reputatierisico: een patiënt die ontdekt dat zijn fertiliteitsgerelateerde gegevens onzorgvuldig zijn behandeld, geeft niet het bureau of de CRM-leverancier de schuld. Ze geven de kliniek de schuld.
Naleving bij IVF kan niet stoppen bij de grens van de kliniek. Het moet de data volgen.
Waarom IVF-klinieken een hogere lat nodig hebben voor datanaleving
IVF is categorisch anders dan algemene marketing in de gezondheidszorg. Een potentiële patiënt kan zijn fertiliteitsstatus, behandelgeschiedenis, geschiedenis van mislukte cycli, reproductieve plannen, timingvoorkeuren en contactgegevens die direct gekoppeld zijn aan een behandelintentie, onthullen of impliceren. Dit is geen abstracte zorg. Het gebeurt bij elke formulierinzending, elk terugbelverzoek en elk intakegesprek.
Onder de AVG kwalificeert gezondheidsgerelateerde informatie als gegevens van een bijzondere categorie onder Artikel 9, wat een strengere rechtvaardiging en verwerking vereist. Zelfs leaddata in een vroeg stadium bij IVF kan verder gaan dan gewone contactgegevens en overgaan in een gezondheids- of behandelingsgerelateerde context, wat betekent dat klinieken en hun leveranciers met een hogere zorgvuldigheidsnorm moeten werken.
Waar HIPAA van toepassing is en de kliniek een 'covered entity' is, omvat beschermde gezondheidsinformatie (PHI) gegevens met betrekking tot gezondheidstoestanden en gezondheidszorgdiensten uit het verleden, heden of de toekomst. Fertiliteitsklinieken moeten in deze context de Privacy Rule, Security Rule en Breach Notification Rule implementeren. Belangrijke updates van de HIPAA Security Rule die in december 2024 zijn voorgesteld, zouden een strengere naleving door zakelijke partners vereisen, inclusief jaarlijks schriftelijk bewijs van naleving en meldingen van datalekken binnen 24 uur. De regel wordt naar verwachting van kracht in juli of augustus 2026, waarbij de meeste bepalingen binnen 180 dagen moeten worden geïmplementeerd.
De bredere regelgevende omgeving wordt strenger. Toezichthouders hebben 2025 besteed aan het verfijnen van hun instrumenten, het verbreden van de groep entiteiten die ze controleren en het aanscherpen van de verwachtingen rond cybersecurity-hygiëne, toezicht op leveranciers en het verantwoord gebruik van digitale technologieën. Procureurs-generaal van staten zullen zich waarschijnlijk blijven concentreren op gezondheidsprivacy als handhavingsprioriteit, vooral naarmate er nieuwe wetten worden aangenomen en andere van kracht worden.
De zakelijke realiteit is direct: in de fertiliteitszorg bevinden patiënten zich in emotioneel gevoelige situaties met een hoge mate van overweging. Vertrouwen is onderdeel van de conversie. Zwakke gegevensverwerking kan de juridische positie, de merkgeloofwaardigheid en het vertrouwen van de patiënt tegelijkertijd schaden.
Dit artikel vormt geen juridisch advies. Klinieken moeten gekwalificeerde juridische adviseurs raadplegen voor jurisdictiespecifieke verplichtingen.
Waar nalevingsrisico daadwerkelijk optreedt in het traject van de IVF-lead
Risico concentreert zich niet in één systeem. Het hoopt zich op over het volledige datapad: advertentieklik, start formulier, formulierinzending, terugbelverzoek, CRM-synchronisatie, export of overdracht naar externe systemen en afhandeling van verwijdering. Elke stap heeft zijn eigen blootstellingsprofiel.
Het kernprobleem is dat denken in termen van alleen PII (persoonlijk identificeerbare informatie) te beperkt is voor IVF. Wanneer iemand een formulier verzendt op een landingspagina over mislukte IVF-cycli of eiceldonatieprogramma's, creëert de combinatie van hun contactgegevens en de paginacontext een dataprofiel dat verder gaat dan gewone contactgegevens. Er zijn geen expliciete medische velden vereist om een gezondheidsgerelateerde context te laten bestaan.
Het Office for Civil Rights van de HHS heeft benadrukt dat gereguleerde entiteiten ervoor moeten zorgen dat ze PHI niet op ontoelaatbare wijze openbaar maken aan leveranciers van trackingtechnologie, waarbij wordt opgemerkt dat "vanwege de wildgroei aan trackingtechnologieën die gevoelige informatie verzamelen", het van cruciaal belang is om PHI alleen openbaar te maken zoals de HIPAA Privacy Rule toestaat. Zorgorganisaties met één specialisme moeten extra voorzichtig zijn, want als uw organisatie slechts één specifieke dienst levert, kunnen de meeste pagina's op uw website wijzen op de specifieke zorgbehoeften van een individu. Dit is direct relevant voor fertiliteitsklinieken.
Hier ziet u waar risico's optreden tijdens het traject:
| Fase in het traject | Potentiële blootstelling | Standaard voor goede praktijken |
|---|---|---|
| Advertentieklik / landingspagina | Tracking-scripts van derden kunnen gezondheidsgerelateerde browsegegevens doorsturen naar externe leveranciers | Controleer alle trackingtechnologieën; beperk scripts op gezondheidsspecifieke pagina's |
| Formulierinzending | Meer velden verzamelen dan nodig; zwakke of afwezige vastlegging van toestemming | Doelgerichte formulieren; configureerbare toestemmingsverzameling; minimaal noodzakelijke velden |
| Terugbelverzoek / intake | Gevoelige context mondeling of in notities gedeeld zonder toegangscontroles | Rolgebaseerde toegang tot gespreksnotities; gedocumenteerde verwerkingsprocedures |
| CRM-synchronisatie | Volledige leadprofielen gerepliceerd in systemen met brede gebruikerstoegang | Minimaal noodzakelijke veldmapping; beperkte toegangsrollen |
| Externe export / overdracht | PII wordt standaard gedeeld met bureaus of rapportagetools | Exports van velden op basis van allowlists; geen standaard PII-deling; gedocumenteerde beslissingen |
| Verwijdering of DSR-verzoek | Geen gestructureerd proces; geen bewijsspoor; geen doorstroming naar andere systemen | Herhaalbare verwijderingsworkflows; bevestiging van verwerkers; auditbewijs |
Waarom bureaus, CRO-partners en leadproviders AVG- en HIPAA-doelen moeten ondersteunen
Onder de AVG is het verantwoordingsbeginsel duidelijk: verwerkers en subverwerkers moeten voldoende garanties bieden en werken onder passende contractuele controles. De kliniek blijft als verwerkingsverantwoordelijke verantwoordelijk voor wat er met de gegevens gebeurt, zelfs wanneer een leverancier de verwerking uitvoert.
Het HIPAA-kader vereist meer zorgvuldigheid. Wanneer een leverancier PHI of ePHI creëert, ontvangt, onderhoudt of verzendt namens een 'covered entity', kan die leverancier optreden in een rol die verplichtingen voor zakelijke partners creëert. Dit vereist een Business Associate Agreement (BAA) en controles op onderaannemers, waar van toepassing. Niet elk marketingbureau wordt automatisch een door HIPAA gereguleerde entiteit, maar klinieken moeten de rol en de toegang tot gegevens van elke leverancier zorgvuldig beoordelen. De handhaving van de Health Breach Notification Rule door de FTC en de privacywetten van staten zijn nu actief op plekken waar HIPAA niet reikt, en 'covered entities' worden in toenemende mate verantwoordelijk gehouden, niet alleen voor hun eigen controles, maar ook voor de praktische realiteit van hun digitale ecosysteem.
Vanuit het perspectief van de patiënt doet deze nuance er niet toe. Een patiënt weet of geeft er niet om welke leverancier zijn gegevens heeft aangeraakt. Ze associëren elk privacyfalen met de kliniek. Een kliniek kan de inkoop van media uitbesteden. Het kan de verantwoordelijkheid in de ogen van de patiënt niet uitbesteden.
De veelvoorkomende blinde vlek
Bureaus, CRO-teams en leadproviders kunnen leaddata inzien, opslaan, verrijken of routeren. Ze kunnen dashboards of exports met een gevoelige context gebruiken. Ze kunnen het ontwerp van formulieren en de verzamelingspraktijken beïnvloeden. Ze kunnen onderdeel worden van workflows voor verwijdering of respons op datalekken zonder dat de kliniek dit ooit heeft overwogen.
Het nonchalante gebruik van patiëntgerelateerde gegevens in spreadsheets, gedeelde inboxen of ad-hoc workflows door externe teams is een reële operationele blootstelling, geen uitzondering. Als uw groeimodel afhankelijk is van externe partners die leaddata aanraken, moet de nalevingscapaciteit zich tot hen uitstrekken.
Wat klinieken moeten eisen van elke partner die lead- of patiëntgegevens verwerkt
Dit is waar abstract beleid verandert in praktische richtlijnen voor de praktijk. De volgende checklist is een referentie die klinieken kunnen gebruiken bij het evalueren of auditen van een externe partner die lead- of patiëntgegevens verwerkt.
Checklist voor naleving door leveranciers voor IVF-klinieken
Doelgebonden gegevensverwerking - De leverancier verwerkt gegevens alleen voor het overeengekomen doel, niet voor eigen analyses, productverbetering of gebruik door derden.
Minimaal noodzakelijke toegang tot gegevens - De leverancier heeft alleen toegang tot de velden die nodig zijn om zijn rol te vervullen. Geen nonchalante toegang tot volledige leadprofielen.
Rolgebaseerde toegangscontroles - Alleen genoemde personen met een legitieme behoefte kunnen gevoelige gegevens inzien of bewerken.
Controleerbare toegang en acties - De leverancier kan laten zien wie welke gegevens heeft ingezien, wanneer en waarom. Niet alleen een beleidsdocument, maar een echt logboek.
Gecontroleerde export- en overdrachtspraktijken - PII wordt niet standaard gedeeld met andere systemen. Het delen van gevoelige velden is een expliciete, gedocumenteerde beslissing.
Gereedheid voor DSR-ondersteuning - De leverancier kan op een gestructureerde, op bewijs gebaseerde manier reageren op verwijderingsverzoeken, exportverzoeken en vragen over bewaring.
Bewust bewaarbeleid - Gegevens worden niet standaard voor onbepaalde tijd bewaard. Bewaring is gedefinieerd per datatype.
Afhandeling van datalekken en incidenten - De leverancier heeft een duidelijk proces en kan de kliniek binnen de overeengekomen termijnen op de hoogte stellen.
Contractuele duidelijkheid - Verantwoordelijkheden zijn gedocumenteerd, inclusief wie de verwerkingsverantwoordelijke is, wie de verwerker is en wie de aansprakelijkheid draagt voor specifieke fouten.
Menselijke verificatie bij leadregistratie - Controles die nep-inzendingen en ruis in de workflows verminderen.
Klinieken moeten potentiële partners vragen om operationeel bewijs voor deze punten te tonen, en niet alleen een akkoord op beleidsniveau te bevestigen. Een ondertekend contract is een startpunt. Bewijs van de workflow is wat telt wanneer toezichthouders of patiënten vragen komen stellen.
Hoe ondersteuning bij naleving eruitziet in een moderne IVF-groeistack
Er is een betekenisvol verschil tussen juridische naleving als minimumgrens en operationele nalevingsgereedheid als de praktische standaard waaraan een groeisysteem moet voldoen. Juridische naleving betekent dat de juiste polissen, overeenkomsten en wettelijke deponeringen aanwezig zijn. Operationele gereedheid betekent dat u via workflows, controles, logs en bewijsmateriaal kunt aantonen dat dat beleid ook daadwerkelijk wordt nageleefd.
Een moderne IVF-groeistack mag niet dwingen tot een afweging tussen prestaties en privacygereedheid. De belangrijkste mogelijkheden om op te letten:
Vastleggen van toestemming - Configureerbare verzameling van toestemming ingebouwd in leadregistratie-flows, niet toegevoegd als bijzaak. Keuzes voor toestemming moeten worden vastgelegd en controleerbaar zijn.
Minimaal noodzakelijke uitgaande deling - Directe identificatoren zoals volledige naam, e-mail en telefoon mogen het systeem niet standaard verlaten. Het delen van gevoelige velden moet een expliciete beslissing op basis van een allowlist zijn, in plaats van een onbedoelde standaardinstelling.
Controleerbaarheid van leestoegang - Organisaties moeten weten wie gevoelige leaddata heeft ingezien in dashboards of exports. Toegangscontrole ondersteunt het vertrouwen in naleving en de reconstructie van incidenten.
DSR-gereedheid - Gestructureerde verwijderingsworkflows, het bijhouden van de status van verzoeken, bewijs van gebeurtenissen, beveiliging tegen opnieuw koppelen en mogelijkheden voor gerichte export. Niet alleen een belofte dat gegevens kunnen worden verwijderd, maar een herhaalbaar proces met een bewijsspoor.
Bewaarcontroles - Bewaring gedefinieerd per gegevensverzamelingsfamilie, niet door willekeurige ophoping van opslag. Operationele gegevens en auditbewijs worden bewust beheerd.
Versterking van authenticatie en toegang - MFA-ondersteuning, beveiligde cookies, uitsluiting en throttling, gecontroleerde geprivilegieerde herstelflows. Het beschermen van gevoelige gegevens hangt af van hoe mensen in de eerste plaats toegang krijgen tot systemen.
Operationele herhaalbaarheid - Runbooks en op bewijs gerichte controles voor verwijderingsverzoeken, audits, incidenten en toegangscontroles. Naleving is sterker wanneer operators herhaalbare procedures volgen in plaats van per geval te improviseren.
Irresist ondersteunt nalevingsgereedheid bij leadregistratie, toestemming, minimalisering, toegangscontrole, controleerbaarheid en downstream gegevensverwerking, waardoor IVF-klinieken een beter verdedigbare nalevingshouding kunnen opbouwen zonder in te boeten op groeiprestaties. Dit vervangt niet de juridische nalevingsvereisten of gekwalificeerd juridisch advies; het ondersteunt de operationele laag die beleid in de praktijk afdwingbaar maakt.
De Kern van de Zaak
Naleving van IVF-patiëntgegevens is geen afvinkoefening die beperkt blijft tot het EPD. Het is een voortdurende vereiste die de gegevens volgt vanaf de eerste advertentieklik tot aan de formulierinzending, intake, CRM-synchronisatie en elk systeem verderop in de keten dat een partner aanraakt.
De regelgevende omgeving wordt strenger, niet soepeler. De handhavingsgrenzen worden verruimd. Patiënten in de fertiliteitszorg zijn uiterst gevoelig voor de manier waarop hun informatie wordt behandeld, en die gevoeligheid heeft direct invloed op de vraag of ze een kliniek voldoende vertrouwen om een consult te boeken.
Klinieken die naleving behandelen als een operationele capaciteit, ingebouwd in hun groeistatements in plaats van achteraf toegevoegd, zullen op elk vlak beter gepositioneerd zijn: juridische verdedigbaarheid, patiëntvertrouwen en merkgeloofwaardigheid op de lange termijn.
Veelgestelde vragen: AVG en HIPAA voor IVF-klinieken
Vallen marketingbureaus die met IVF-klinieken werken automatisch onder HIPAA?
Niet automatisch. Wanneer een leverancier PHI of ePHI creëert, ontvangt, onderhoudt of verzendt namens een 'covered entity', kan er een zakelijke partnerrelatie ontstaan. Maar niet elk bureau is standaard onderworpen aan HIPAA. Klinieken moeten de rol van elke leverancier, de gegevens waartoe zij toegang hebben en de noodzaak van een Business Associate Agreement beoordelen.
Hoe moet een IVF-kliniek omgaan met patiëntleaddata onder de AVG?
Gezondheidsgerelateerde leaddata bij IVF moet worden behandeld alsof deze mogelijk onder de bepalingen voor bijzondere categorieën van de AVG valt. Klinieken en hun leveranciers moeten doelbinding, minimaal noodzakelijke verwerking, gedocumenteerde toestemming en gedefinieerde bewaring toepassen. Zelfs formulieren in een vroeg stadium kunnen gezondheidsgerelateerde dataprofielen creëren.
Wat moet een fertiliteitskliniek eisen van een leadprovider of CRO-partner?
Minimaal: doelbinding, rolgebaseerde toegangscontroles, controleerbare toegangslogs, gereedheid voor DSR-ondersteuning, bewust bewaarbeleid en contractuele duidelijkheid over gegevensverantwoordelijkheid. Zie de checklist voor naleving door leveranciers hierboven.
Waarom is het delen van minimaal noodzakelijke gegevens specifiek bij IVF-marketing van belang?
IVF-leaddata bevat een gezondheidsgerelateerde context, zelfs als deze geen expliciete medische velden bevat. Het delen van volledige leadprofielen met meerdere systemen verderop in de keten creëert onnodige blootstelling en verhoogt het risico op datalekken en misbruik. Het beperken van uitgaande gegevens tot alleen wat elk systeem nodig heeft, is een kernbeveiligingsmaatregel.
Welke invloed hebben verwijderingsverzoeken van betrokkenen op verbonden leveranciers in een leadworkflow voor de gezondheidszorg?
Wanneer een kliniek een verwijderingsverzoek ontvangt, strekt de verplichting zich uit tot verwerkers en subverwerkers die de gegevens in bezit hebben. Klinieken hebben leveranciers nodig die gestructureerde verwijdering kunnen uitvoeren, voltooiing kunnen bevestigen en bewijs kunnen leveren. Zonder dit wordt een verwijderingsverzoek een aansprakelijkheidslek.
Wat is het verschil tussen juridische naleving en operationele nalevingsgereedheid?
Juridische naleving is de ondergrens: beleid, overeenkomsten en wettelijke vereisten. Operationele gereedheid betekent dat de kliniek via workflows, controles, logs en bewijsmateriaal kan aantonen dat dat beleid ook daadwerkelijk wordt nageleefd. Dit is van belang bij zowel audits als bij scenario's met datalekken.
Takeaway voor het management
Naleving van IVF-gegevens is geen IT-project of een uitsluitend juridische aangelegenheid. Het is een operationele vereiste die elk systeem en elke partner omvat die patiënt- of leaddata aanraakt. Het regelgevingslandschap, inclusief de bescherming van bijzondere categorieën onder de AVG, de evoluerende vereisten van de HIPAA Security Rule en de uitbreiding van de privacywetgeving van staten, beweegt zich in de richting van een strengere verantwoordingsplicht voor leveranciers en een breder handhavingsbereik. Klinieken die ondersteuning bij naleving inbedden in hun groei-activiteiten, in plaats van het als een aparte werkstroom te behandelen, verminderen de juridische blootstelling, beschermen het patiëntvertrouwen en bouwen aan een geloofwaardiger merk. De leveranciers die u kiest en de controles die zij kunnen aantonen, maken deel uit van uw nalevingshouding. Kies dienovereenkomstig.