RODO i HIPAA dla klinik IVF: Dlaczego zgodność musi obejmować marketing, obsługę leadów i zaufanie pacjentów
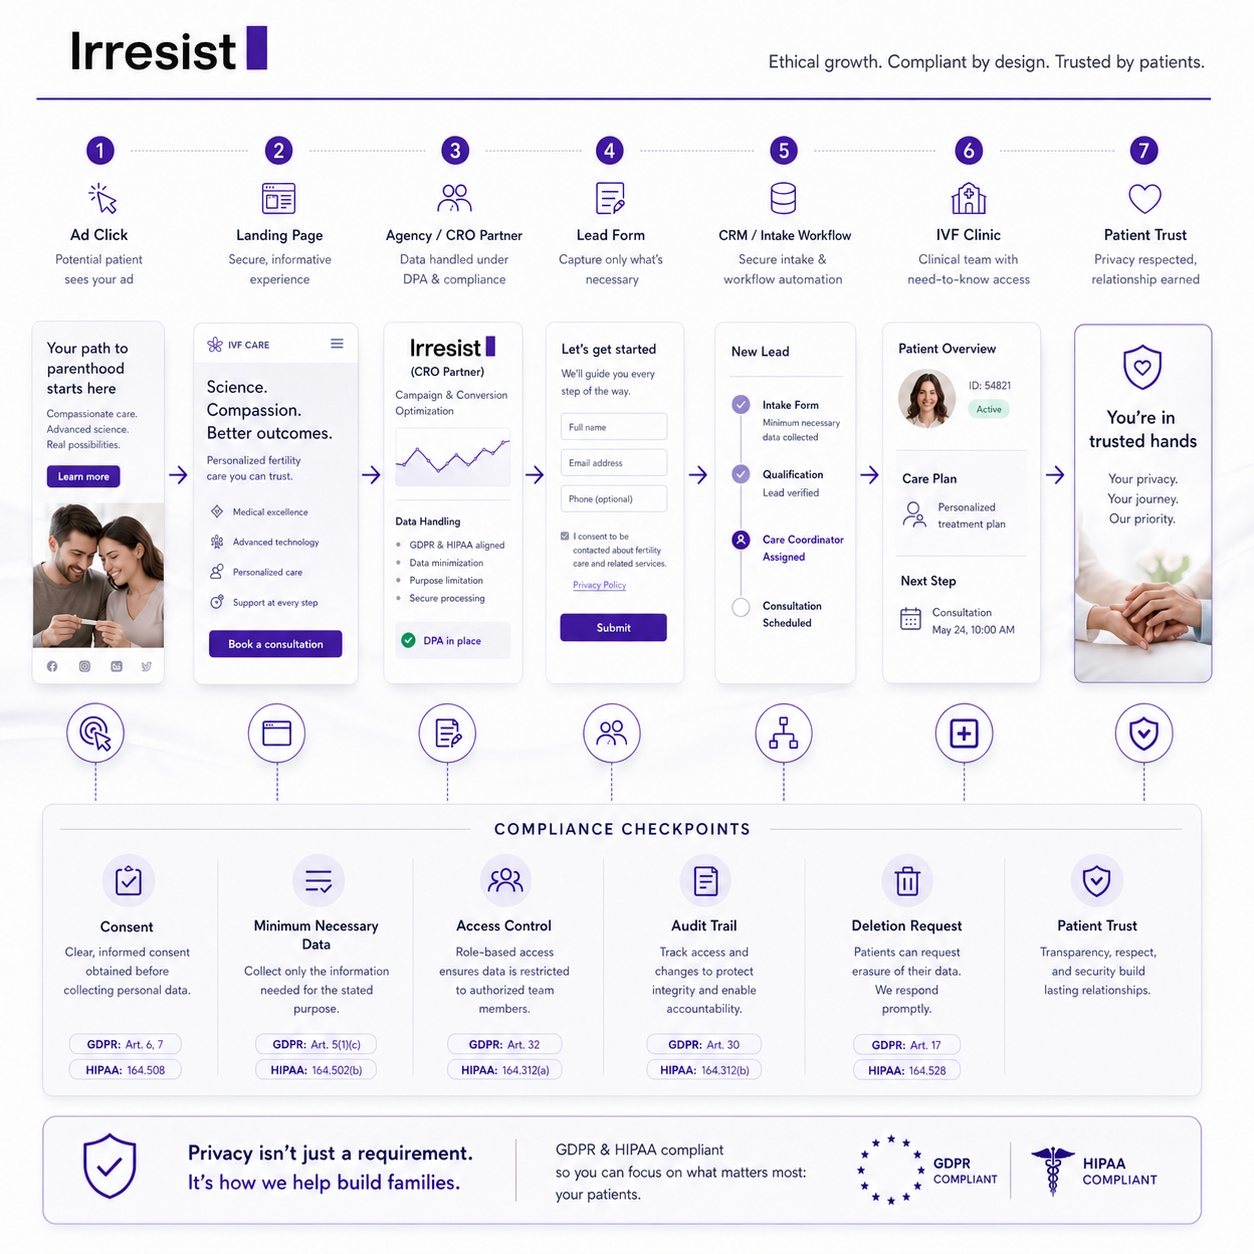
Kliniki in vitro muszą rozszerzyć zgodność z RODO i HIPAA poza elektroniczną dokumentację medyczną, obejmując każdy punkt styku w marketingu, w którym gromadzony lub udostępniany jest kontekst związany ze zdrowiem. To kompleksowe podejście wymaga zabezpieczenia całej ścieżki danych – od początkowych kliknięć w reklamy i zgłoszeń przez formularze internetowe, po synchronizację z systemem CRM i raportowanie do agencji zewnętrznych – aby zapewnić zaufanie pacjentów i zgodność z przepisami.
Większość rozmów na temat RODO i HIPAA dla klinik IVF zaczyna się w niewłaściwym miejscu. Skupiają się one na EMR (elektronicznej dokumentacji medycznej), systemie kart pacjentów lub klinicznej bazie danych. Te elementy są ważne. Jednak ekspozycja na ryzyko braku zgodności, która zaskakuje kliniki leczenia niepłodności, zazwyczaj pojawia się wcześniej na ścieżce pacjenta: przy kliknięciu w reklamę, przesłaniu formularza, prośbie o oddzwonienie, synchronizacji z CRM czy eksporcie do panelu agencji.
Potencjalny pacjent, który wypełnia formularz na stronie dotyczącej nieudanych cykli IVF, udostępnił już coś znacznie bardziej wrażliwego niż tylko imię i numer telefonu. Kontekst strony, intencja wizyty oraz informacje wprowadzone podczas rejestracji tworzą profil danych, który znajduje się w innej kategorii ryzyka niż zwykły lead. Jeśli agencja, dostawca leadów lub partner CRO dotyka tych danych bez odpowiednich mechanizmów kontrolnych, klinika przejmuje to ryzyko.
W tym artykule omówimy, dlaczego zgodność danych pacjentów IVF wymaga wyżej zawieszonej poprzeczki, gdzie faktycznie pojawia się ryzyko na ścieżce od leada do pacjenta, czego kliniki powinny oczekiwać od partnerów zewnętrznych i jak wygląda solidne operacyjne wsparcie zgodności w nowoczesnym stosie technologicznym wspierającym wzrost. To nie jest porada prawna. To praktyczne ramy dla liderów klinik, zespołów ds. wzrostu i partnerów marketingowych, którzy chcą zrozumieć pełny obraz sytuacji.
Kluczowe wnioski
Dane leadów IVF niosą ze sobą kontekst zdrowotny – Nawet formularze na wczesnym etapie mogą wykraczać poza zwykłe dane kontaktowe, co wymaga ściślejszej obsługi zgodnie z RODO i, w stosownych przypadkach, HIPAA.
Ryzyko braku zgodności zaczyna się przed EMR – Pełna ścieżka danych, od kliknięcia w reklamę po przekazanie do rejestracji, zawiera wiele punktów ekspozycji, które kliniki często pomijają.
Partnerzy zewnętrzni współdzielą ryzyko – Agencje, zespoły CRO i dostawcy leadów, którzy widzą, przechowują lub przesyłają dane pacjentów, mogą generować ryzyko braku zgodności dla kliniki.
Zaufanie pacjentów zależy od podejścia do prywatności – W opiece nad płodnością niewłaściwa obsługa danych szkodzi jednocześnie pozycji prawnej, wiarygodności marki i zaufaniu pacjentów.
Gotowość operacyjna wykracza poza politykę – Kliniki potrzebują dostawców, którzy potrafią wykazać kontrolę poprzez procesy, logi i dowody, a nie tylko zapisy w umowach.
RODO i HIPAA dla klinik IVF: Dlaczego zgodność musi obejmować marketing, obsługę leadów i zaufanie pacjentów
Większość rozważań o zgodności w opiece zdrowotnej skupia się na systemach ewidencji. Kliniki IVF słusznie inwestują w zabezpieczanie klinicznych baz danych i systemów EMR. Jednak nowoczesna klinika leczenia niepłodności prowadzi również kampanie reklamowe, pozyskuje leady przez formularze internetowe, kieruje prośby o kontakt do zespołów ds. rejestracji, synchronizuje dane z systemami CRM i udostępnia raporty partnerom zewnętrznym.
Każdy z tych punktów styku może obejmować dane wykraczające poza imię i adres e-mail. W przypadku IVF lead pozyskany ze strony o mrożeniu jajeczek lub nawracających stratach ciąży domyślnie niesie ze sobą kontekst zdrowotny. Ten kontekst zmienia obraz zgodności.
Ryzyko jest trójwymiarowe. Istnieje ryzyko prawne: ramy regulacyjne, takie jak RODO i HIPAA, nakładają obowiązki dotyczące sposobu gromadzenia, przetwarzania, udostępniania i usuwania tych danych. Istnieje ryzyko operacyjne: systemy, które nie obsługują żądań usunięcia, audytów dostępu lub kontrolowanego eksportu, tworzą luki ujawniające się podczas incydentów. I istnieje ryzyko reputacyjne: pacjent, który dowie się, że jego dane związane z płodnością były traktowane nieostrożnie, nie obwinia agencji ani dostawcy CRM. Obwinia klinikę.
Zgodność w IVF nie może kończyć się na granicy kliniki. Musi podążać za danymi.
Dlaczego kliniki IVF potrzebują wyższych standardów zgodności danych
IVF kategorycznie różni się od ogólnego marketingu usług medycznych. Potencjalny pacjent może ujawnić lub zasugerować swój status płodności, historię leczenia, historię nieudanych cykli, plany prokreacyjne, preferencje czasowe i dane kontaktowe bezpośrednio powiązane z intencją podjęcia leczenia. To nie jest abstrakcyjny problem. Dzieje się to przy każdym przesłaniu formularza, rozmowie telefonicznej i procesie rejestracji.
Zgodnie z RODO informacje dotyczące zdrowia kwalifikują się jako dane szczególnej kategorii na mocy art. 9, co wymaga ściślejszego uzasadnienia i obsługi. Nawet dane leadów na wczesnym etapie w IVF mogą wykraczać poza zwykłe dane kontaktowe w stronę kontekstu zdrowotnego lub związanego z leczeniem, co oznacza, że kliniki i ich dostawcy powinni działać według wyższych standardów staranności.
Tam, gdzie ma zastosowanie HIPAA, a klinika jest podmiotem zobowiązanym, chronione informacje zdrowotne (PHI) obejmują dane związane z przeszłym, obecnym lub przyszłym stanem zdrowia oraz usługami opieki zdrowotnej. Kliniki IVF w tym kontekście muszą wdrożyć zasady ochrony prywatności (Privacy Rule), bezpieczeństwa (Security Rule) oraz powiadamiania o naruszeniach (Breach Notification Rule). Główne aktualizacje HIPAA Security Rule zaproponowane w grudniu 2024 r. wymagałyby ściślejszej zgodności partnerów biznesowych, w tym corocznych pisemnych dowodów zgodności i powiadomień o naruszeniach w ciągu 24 godzin. Oczekuje się, że zasada ta wejdzie w życie w lipcu lub sierpniu 2026 r., a większość przepisów będzie wymagać wdrożenia w ciągu 180 dni.
Szersze otoczenie regulacyjne ulega zaostrzeniu. Organy regulacyjne spędziły rok 2025 na doskonaleniu swoich narzędzi, rozszerzaniu zestawu kontrolowanych podmiotów i zaostrzaniu oczekiwań dotyczących higieny cyberbezpieczeństwa, nadzoru nad dostawcami i odpowiedzialnego korzystania z technologii cyfrowych. Prokuratorzy generalni stanów prawdopodobnie nadal będą traktować prywatność zdrowotną jako priorytet egzekwowania prawa, zwłaszcza w miarę uchwalania nowych przepisów i wchodzenia w życie kolejnych.
Rzeczywistość biznesowa jest bezpośrednia: w opiece nad płodnością pacjenci znajdują się w sytuacjach wrażliwych emocjonalnie, wymagających głębokiego namysłu. Zaufanie jest częścią konwersji. Słaba obsługa danych może jednocześnie zaszkodzić pozycji prawnej, wiarygodności marki i zaufaniu pacjentów.
Niniejszy artykuł nie stanowi porady prawnej. Kliniki powinny skonsultować się z wykwalifikowanym doradcą prawnym w celu ustalenia obowiązków specyficznych dla danej jurysdykcji.
Gdzie faktycznie pojawia się ryzyko braku zgodności na ścieżce leada IVF
Ryzyko nie koncentruje się w jednym systemie. Kumuluje się na całej ścieżce danych: kliknięcie w reklamę, rozpoczęcie wypełniania formularza, przesłanie formularza, oddzwonienie, synchronizacja z CRM, eksport lub przekazanie do systemów zewnętrznych oraz obsługa usuwania danych. Każdy krok ma swój własny profil ekspozycji.
Głównym problemem jest to, że myślenie wyłącznie w kategoriach PII (danych osobowych) jest zbyt wąskie dla IVF. Gdy ktoś przesyła formularz na stronie docelowej dotyczącej nieudanych cykli IVF lub programów dawstwa komórek jajowych, połączenie jego danych kontaktowych z kontekstem strony tworzy profil danych, który wykracza poza zwykłe dane kontaktowe. Nie są wymagane żadne jawne pola medyczne, aby zaistniał kontekst zdrowotny.
Biuro Praw Obywatelskich HHS podkreśliło, że podmioty regulowane muszą zapewnić, iż nie ujawniają w sposób niedozwolony PHI dostawcom technologii śledzących, zauważając, że „ze względu na upowszechnienie technologii śledzących gromadzących wrażliwe informacje”, kluczowe jest ujawnianie PHI tylko w zakresie dozwolonym przez HIPAA Privacy Rule. Organizacje opieki zdrowotnej o jednej specjalizacji powinny zachować szczególną ostrożność, ponieważ jeśli organizacja świadczy tylko określoną usługę, większość stron w jej witrynie może wskazywać na konkretne potrzeby zdrowotne danej osoby. Ma to bezpośrednie znaczenie dla klinik leczenia niepłodności.
Oto gdzie ryzyko ujawnia się na ścieżce pacjenta:
| Etap ścieżki | Potencjalna ekspozycja | Standard dobrej praktyki |
|---|---|---|
| Kliknięcie w reklamę / strona docelowa | Skrypty śledzące stron trzecich mogą przesyłać dane o przeglądaniu związane ze zdrowiem do zewnętrznych dostawców | Audyt wszystkich technologii śledzących; ograniczenie skryptów na stronach specyficznych dla zdrowia |
| Przesłanie formularza | Zbieranie większej liczby pól niż to konieczne; słabe lub brakujące rejestrowanie zgód | Formularze ograniczone do celu; konfigurowalne zbieranie zgód; minimalna niezbędna liczba pól |
| Oddzwonienie / rejestracja | Wrażliwy kontekst udostępniany ustnie lub w notatkach bez kontroli dostępu | Dostęp do notatek z rozmów oparty na rolach; udokumentowane procedury obsługi |
| Synchronizacja z CRM | Pełne profile leadów replikowane do systemów z szerokim dostępem użytkowników | Mapowanie minimalnych niezbędnych pól; ograniczone role dostępu |
| Eksport zewnętrzny / przekazanie | Domyślne udostępnianie PII agencjom lub narzędziom raportującym | Eksport pól z białej listy; brak domyślnego udostępniania PII; udokumentowane decyzje |
| Usunięcie lub żądanie DSR | Brak ustrukturyzowanego procesu; brak ścieżki dowodowej; brak propagacji do dalszych systemów | Powtarzalne procesy usuwania; potwierdzenia od podmiotów przetwarzających; dowody audytowe |
Dlaczego agencje, partnerzy CRO i dostawcy leadów muszą wspierać cele RODO i HIPAA
Zgodnie z RODO zasada rozliczalności jest jasna: podmioty przetwarzające i dalsze podmioty przetwarzające muszą zapewnić wystarczające gwarancje i działać w oparciu o odpowiednie mechanizmy kontrolne zawarte w umowach. Klinika, jako administrator, pozostaje odpowiedzialna za to, co dzieje się z danymi, nawet gdy dostawca zajmuje się ich przetwarzaniem.
Ramy HIPAA wymagają jeszcze większej staranności. Gdy dostawca tworzy, otrzymuje, utrzymuje lub przesyła PHI lub ePHI w imieniu podmiotu zobowiązanego, może on działać w roli, która rodzi obowiązki partnera biznesowego (Business Associate). Wymaga to Umowy o Przetwarzaniu Danych (BAA) i kontroli podwykonawców, tam gdzie ma to zastosowanie. Nie każda agencja marketingowa automatycznie staje się podmiotem regulowanym przez HIPAA, ale kliniki powinny dokładnie ocenić rolę każdego dostawcy i jego dostęp do danych. Egzekwowanie przez FTC zasady powiadamiania o naruszeniach zdrowotnych oraz stanowe przepisy o prywatności zdrowotnej działają obecnie w przestrzeni, do której HIPAA nie sięga, a podmioty zobowiązane coraz częściej ponoszą odpowiedzialność nie tylko za własne mechanizmy kontrolne, ale także za praktyczne realia swojego cyfrowego ekosystemu.
Z perspektywy pacjenta te niuanse nie mają znaczenia. Pacjent nie wie i nie dba o to, który dostawca dotykał jego danych. Każdą porażkę w zakresie prywatności kojarzy z kliniką. Klinika może zlecić na zewnątrz zakup mediów. Nie może jednak zlecić na zewnątrz odpowiedzialności w oczach pacjenta.
Powszechny martwy punkt
Agencje, zespoły CRO i dostawcy leadów mogą widzieć, przechowywać, wzbogacać lub przesyłać dane leadów. Mogą korzystać z paneli lub eksportów zawierających wrażliwy kontekst. Mogą wpływać na projektowanie formularzy i praktyki gromadzenia danych. Mogą stać się częścią procesów usuwania danych lub reagowania na naruszenia, nawet jeśli klinika nigdy tego nie rozważała.
Swobodne korzystanie z danych pacjentów w arkuszach kalkulacyjnych, współdzielonych skrzynkach odbiorczych lub doraźnych procesach przez zespoły zewnętrzne to realna ekspozycja operacyjna, a nie przypadek brzegowy. Jeśli Twój model wzrostu zależy od partnerów zewnętrznych mających kontakt z danymi leadów, zdolność do zachowania zgodności musi obejmować również ich.
Czego kliniki powinny wymagać od każdego partnera obsługującego dane leadów lub pacjentów
W tym miejscu abstrakcyjna polityka zmienia się w praktyczne wytyczne dla operatorów. Poniższa lista kontrolna to punkt odniesienia, z którego kliniki mogą korzystać przy ocenie lub audycie dowolnego partnera zewnętrznego obsługującego dane leadów lub pacjentów.
Lista kontrolna zgodności dostawcy dla klinik IVF
Przetwarzanie danych ograniczone do celu – Dostawca przetwarza dane wyłącznie w uzgodnionym celu, a nie na potrzeby własnych analiz, ulepszania produktów czy wykorzystania przez strony trzecie.
Minimalny niezbędny dostęp do danych – Dostawca ma dostęp tylko do pól wymaganych do wykonywania swojej roli. Brak swobodnego dostępu do pełnych profili leadów.
Kontrola dostępu oparta na rolach – Tylko wskazane osoby z uzasadnioną potrzebą mogą przeglądać wrażliwe dane lub podejmować na nich działania.
Audytowalny dostęp i działania – Dostawca może wykazać, kto uzyskał dostęp do jakich danych, kiedy i dlaczego. Nie tylko dokument polityki, ale rzeczywisty log.
Kontrolowane praktyki eksportu i przekazywania – PII nie są domyślnie udostępniane dalszym podmiotom. Udostępnianie wrażliwych pól jest wyraźną, udokumentowaną decyzją.
Gotowość do obsługi DSR – Dostawca może odpowiadać na żądania usunięcia, żądania eksportu i pytania o retencję w ustrukturyzowany sposób oparty na dowodach.
Przemyślane polityki retencji – Dane nie są domyślnie przechowywane w nieskończoność. Retencja jest zdefiniowana dla każdego typu danych.
Obsługa naruszeń i incydentów – Dostawca posiada jasny proces i może powiadomić klinikę w uzgodnionych terminach.
Klarowność umowna – Obowiązki są udokumentowane, w tym kto jest administratorem, kto podmiotem przetwarzającym i kto ponosi odpowiedzialność za określone rodzaje awarii.
Weryfikacja ludzka przy pozyskiwaniu leadów – Mechanizmy kontrolne ograniczające fałszywe zgłoszenia i szum w dalszych procesach.
Kliniki powinny prosić potencjalnych partnerów o przedstawienie dowodów operacyjnych dla tych punktów, a nie tylko o potwierdzenie zgody na poziomie polityki. Podpisana umowa to punkt wyjścia. Dowody z procesów są tym, co liczy się, gdy organy regulacyjne lub pacjenci zaczną zadawać pytania.
Jak wygląda wsparcie zgodności w nowoczesnym stosie technologicznym IVF
Istnieje istotna różnica między zgodnością prawną jako minimum a operacyjną gotowością do zachowania zgodności jako praktycznym standardem, który powinien spełniać system wspierający wzrost. Zgodność prawna oznacza posiadanie odpowiednich polityk, umów i zgłoszeń regulacyjnych. Gotowość operacyjna oznacza, że można wykazać poprzez procesy, mechanizmy kontrolne, logi i dowody, że te polityki są faktycznie przestrzegane.
Nowoczesny stos technologiczny IVF nie powinien wymuszać kompromisu między wydajnością a gotowością w zakresie prywatności. Kluczowe funkcje, których należy szukać:
Rejestrowanie zgód – Konfigurowalne zbieranie zgód wbudowane w procesy pozyskiwania leadów, a nie dodawane jako refleksja po fakcie. Wybory dotyczące zgód powinny być rejestrowane i audytowalne.
Minimalne niezbędne udostępnianie na zewnątrz – Bezpośrednie identyfikatory, takie jak pełne imię i nazwisko, e-mail i telefon, nie powinny domyślnie opuszczać systemu. Udostępnianie wrażliwych pól powinno być wyraźną decyzją opartą na białej liście, a nie przypadkowym ustawieniem domyślnym.
Audytowalność dostępu do odczytu – Organizacje muszą wiedzieć, kto uzyskał dostęp do wrażliwych danych leadów w panelach lub eksportach. Przegląd dostępu wspiera pewność co do zgodności i rekonstrukcję incydentów.
Gotowość DSR – Ustrukturyzowane procesy usuwania, śledzenie statusu żądań, dowody zdarzeń, zabezpieczenia przed ponownym powiązaniem i możliwość eksportu o określonym zakresie. Nie tylko obietnica, że dane można usunąć, ale powtarzalny proces ze ścieżką dowodową.
Kontrola retencji – Retencja zdefiniowana przez rodzinę gromadzonych danych, a nie przypadkowe gromadzenie danych. Dane operacyjne i dowody audytowe zarządzane w sposób zamierzony.
Uwierzytelnianie i wzmacnianie dostępu – Obsługa MFA, bezpieczne pliki cookie, blokady i ograniczanie liczby prób, kontrolowane procesy odzyskiwania uprawnień. Ochrona wrażliwych danych zależy od tego, jak ludzie w ogóle uzyskują dostęp do systemów.
Powtarzalność operacyjna – Instrukcje (runbooki) i mechanizmy kontrolne zorientowane na dowody dla żądań usunięcia, audytów, incydentów i przeglądów dostępu. Zgodność jest silniejsza, gdy operatorzy postępują zgodnie z powtarzalnymi procedurami, zamiast improwizować w każdym przypadku.
Irresist wspiera gotowość do zachowania zgodności w zakresie pozyskiwania leadów, zgód, minimalizacji, kontroli dostępu, audytowalności i dalszej obsługi danych, pomagając klinikom IVF budować bardziej defensywną postawę w zakresie zgodności bez rezygnacji z wyników wzrostu. Nie zastępuje to wymogów zgodności prawnej ani wykwalifikowanego doradcy prawnego; wspiera warstwę operacyjną, która sprawia, że polityka jest egzekwowalna w praktyce.
Podsumowanie
Zgodność danych pacjentów IVF nie jest ćwiczeniem polegającym na odhaczaniu pól, ograniczonym do EMR. Jest to ciągły wymóg, który podąża za danymi od pierwszego kliknięcia w reklamę, przez przesłanie formularza, rejestrację, synchronizację z CRM i każdy system końcowy, którego dotyka partner.
Otoczenie regulacyjne staje się coraz bardziej rygorystyczne. Zakres egzekwowania prawa rozszerza się. Pacjenci w opiece nad płodnością są niezwykle wrażliwi na to, jak traktowane są ich informacje, a ta wrażliwość bezpośrednio wpływa na to, czy ufają klinice na tyle, by umówić się na konsultację.
Kliniki, które traktują zgodność jako zdolność operacyjną, wbudowaną w ich systemy wzrostu, a nie dołączoną po fakcie, będą miały lepszą pozycję w każdym wymiarze: obrony prawnej, zaufania pacjentów i długoterminowej wiarygodności marki.
FAQ: RODO i HIPAA dla klinik IVF
Czy agencje marketingowe współpracujące z klinikami IVF automatycznie podlegają HIPAA?
Nie automatycznie. Gdy dostawca tworzy, otrzymuje, utrzymuje lub przesyła PHI lub ePHI w imieniu podmiotu zobowiązanego, może powstać relacja partnera biznesowego. Jednak nie każda agencja domyślnie podlega HIPAA. Kliniki powinny ocenić rolę każdego dostawcy, dane, do których ma dostęp, oraz to, czy potrzebna jest Umowa o Przetwarzaniu Danych (BAA).
Jak klinika IVF powinna traktować dane leadów pacjentów zgodnie z RODO?
Dane leadów związane ze zdrowiem w IVF powinny być traktowane jako potencjalnie podlegające przepisom RODO dotyczącym szczególnych kategorii danych. Kliniki i ich dostawcy powinni stosować ograniczenie celu, minimalizację przetwarzania, udokumentowaną zgodę i zdefiniowaną retencję. Nawet formularze na wczesnym etapie mogą tworzyć profile danych związane ze zdrowiem.
Czego klinika leczenia niepłodności powinna wymagać od dostawcy leadów lub partnera CRO?
Minimum to: ograniczenie celu, kontrola dostępu oparta na rolach, audytowalne logi dostępu, gotowość do obsługi DSR, przemyślane polityki retencji i klarowność umowna co do odpowiedzialności za dane. Zobacz listę kontrolną zgodności dostawcy powyżej.
Dlaczego minimalne niezbędne udostępnianie danych ma szczególne znaczenie w marketingu IVF?
Dane leadów IVF niosą ze sobą kontekst zdrowotny, nawet jeśli nie zawierają jawnych pól medycznych. Udostępnianie pełnych profili leadów wielu systemom końcowym tworzy niepotrzebną ekspozycję i zwiększa ryzyko naruszeń oraz niewłaściwego wykorzystania. Ograniczenie danych wychodzących tylko do tego, czego potrzebuje każdy system, jest kluczowym środkiem ochronnym.
Jak żądania usunięcia danych przez osoby, których dane dotyczą, wpływają na połączonych dostawców w procesie obsługi leadów medycznych?
Gdy klinika otrzyma żądanie usunięcia, obowiązek ten rozciąga się na podmioty przetwarzające i dalsze podmioty przetwarzające, które posiadają te dane. Kliniki potrzebują dostawców, którzy potrafią przeprowadzić ustrukturyzowane usunięcie, potwierdzić jego zakończenie i przedstawić dowody. Bez tego żądanie usunięcia staje się luką w odpowiedzialności.
Jaka jest różnica między zgodnością prawną a operacyjną gotowością do zachowania zgodności?
Zgodność prawna to minimum: polityki, umowy i wymogi regulacyjne. Gotowość operacyjna oznacza, że klinika może wykazać poprzez procesy, mechanizmy kontrolne, logi i dowody, że te polityki są faktycznie przestrzegane. Ma to znaczenie zarówno podczas audytów, jak i w scenariuszach naruszeń.
Podsumowanie dla kadry zarządzającej
Zgodność danych IVF nie jest projektem IT ani wyłącznie kwestią prawną. Jest to wymóg operacyjny, który obejmuje każdy system i partnera mającego kontakt z danymi pacjentów lub leadów. Krajobraz regulacyjny, w tym ochrona danych szczególnej kategorii w RODO, ewoluujące wymogi HIPAA Security Rule i rozszerzające się stanowe przepisy o prywatności, zmierza w stronę ściślejszej odpowiedzialności dostawców i szerszego zakresu egzekwowania. Kliniki, które osadzają wsparcie zgodności w swoich operacjach wzrostu, zamiast traktować je jako oddzielny strumień prac, zmniejszają ekspozycję prawną, chronią zaufanie pacjentów i budują bardziej wiarygodną markę. Wybrani dostawcy i mechanizmy kontrolne, które potrafią wykazać, są częścią Twojej postawy w zakresie zgodności. Wybieraj mądrze.