GDPR e HIPAA para Clínicas de FIV: Por que a Conformidade Deve se Estender ao Marketing, Manuseio de Leads e Confiança do Paciente
As clínicas de fertilização in vitro devem estender a conformidade com o GDPR e a HIPAA para além do prontuário eletrônico, incluindo todos os pontos de contato de marketing onde o contexto relacionado à saúde é capturado ou compartilhado. Essa abordagem abrangente exige a proteção de todo o caminho dos dados, desde os cliques iniciais em anúncios e envios de formulários web até a sincronização com o CRM e relatórios de agências externas, para garantir a confiança do paciente e o alinhamento regulatório.
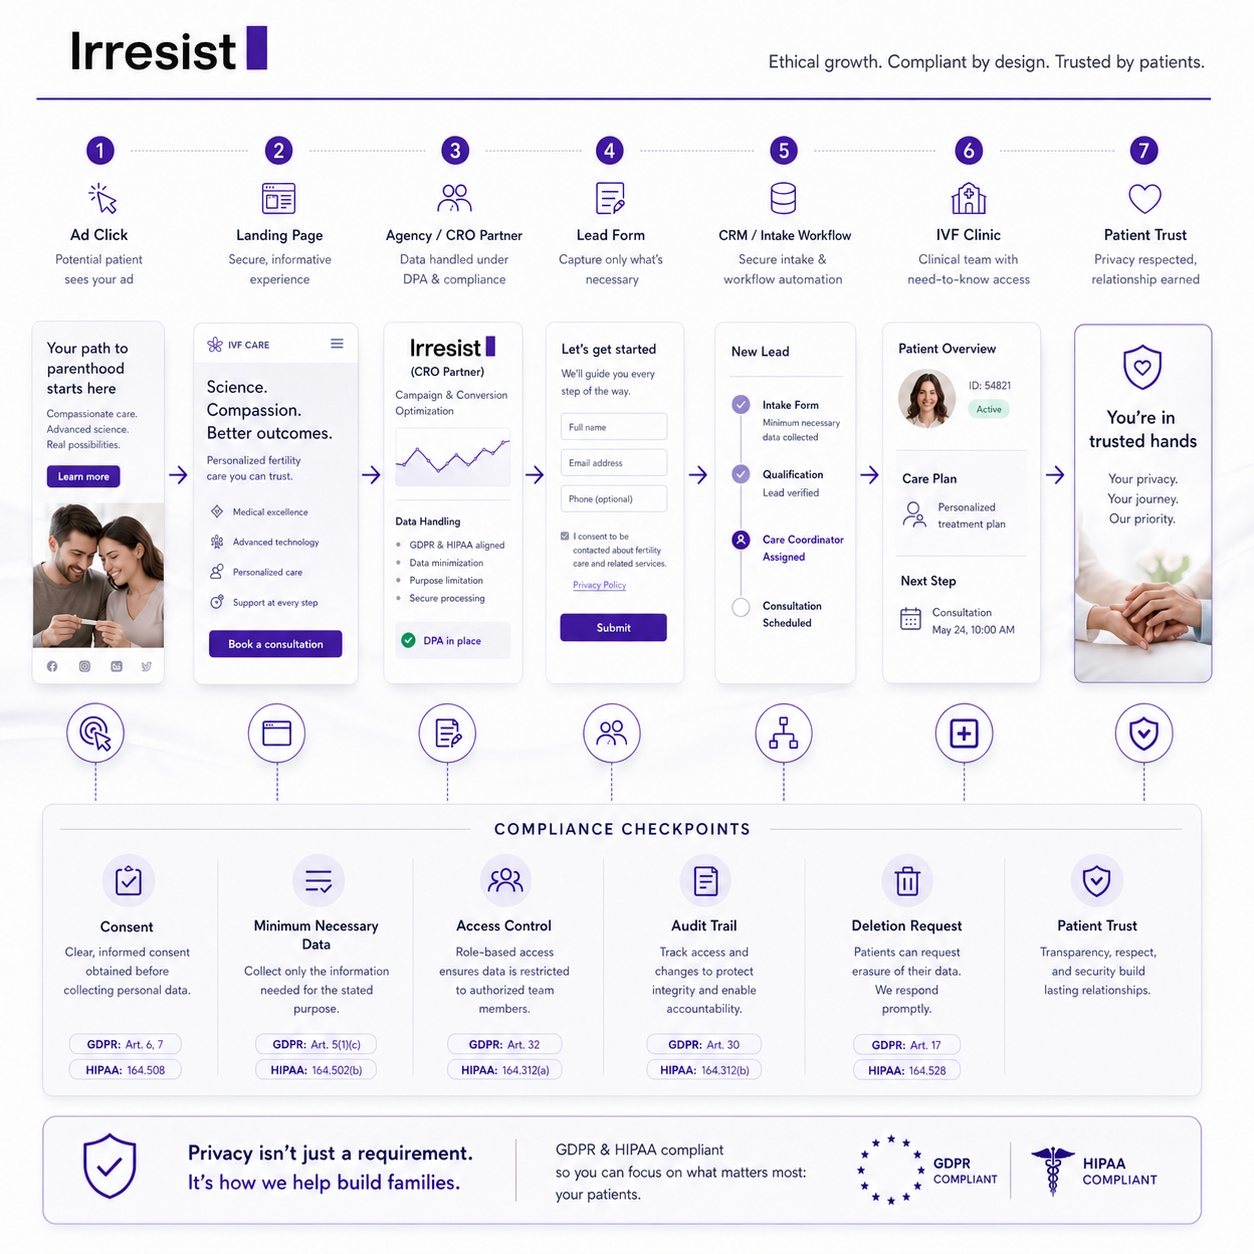
A maioria das conversas sobre GDPR e HIPAA para clínicas de FIV começa no lugar errado. Elas focam no prontuário eletrônico (EMR), no sistema de registro de pacientes ou no banco de dados clínico. Esses são importantes. Mas a exposição de conformidade que pega as clínicas de fertilidade desprevenidas tende a ocorrer mais cedo na jornada do paciente: o clique no anúncio, o envio do formulário, a solicitação de retorno de chamada, a sincronização com o CRM, a exportação para o painel de uma agência.
Um paciente em potencial que preenche um formulário em uma página sobre ciclos de FIV que falharam já compartilhou algo mais sensível do que um nome e número de telefone. O contexto da página, a intenção por trás da visita e as informações inseridas na triagem criam um perfil de dados que se enquadra em uma categoria de risco diferente de um lead genérico. E se uma agência, fornecedor de leads ou parceiro de CRO tocar nesses dados sem os controles apropriados, a clínica herda a exposição.
Este artigo aborda por que a conformidade de dados de pacientes de FIV exige um padrão mais elevado, onde o risco realmente aparece na jornada do lead ao paciente, o que as clínicas devem esperar de parceiros externos e como é um bom suporte operacional de conformidade em uma estrutura de crescimento moderna. Isso não é aconselhamento jurídico. É uma estrutura prática para líderes de clínicas, equipes de crescimento e parceiros de marketing que desejam entender o quadro completo.
Principais Conclusões
Dados de leads de FIV carregam contexto relacionado à saúde - Mesmo envios de formulários em estágios iniciais podem ir além de dados de contato comuns, acionando um manuseio mais rigoroso sob a GDPR e, onde aplicável, HIPAA.
O risco de conformidade começa antes do EMR - Todo o caminho dos dados, do clique no anúncio à entrega na triagem, contém múltiplos pontos de exposição que as clínicas frequentemente ignoram.
Parceiros externos compartilham o risco - Agências, equipes de CRO e fornecedores de leads que veem, armazenam ou roteiam dados relacionados a pacientes podem criar exposição de conformidade para a clínica.
A confiança do paciente depende da postura de privacidade - No cuidado da fertilidade, o manuseio fraco de dados prejudica a posição legal, a credibilidade da marca e a confiança do paciente simultaneamente.
A prontidão operacional vai além da política - As clínicas precisam de fornecedores que possam demonstrar controles por meio de fluxos de trabalho, registros e evidências, não apenas linguagem contratual.
GDPR e HIPAA para Clínicas de FIV: Por que a Conformidade Deve se Estender ao Marketing, Manuseio de Leads e Confiança do Paciente
A maior parte do pensamento de conformidade na saúde foca em sistemas de registro. As clínicas de FIV investem corretamente na segurança de bancos de dados clínicos e EMRs. Mas a clínica de fertilidade moderna também executa campanhas de anúncios, captura leads por meio de formulários web, roteia retornos de chamada por meio de equipes de triagem, sincroniza dados em CRMs e compartilha relatórios com parceiros externos.
Cada um desses pontos de contato pode envolver dados que vão além de um nome e endereço de e-mail. Na FIV, um lead capturado de uma página sobre congelamento de óvulos ou perda gestacional recorrente carrega contexto relacionado à saúde por padrão. Esse contexto altera o cenário de conformidade.
O risco é tridimensional. Existe o risco legal: marcos regulatórios como GDPR e HIPAA estabelecem obrigações sobre como esses dados são coletados, processados, compartilhados e excluídos. Existe o risco operacional: sistemas que não suportam solicitações de exclusão, auditorias de acesso ou exportações controladas criam lacunas que surgem durante incidentes. E existe o risco reputacional: um paciente que descobre que seus dados relacionados à fertilidade foram manuseados de forma descuidada não culpa a agência ou o fornecedor do CRM. Eles culpam a clínica.
A conformidade na FIV não pode parar no limite da clínica. Ela tem que acompanhar os dados.
Por que as Clínicas de FIV Precisam de um Padrão Mais Elevado para Conformidade de Dados
A FIV é categoricamente diferente do marketing de saúde geral. Um paciente em potencial pode divulgar ou sugerir status de fertilidade, histórico de tratamento, histórico de ciclos falhos, planos reprodutivos, preferências de tempo e detalhes de contato vinculados diretamente à intenção de tratamento. Isso não é uma preocupação abstrata. Acontece em cada envio de formulário, retorno de chamada e conversa de triagem.
Sob a GDPR, informações relacionadas à saúde qualificam-se como dados de categoria especial sob o Artigo 9, exigindo justificativa e manuseio mais rigorosos. Mesmo dados de leads em estágio inicial na FIV podem ir além de dados de contato comuns para um contexto relacionado à saúde ou ao tratamento, o que significa que as clínicas e seus fornecedores devem operar com um padrão de cuidado mais elevado.
Onde o HIPAA se aplica e a clínica é uma entidade coberta, as informações de saúde protegidas incluem dados relacionados a condições de saúde passadas, presentes ou futuras e serviços de saúde. As clínicas de fertilidade neste contexto devem implementar a Regra de Privacidade, a Regra de Segurança e a Regra de Notificação de Violação. Atualizações importantes na Regra de Segurança do HIPAA propostas em dezembro de 2024 exigiriam uma conformidade mais rigorosa dos parceiros de negócios (business associates), incluindo prova anual por escrito de conformidade e notificações de violação em 24 horas. Espera-se que a regra entre em vigor em julho ou agosto de 2026, com a maioria das disposições exigindo implementação em 180 dias.
O ambiente regulatório mais amplo está se tornando mais rígido. Os reguladores passaram 2025 refinando suas ferramentas, ampliando o conjunto de entidades que fiscalizam e endurecendo as expectativas em torno da higiene da cibersegurança, supervisão de fornecedores e uso responsável de tecnologias digitais. É provável que os procuradores-gerais estaduais continuem a focar na privacidade da saúde como uma prioridade de fiscalização.
A realidade do negócio é direta: no cuidado da fertilidade, os pacientes estão em situações emocionalmente sensíveis e de alta consideração. A confiança faz parte da conversão. O manuseio fraco de dados pode prejudicar a postura legal, a credibilidade da marca e a confiança do paciente ao mesmo tempo.
Este artigo não constitui aconselhamento jurídico. As clínicas devem consultar assessoria jurídica qualificada para obrigações específicas de cada jurisdição.
Onde o Risco de Conformidade Realmente Aparece na Jornada do Lead de FIV
O risco não se concentra em um único sistema. Ele se acumula ao longo de todo o caminho dos dados: clique no anúncio, início do formulário, envio do formulário, retorno de chamada, sincronização com o CRM, exportação ou entrega para sistemas externos e manuseio de exclusão. Cada etapa tem seu próprio perfil de exposição.
A questão central é que o pensamento focado apenas em PII (Informações de Identificação Pessoal) é muito limitado para a FIV. Quando alguém envia um formulário em uma landing page sobre ciclos de FIV falhos ou programas de doação de óvulos, a combinação de suas informações de contato e o contexto da página cria um perfil de dados que vai além de dados de contato comuns. Não são necessários campos médicos explícitos para que o contexto relacionado à saúde exista.
O Escritório de Direitos Civis do HHS destacou que as entidades reguladas devem garantir que não divulguem indevidamente PHI (Informações de Saúde Protegidas) para fornecedores de tecnologia de rastreamento, observando que "devido à proliferação de tecnologias de rastreamento que coletam informações sensíveis", é crítico divulgar PHI apenas conforme permitido pela Regra de Privacidade do HIPAA. Organizações de saúde de especialidade única devem ter cautela redobrada, pois se sua organização fornece apenas um serviço específico, a maioria das páginas em seu site poderia apontar para as necessidades de saúde específicas de um indivíduo. Isso é diretamente relevante para clínicas de fertilidade.
Aqui está onde o risco aparece ao longo da jornada:
| Etapa da Jornada | Exposição Potencial | Padrão de Boa Prática |
|---|---|---|
| Clique no anúncio / landing page | Scripts de rastreamento de terceiros podem transmitir dados de navegação relacionados à saúde para fornecedores externos | Auditar todas as tecnologias de rastreamento; restringir scripts em páginas específicas de saúde |
| Envio de formulário | Coleta de mais campos do que o necessário; captura de consentimento fraca ou ausente | Formulários limitados ao propósito; coleta de consentimento configurável; campos mínimos necessários |
| Retorno de chamada / triagem | Contexto sensível compartilhado verbalmente ou em notas sem controles de acesso | Acesso baseado em funções às notas de chamada; procedimentos de manuseio documentados |
| Sincronização com CRM | Perfis completos de leads replicados em sistemas com amplo acesso de usuários | Mapeamento de campos mínimos necessários; funções de acesso restritas |
| Exportação externa / entrega | PII compartilhado por padrão com agências ou ferramentas de relatórios | Exportação de campos em lista permitida; sem compartilhamento padrão de PII; decisões documentadas |
| Exclusão ou solicitação DSR | Sem processo estruturado; sem trilha de evidências; sem propagação para sistemas subsequentes | Fluxos de exclusão repetíveis; confirmação dos processadores; evidências de auditoria |
Por que Agências, Parceiros de CRO e Fornecedores de Leads Devem Apoiar os Objetivos da GDPR e HIPAA
Sob a GDPR, o princípio da responsabilidade é claro: processadores e subprocessadores devem fornecer garantias suficientes e operar sob controles contratuais apropriados. A clínica, como controladora, permanece responsável pelo que acontece com os dados, mesmo quando um fornecedor realiza o processamento.
O enquadramento do HIPAA exige mais cuidado. Onde um fornecedor cria, recebe, mantém ou transmite PHI ou ePHI em nome de uma entidade coberta, esse fornecedor pode estar atuando em uma função que cria obrigações de parceiro de negócios (Business Associate). Isso exige um Acordo de Parceiro de Negócios (BAA) e controles de subcontratados, onde aplicável. Nem toda agência de marketing se torna automaticamente uma entidade regulada pelo HIPAA, mas as clínicas devem avaliar cuidadosamente a função de cada fornecedor e o acesso aos dados. A fiscalização da Regra de Notificação de Violação de Saúde da FTC e os estatutos estaduais de privacidade de saúde agora operam no espaço onde o HIPAA não alcança, e as entidades cobertas encontram-se cada vez mais responsáveis não apenas por seus próprios controles, mas pelas realidades práticas de seu ecossistema digital.
Do ponto de vista do paciente, nada dessa nuance importa. Um paciente não sabe ou não se importa com qual fornecedor tocou em seus dados. Eles associam cada falha de privacidade à clínica. Uma clínica pode terceirizar a compra de mídia. Ela não pode terceirizar a responsabilidade aos olhos do paciente.
O Ponto Cego Comum
Agências, equipes de CRO e fornecedores de leads podem ver, armazenar, enriquecer ou rotear dados de leads. Eles podem usar painéis ou exportações com contexto sensível. Eles podem influenciar o design do formulário e as práticas de coleta. Eles podem se tornar parte dos fluxos de trabalho de exclusão ou resposta a incidentes sem que a clínica tenha considerado isso.
O uso casual de dados relacionados a pacientes em planilhas, caixas de entrada compartilhadas ou fluxos de trabalho ad hoc por equipes externas é uma exposição operacional real, não um caso isolado. Se o seu modelo de crescimento depende de parceiros externos tocando em dados de leads, a capacidade de conformidade tem que se estender a eles.
O que as Clínicas Devem Exigir de Qualquer Parceiro que Manuseie Dados de Leads ou Pacientes
É aqui que a política abstrata se transforma em orientação prática para o operador. A lista de verificação a seguir é uma referência que as clínicas podem usar ao avaliar ou auditar qualquer parceiro externo que manuseie dados de leads ou pacientes.
Checklist de Conformidade de Fornecedores para Clínicas de FIV
Manuseio de dados limitado ao propósito - O fornecedor processa dados apenas para o propósito acordado, não para suas próprias análises, melhoria de produto ou uso por terceiros.
Acesso mínimo necessário aos dados - O fornecedor acessa apenas os campos necessários para desempenhar sua função. Sem acesso casual a perfis completos de leads.
Controles de acesso baseados em funções - Apenas indivíduos nomeados com uma necessidade legítima podem visualizar ou agir sobre dados sensíveis.
Acesso e ações auditáveis - O fornecedor pode mostrar quem acessou quais dados, quando e por quê. Não apenas um documento de política, mas um registro real.
Práticas controladas de exportação e entrega - PII não é compartilhado com sistemas subsequentes por padrão. O compartilhamento de campos sensíveis é uma decisão explícita e documentada.
Prontidão para suporte DSR - O fornecedor pode responder a solicitações de exclusão, solicitações de exportação e perguntas sobre retenção de forma estruturada e baseada em evidências.
Políticas de retenção deliberadas - Os dados não são mantidos indefinidamente por padrão. A retenção é definida por tipo de dado.
Manuseio de violações e incidentes - O fornecedor possui um processo claro e pode notificar a clínica dentro dos prazos acordados.
Clareza contratual - As responsabilidades são documentadas, incluindo quem é o controlador, quem é o processador e quem assume a responsabilidade por modos de falha específicos.
Verificação humana na captura de leads - Controles que reduzem envios falsos e ruído dentro dos fluxos de trabalho subsequentes.
As clínicas devem pedir aos parceiros em potencial que demonstrem evidências operacionais para esses itens, não apenas confirmem o acordo em nível de política. Um contrato assinado é um ponto de partida. Evidências de fluxo de trabalho são o que importa quando reguladores ou pacientes vêm fazer perguntas.
Como é o Suporte de Conformidade em uma Estrutura de Crescimento de FIV Moderna
Existe uma diferença significativa entre a conformidade legal como um piso mínimo e a prontidão de conformidade operacional como o padrão prático que um sistema de crescimento deve atender. Conformidade legal significa ter as políticas, acordos e registros regulatórios corretos em vigor. Prontidão operacional significa que você pode demonstrar por meio de fluxos de trabalho, controles, registros e evidências que essas políticas estão sendo seguidas.
Uma estrutura de crescimento de FIV moderna não deve forçar uma escolha entre desempenho e prontidão de privacidade. As principais capacidades a serem procuradas:
Captura de consentimento - Coleta de consentimento configurável integrada aos fluxos de captura de leads, não adicionada como uma reflexão tardia. As escolhas de consentimento devem ser registradas e auditáveis.
Compartilhamento externo mínimo necessário - Identificadores diretos como nome completo, e-mail e telefone não devem sair do sistema por padrão. O compartilhamento de campos sensíveis deve ser uma decisão explícita e autorizada, em vez de um padrão acidental.
Auditabilidade de acesso de leitura - As organizações precisam saber quem acessou dados sensíveis de leads em painéis ou exportações. A revisão de acesso apoia a confiança na conformidade e a reconstrução de incidentes.
Prontidão DSR - Fluxos de exclusão estruturados, rastreamento de status de solicitação, evidência de eventos, salvaguardas contra religação e capacidade de exportação delimitada. Não apenas uma promessa de que os dados podem ser excluídos, mas um processo repetível com uma trilha de evidências.
Controles de retenção - Retenção definida pela família de coleta de dados, não acúmulo aleatório de armazenamento. Dados operacionais e evidências de auditoria gerenciados intencionalmente.
Fortalecimento de autenticação e acesso - Suporte a MFA, cookies seguros, bloqueio e limitação (throttling), fluxos de recuperação privilegiados controlados. Proteger dados sensíveis depende de como as pessoas acessam os sistemas em primeiro lugar.
Repetibilidade operacional - Manuais (runbooks) e controles orientados por evidências para solicitações de exclusão, auditorias, incidentes e revisões de acesso. A conformidade é mais forte quando os operadores seguem procedimentos repetíveis em vez de improvisar caso a caso.
A Irresist apoia a prontidão de conformidade em toda a captura de leads, consentimento, minimização, controle de acesso, auditabilidade e manuseio de dados subsequentes, ajudando as clínicas de FIV a construir uma postura de conformidade mais defensável sem sacrificar o desempenho de crescimento. Isso não substitui os requisitos de conformidade legal ou assessoria jurídica qualificada; apoia a camada operacional que torna a política aplicável na prática.
Conclusão
A conformidade de dados de pacientes de FIV não é um exercício de marcar caixas confinado ao EMR. É um requisito contínuo que acompanha os dados desde o primeiro clique no anúncio até o envio do formulário, triagem, sincronização com o CRM e cada sistema subsequente que um parceiro toca.
O ambiente regulatório está ficando mais rigoroso, não mais frouxo. Os perímetros de fiscalização estão se ampliando. Os pacientes em cuidados de fertilidade são extremamente sensíveis à forma como suas informações são manuseadas, e essa sensibilidade afeta diretamente se eles confiam em uma clínica o suficiente para agendar uma consulta.
As clínicas que tratam a conformidade como uma capacidade operacional, integrada em seus sistemas de crescimento em vez de adicionada após o fato, estarão melhor posicionadas em todas as dimensões: defensibilidade legal, confiança do paciente e credibilidade da marca a longo prazo.
FAQ: GDPR e HIPAA para Clínicas de FIV
Agências de marketing que trabalham com clínicas de FIV enquadram-se automaticamente no HIPAA?
Não automaticamente. Onde um fornecedor cria, recebe, mantém ou transmite PHI ou ePHI em nome de uma entidade coberta, pode surgir uma relação de parceiro de negócios. Mas nem toda agência está sujeita ao HIPAA por padrão. As clínicas devem avaliar a função de cada fornecedor, os dados que acessam e se um Acordo de Parceiro de Negócios (BAA) é necessário.
Como uma clínica de FIV deve lidar com dados de leads de pacientes sob a GDPR?
Dados de leads relacionados à saúde na FIV devem ser tratados como potencialmente enquadrados nas disposições de categoria especial da GDPR. As clínicas e seus fornecedores devem aplicar limitação de propósito, processamento mínimo necessário, consentimento documentado e retenção definida. Mesmo formulários em estágios iniciais podem criar perfis de dados relacionados à saúde.
O que uma clínica de fertilidade deve exigir de um fornecedor de leads ou parceiro de CRO?
No mínimo: limitação de propósito, controles de acesso baseados em funções, registros de acesso auditáveis, prontidão para suporte DSR, políticas de retenção deliberadas e clareza contratual sobre a responsabilidade dos dados. Veja o checklist de conformidade de fornecedores acima.
Por que o compartilhamento de dados mínimos necessários é importante especificamente no marketing de FIV?
Os dados de leads de FIV carregam contexto relacionado à saúde mesmo quando não contêm campos médicos explícitos. Compartilhar perfis completos de leads com múltiplos sistemas subsequentes cria exposição desnecessária e aumenta o risco de violação e mau uso. Restringir os dados de saída apenas ao que cada sistema precisa é uma medida de proteção central.
Como as solicitações de exclusão de titulares de dados afetam os fornecedores conectados em um fluxo de trabalho de leads de saúde?
Quando uma clínica recebe uma solicitação de exclusão, a obrigação se estende aos processadores e subprocessadores que detêm os dados. As clínicas precisam de fornecedores que possam executar a exclusão estruturada, confirmar a conclusão e fornecer evidências. Sem isso, uma solicitação de exclusão torna-se uma lacuna de responsabilidade.
Qual é a diferença entre conformidade legal e prontidão de conformidade operacional?
A conformidade legal é o piso mínimo: políticas, acordos e requisitos regulatórios. A prontidão operacional significa que a clínica pode demonstrar por meio de fluxos de trabalho, controles, registros e evidências que essas políticas estão sendo seguidas. Isso importa tanto em auditorias quanto em cenários de violação.
Resumo Executivo
A conformidade de dados de FIV não é um projeto de TI ou uma preocupação apenas jurídica. É um requisito operacional que abrange todos os sistemas e parceiros que tocam dados de pacientes ou leads. O cenário regulatório, incluindo as proteções de categoria especial da GDPR, os requisitos em evolução da Regra de Segurança do HIPAA e a expansão das leis estaduais de privacidade, está caminhando para uma responsabilidade mais rigorosa dos fornecedores e um escopo de fiscalização mais amplo. Clínicas que incorporam o suporte à conformidade em suas operações de crescimento, em vez de tratá-lo como um fluxo de trabalho separado, reduzem a exposição legal, protegem a confiança do paciente e constroem uma marca mais credível. Os fornecedores que você escolhe e os controles que eles podem demonstrar fazem parte da sua postura de conformidade. Escolha adequadamente.