Tüp Bebek Klinikleri İçin GDPR ve HIPAA: Uyumluluk Neden Pazarlama, Lead Yönetimi ve Hasta Güvenini Kapsamalıdır?
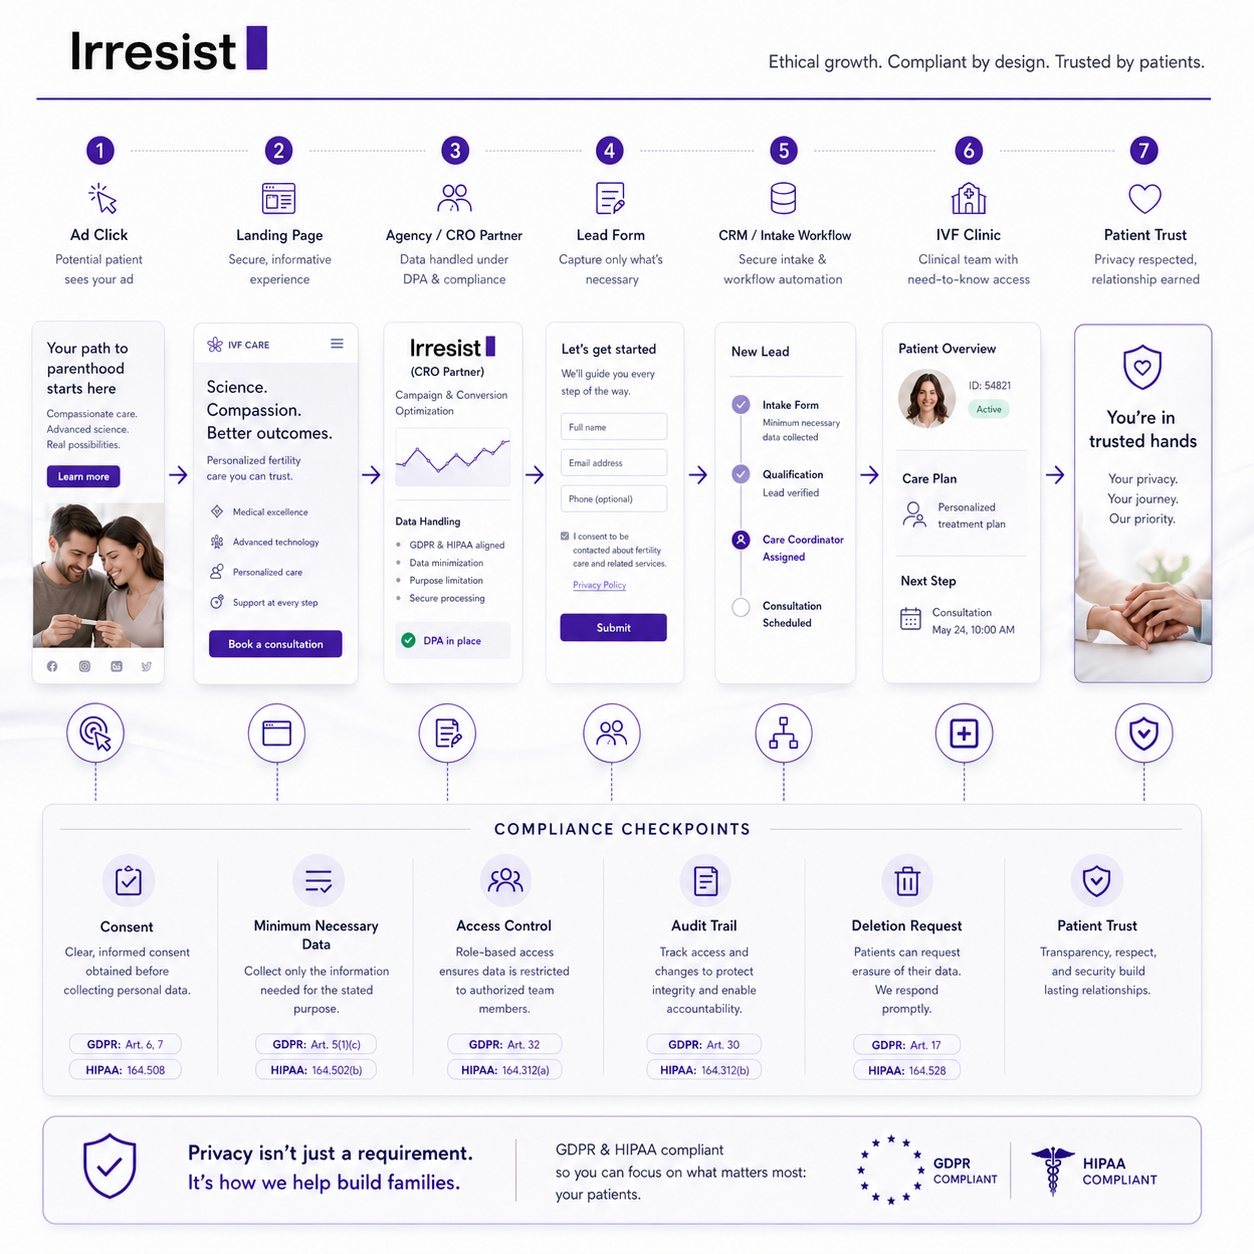
Tüp bebek klinikleri, GDPR ve HIPAA uyumluluğunu elektronik tıbbi kayıtların ötesine taşıyarak, sağlıkla ilgili bağlamın yakalandığı veya paylaşıldığı her pazarlama temas noktasını kapsayacak şekilde genişletmelidir. Bu kapsamlı yaklaşım, hasta güvenini ve mevzuat uyumunu sağlamak için ilk reklam tıklamalarından ve web formu gönderimlerinden CRM senkronizasyonuna ve harici ajans raporlamasına kadar tüm veri yolunun güvence altına alınmasını gerektirir.
Tüp bebek (IVF) klinikleri için GDPR ve HIPAA hakkındaki çoğu konuşma yanlış yerden başlar. Genellikle EMR (Elektronik Tıbbi Kayıt), hasta kayıt sistemi veya klinik veri tabanına odaklanırlar. Bunlar önemlidir. Ancak doğurganlık kliniklerini hazırlıksız yakalayan uyumluluk riskleri, hasta yolculuğunun daha erken aşamalarında ortaya çıkma eğilimindedir: reklam tıklaması, form gönderimi, geri arama talebi, CRM senkronizasyonu ve bir ajans paneline yapılan veri aktarımı.
Başarısız tüp bebek döngüleri hakkındaki bir sayfada form dolduran potansiyel bir hasta, halihazırda isim ve telefon numarasından çok daha hassas bir bilgiyi paylaşmış demektir. Sayfanın bağlamı, ziyaretin arkasındaki niyet ve kayıt sırasında girilen bilgiler; genel bir potansiyel müşteriden (lead) farklı bir risk kategorisinde yer alan bir veri profili oluşturur. Eğer bir ajans, lead sağlayıcısı veya CRO ortağı bu verilere uygun kontroller olmadan dokunursa, klinik bu riski devralmış olur.
Bu makale, tüp bebek hasta verileri uyumluluğunun neden daha yüksek bir çıta gerektirdiğini, riskin lead-hasta yolculuğunda gerçekte nerede ortaya çıktığını, kliniklerin harici ortaklardan neler beklemesi gerektiğini ve modern bir büyüme yapısında iyi bir operasyonel uyumluluk desteğinin nasıl göründüğünü ele almaktadır. Bu bir hukuki tavsiye değildir. Tam resmi anlamak isteyen klinik liderleri, büyüme ekipleri ve pazarlama ortakları için pratik bir çerçevedir.
Önemli Çıkarımlar
Tüp bebek lead verileri sağlıkla ilgili bağlam taşır - Erken aşamadaki form gönderimleri bile sıradan iletişim verilerinin ötesine geçerek GDPR ve (geçerli olduğu durumlarda) HIPAA kapsamında daha sıkı işlem gerektirebilir.
Uyumluluk riski EMR'den önce başlar - Reklam tıklamasından kayıt teslimine kadar olan tam veri yolu, kliniklerin genellikle gözden kaçırdığı birden fazla risk noktası içerir.
Harici ortaklar riski paylaşır - Hasta ile ilgili verileri gören, saklayan veya yönlendiren ajanslar, CRO ekipleri ve lead sağlayıcıları klinik için uyumluluk riski oluşturabilir.
Hasta güveni gizlilik duruşuna bağlıdır - Doğurganlık bakımında, zayıf veri yönetimi aynı anda yasal konuma, marka güvenilirliğine ve hasta güvenine zarar verir.
Operasyonel hazırlık politikanın ötesine geçer - Kliniklerin, kontrolleri sadece sözleşme diliyle değil; iş akışları, günlükler (logs) ve kanıtlar aracılığıyla gösterebilen tedarikçilere ihtiyacı vardır.
Tüp Bebek Klinikleri için GDPR ve HIPAA: Uyumluluk Neden Pazarlama, Lead Yönetimi ve Hasta Güvenini Kapsamalıdır?
Sağlık hizmetlerinde uyumluluk düşüncesinin çoğu kayıt sistemlerine odaklanır. Tüp bebek klinikleri, klinik veri tabanlarını ve EMR'leri güvence altına almak için haklı olarak yatırım yapar. Ancak modern bir doğurganlık kliniği aynı zamanda reklam kampanyaları yürütür, web formları aracılığıyla lead toplar, geri aramaları kayıt ekipleri aracılığıyla yönlendirir, verileri CRM'lere senkronize eder ve raporları harici ortaklarla paylaşır.
Bu temas noktalarının her biri, bir isim ve e-posta adresinin ötesine geçen verileri içerebilir. Tüp bebek alanında, yumurta dondurma veya tekrarlayan gebelik kaybı hakkındaki bir sayfadan yakalanan bir lead, varsayılan olarak sağlıkla ilgili bir bağlam taşır. Bu bağlam, uyumluluk tablosunu değiştirir.
Risk üç boyutludur. Yasal risk vardır: GDPR ve HIPAA gibi düzenleyici çerçeveler, bu verilerin nasıl toplandığı, işlendiği, paylaşıldığı ve silindiği konusunda yükümlülükler belirler. Operasyonel risk vardır: silme taleplerini, erişim denetimlerini veya kontrollü dışa aktarımları destekleyemeyen sistemler, olaylar sırasında yüzeye çıkan boşluklar yaratır. Ve itibar riski vardır: Doğurganlıkla ilgili verilerinin dikkatsizce işlendiğini öğrenen bir hasta, ajansı veya CRM satıcısını suçlamaz. Kliniği suçlar.
Tüp bebekte uyumluluk klinik sınırında duramaz. Veriyi takip etmek zorundadır.
Tüp Bebek Kliniklerinin Veri Uyumluluğu İçin Neden Daha Yüksek Bir Çıtaya İhtiyacı Var?
Tüp bebek, genel sağlık pazarlamasından kategorik olarak farklıdır. Potansiyel bir hasta; doğurganlık durumunu, tedavi geçmişini, başarısız döngü geçmişini, üreme planlarını, zamanlama tercihlerini ve doğrudan tedavi niyetine bağlı iletişim bilgilerini açıklayabilir veya ima edebilir. Bu soyut bir endişe değildir. Her form gönderiminde, geri aramada ve kayıt görüşmesinde gerçekleşir.
GDPR kapsamında, sağlıkla ilgili bilgiler Madde 9 uyarınca özel nitelikli veri olarak kabul edilir ve daha sıkı gerekçelendirme ve işlem gerektirir. Tüp bebekteki erken aşama lead verileri bile sıradan iletişim verilerinin ötesine geçerek sağlıkla veya tedaviyle ilgili bir bağlama taşınabilir; bu da kliniklerin ve tedarikçilerinin daha yüksek bir özen standardıyla çalışması gerektiği anlamına gelir.
HIPAA'nın geçerli olduğu ve kliniğin kapsam dahilindeki bir kuruluş olduğu durumlarda, korunan sağlık bilgileri (PHI); geçmiş, şimdiki veya gelecekteki sağlık durumları ve sağlık hizmetleri ile ilgili verileri içerir. Bu bağlamdaki doğurganlık klinikleri Gizlilik Kuralı, Güvenlik Kuralı ve İhlal Bildirim Kuralı'nı uygulamalıdır. Aralık 2024'te önerilen büyük HIPAA Güvenlik Kuralı güncellemeleri, yıllık yazılı uyumluluk kanıtı ve 24 saatlik ihlal bildirimleri dahil olmak üzere daha sıkı iş ortağı uyumluluğu gerektirecektir. Kuralın Temmuz veya Ağustos 2026'da yürürlüğe girmesi ve çoğu hükmün 180 gün içinde uygulanması beklenmektedir.
Genel düzenleyici ortam sıkılaşıyor. Düzenleyiciler 2025 yılını araçlarını geliştirmek, inceledikleri kuruluş setini genişletmek ve siber güvenlik hijyeni, tedarikçi gözetimi ve dijital teknolojilerin sorumlu kullanımı konusundaki beklentileri sıkılaştırmakla geçirdiler. Eyalet başsavcılarının, özellikle yeni yasalar geçtikçe ve diğerleri yürürlüğe girdikçe, sağlık gizliliğine bir uygulama önceliği olarak odaklanmaya devam etmesi muhtemeldir.
Ticari gerçeklik nettir: Doğurganlık bakımında hastalar duygusal olarak hassas, yüksek değerlendirme gerektiren durumlardadır. Güven, dönüşümün bir parçasıdır. Zayıf veri yönetimi yasal duruşa, marka güvenilirliğine ve hasta güvenine aynı anda zarar verebilir.
Bu makale hukuki tavsiye niteliği taşımamaktadır. Klinikler, bölgeye özgü yükümlülükler için yetkili hukuk danışmanlarına başvurmalıdır.
Tüp Bebek Lead Yolculuğunda Uyumluluk Riski Gerçekte Nerede Ortaya Çıkar?
Risk tek bir sistemde yoğunlaşmaz. Tam veri yolu boyunca birikir: reklam tıklaması, form başlangıcı, form gönderimi, geri arama, CRM senkronizasyonu, harici sistemlere aktarım veya teslim ve silme işlemleri. Her adımın kendi risk profili vardır.
Temel sorun, sadece PII (Kişisel Tanımlayıcı Bilgiler) odaklı düşünmenin tüp bebek için çok dar olmasıdır. Birisi başarısız tüp bebek döngüleri veya donör yumurta programları hakkındaki bir açılış sayfasında form doldurduğunda, iletişim bilgileri ile sayfa bağlamının birleşimi, sıradan iletişim verilerinin ötesine geçen bir veri profili oluşturur. Sağlıkla ilgili bir bağlamın oluşması için açık tıbbi alanlara gerek yoktur.
HHS Sivil Haklar Ofisi (OCR), düzenlenen kuruluşların PHI'yı izleme teknolojisi satıcılarına usulsüz bir şekilde ifşa etmemelerini sağlamaları gerektiğini vurgulayarak, "hassas bilgileri toplayan izleme teknolojilerinin yaygınlaşması nedeniyle" PHI'nın yalnızca HIPAA Gizlilik Kuralı'nın izin verdiği şekilde ifşa edilmesinin kritik olduğunu belirtmiştir. Tek branşlı sağlık kuruluşları özel bir dikkat göstermelidir, çünkü kuruluşunuz yalnızca belirli bir hizmet sunuyorsa, web sitenizdeki çoğu sayfa bir bireyin belirli sağlık ihtiyaçlarına işaret edebilir. Bu durum doğrudan tüp bebek kliniklerini ilgilendirir.
Yolculuk boyunca riskin ortaya çıktığı yerler şunlardır:
| Yolculuk Aşaması | Potansiyel Risk | İyi Uygulama Standardı |
|---|---|---|
| Reklam tıklaması / açılış sayfası | Üçüncü taraf izleme betikleri, sağlıkla ilgili tarama verilerini harici satıcılara iletebilir | Tüm izleme teknolojilerini denetleyin; sağlığa özel sayfalarda betikleri kısıtlayın |
| Form gönderimi | Gerekenden fazla alan toplama; zayıf veya eksik rıza alımı | Amaca yönelik sınırlı formlar; yapılandırılabilir rıza toplama; minimum gerekli alanlar |
| Geri arama / kayıt | Hassas bağlamın erişim kontrolleri olmadan sözlü olarak veya notlarda paylaşılması | Arama notlarına rol tabanlı erişim; belgelenmiş yönetim prosedürleri |
| CRM senkronizasyonu | Tam lead profillerinin geniş kullanıcı erişimi olan sistemlere kopyalanması | Minimum gerekli alan eşlemesi; kısıtlı erişim rolleri |
| Harici aktarım / teslim | PII verilerinin varsayılan olarak ajanslarla veya raporlama araçlarıyla paylaşılması | İzin verilen alan dışa aktarımları; varsayılan PII paylaşımı yok; belgelenmiş kararlar |
| Silme veya DSR talebi | Yapılandırılmış süreç yok; kanıt izi yok; alt sistemlere yayılım yok | Tekrarlanabilir silme iş akışları; işleyicilerden onay; denetim kanıtı |
Ajanslar, CRO Ortakları ve Lead Sağlayıcıları Neden GDPR ve HIPAA Hedeflerini Desteklemelidir?
GDPR kapsamında hesap verebilirlik ilkesi nettir: İşleyiciler ve alt işleyiciler yeterli garantiler sağlamalı ve uygun sözleşme kontrolleri altında çalışmalıdır. Veri sorumlusu olarak klinik, bir tedarikçi işlemi gerçekleştirse bile verilere ne olduğu konusunda hesap verebilir olmaya devam eder.
HIPAA çerçevesi daha fazla dikkat gerektirir. Bir tedarikçinin kapsam dahilindeki bir kuruluş adına PHI veya ePHI oluşturduğu, aldığı, sakladığı veya ilettiği durumlarda, bu tedarikçi iş ortağı (business associate) yükümlülükleri yaratan bir rolde hareket ediyor olabilir. Bu, bir İş Ortağı Sözleşmesi (BAA) ve geçerli olduğunda alt yüklenici kontrolleri gerektirir. Her pazarlama ajansı otomatik olarak HIPAA'ya tabi bir kuruluş haline gelmez, ancak klinikler her tedarikçinin rolünü ve veri erişimini dikkatle değerlendirmelidir. FTC'nin Sağlık İhlali Bildirim Kuralı uygulaması ve eyalet sağlık gizliliği yasaları artık HIPAA'nın ulaşamadığı alanlarda faaliyet göstermektedir ve kapsam dahilindeki kuruluşlar giderek sadece kendi kontrollerinden değil, dijital ekosistemlerinin pratik sonuçlarından da sorumlu tutulmaktadır.
Hastanın bakış açısından bu nüansların hiçbir önemi yoktur. Bir hasta, verilerine hangi tedarikçinin dokunduğunu bilmez veya umursamaz. Her gizlilik hatasını klinikle ilişkilendirirler. Bir klinik medya satın alımını dış kaynakla yapabilir. Ancak hastanın gözündeki hesap verebilirliği dış kaynakla devredemez.
Yaygın Kör Nokta
Ajanslar, CRO ekipleri ve lead sağlayıcıları lead verilerini görebilir, saklayabilir, zenginleştirebilir veya yönlendirebilir. Hassas bağlam içeren paneller veya dışa aktarımlar kullanabilirler. Form tasarımını ve toplama uygulamalarını etkileyebilirler. Kliniğin bunu hiç düşünmediği durumlarda bile silme veya ihlal müdahale iş akışlarının bir parçası haline gelebilirler.
Hasta ile ilgili verilerin harici ekipler tarafından e-tablolarda, paylaşılan gelen kutularında veya geçici iş akışlarında gelişigüzel kullanılması, uç bir durum değil, gerçek bir operasyonel risktir. Büyüme modeliniz harici ortakların lead verilerine dokunmasına bağlıysa, uyumluluk yeteneği onlara da uzanmalıdır.
Klinikler Lead veya Hasta Verilerini İşleyen Herhangi Bir Ortaktan Neler Talep Etmelidir?
Burası soyut politikanın pratik operatör rehberliğine dönüştüğü yerdir. Aşağıdaki kontrol listesi, kliniklerin lead veya hasta verilerini işleyen herhangi bir harici ortağı değerlendirirken veya denetlerken kullanabileceği bir referanstır.
Tüp Bebek Klinikleri İçin Tedarikçi Uyumluluk Kontrol Listesi
Amaca yönelik sınırlı veri işleme - Tedarikçi verileri yalnızca üzerinde anlaşılan amaç için işler; kendi analitiği, ürün geliştirmesi veya üçüncü taraf kullanımı için değil.
Minimum gerekli veri erişimi - Tedarikçi yalnızca rolünü yerine getirmek için gereken alanlara erişir. Tam lead profillerine gelişigüzel erişim yoktur.
Rol tabanlı erişim kontrolleri - Hassas verileri yalnızca meşru bir ihtiyacı olan yetkili kişiler görüntüleyebilir veya üzerinde işlem yapabilir.
Denetlenebilir erişim ve eylemler - Tedarikçi hangi veriye kimin, ne zaman ve neden eriştiğini gösterebilir. Sadece bir politika belgesi değil, gerçek bir günlük (log).
Kontrollü dışa aktarım ve teslim uygulamaları - PII verileri varsayılan olarak alt sistemlerle paylaşılmaz. Hassas alanların paylaşılması açık ve belgelenmiş bir karardır.
DSR destek hazırlığı - Tedarikçi; silme taleplerine, dışa aktarma taleplerine ve saklama sorularına yapılandırılmış, kanıta dayalı bir şekilde yanıt verebilir.
Bilinçli saklama politikaları - Veriler varsayılan olarak süresiz saklanmaz. Saklama süresi veri tipine göre tanımlanır.
İhlal ve olay yönetimi - Tedarikçinin net bir süreci vardır ve kliniği anlaşılan zaman dilimleri içinde bilgilendirebilir.
Sözleşme netliği - Kimin veri sorumlusu, kimin işleyici olduğu ve belirli hata modları için kimin sorumluluk taşıdığı dahil olmak üzere sorumluluklar belgelenmiştir.
Lead yakalamada insan doğrulaması - Alt iş akışlarındaki sahte gönderimleri ve gürültüyü azaltan kontroller.
Klinikler, potansiyel ortaklardan sadece politika düzeyinde anlaşma teyit etmelerini değil, bu maddeler için operasyonel kanıtlar göstermelerini istemelidir. İmzalı bir sözleşme bir başlangıç noktasıdır. Düzenleyiciler veya hastalar soru sormaya geldiğinde önemli olan iş akışı kanıtıdır.
Modern Bir Tüp Bebek Büyüme Yapısında Uyumluluk Desteği Nasıl Görünür?
Asgari bir zemin olarak yasal uyumluluk ile bir büyüme sisteminin karşılaması gereken pratik standart olan operasyonel uyumluluk hazırlığı arasında anlamlı bir fark vardır. Yasal uyumluluk, doğru politikalara, sözleşmelere ve düzenleyici kayıtlara sahip olmak demektir. Operasyonel hazırlık ise iş akışları, kontroller, günlükler ve kanıtlar aracılığıyla bu politikaların gerçekten uygulandığını gösterebilmeniz demektir.
Modern bir tüp bebek büyüme yapısı, performans ile gizlilik hazırlığı arasında bir seçim yapmaya zorlamamalıdır. Aranması gereken temel yetenekler:
Rıza yakalama - Sonradan eklenen bir düşünce değil, lead yakalama akışlarına yerleştirilmiş yapılandırılabilir rıza toplama. Rıza seçimleri kaydedilmeli ve denetlenebilir olmalıdır.
Minimum gerekli dış paylaşım - Tam ad, e-posta ve telefon gibi doğrudan tanımlayıcılar varsayılan olarak sistemden çıkmamalıdır. Hassas alanların paylaşılması, kazara bir varsayılan değil, açık ve izin verilmiş bir karar olmalıdır.
Okuma erişimi denetlenebilirliği - Kuruluşların, panellerde veya dışa aktarımlarda hassas lead verilerine kimin eriştiğini bilmesi gerekir. Erişim incelemesi, uyumluluk güvenini ve olay rekonstrüksiyonunu destekler.
DSR hazırlığı - Yapılandırılmış silme iş akışları, talep durumu takibi, olay kanıtı, yeniden bağlantı önleme korumaları ve kapsamlı dışa aktarma yeteneği. Sadece verilerin silinebileceğine dair bir söz değil, kanıt izi olan tekrarlanabilir bir süreç.
Saklama kontrolleri - Rastgele depolama birikimi yerine veri toplama ailesine göre tanımlanmış saklama. Operasyonel veriler ve denetim kanıtları bilinçli olarak yönetilir.
Kimlik doğrulama ve erişim güçlendirme - MFA desteği, güvenli çerezler, kilitleme ve sınırlama, kontrollü ayrıcalıklı kurtarma akışları. Hassas verilerin korunması, insanların sistemlere en başta nasıl eriştiğine bağlıdır.
Operasyonel tekrarlanabilirlik - Silme talepleri, denetimler, olaylar ve erişim incelemeleri için kılavuzlar ve kanıt odaklı kontroller. Operatörler her vakada doğaçlama yapmak yerine tekrarlanabilir prosedürleri izlediğinde uyumluluk daha güçlüdür.
Irresist; lead yakalama, rıza, minimizasyon, erişim kontrolü, denetlenebilirlik ve alt veri yönetimi genelinde uyumluluk hazırlığını destekleyerek tüp bebek kliniklerinin büyüme performansından ödün vermeden daha savunulabilir bir uyumluluk duruşu oluşturmasına yardımcı olur. Bu, yasal uyumluluk gerekliliklerinin veya yetkili hukuk danışmanının yerini almaz; politikayı pratikte uygulanabilir kılan operasyonel katmanı destekler.
Sonuç
Tüp bebek hasta verileri uyumluluğu, sadece EMR ile sınırlı bir BT projesi veya hukuki bir mesele değildir. İlk reklam tıklamasından form gönderimine, kayda, CRM senkronizasyonuna ve bir ortağın dokunduğu her alt sisteme kadar veriyi takip eden sürekli bir gerekliliktir.
Düzenleyici ortam gevşemiyor, aksine sıkılaşıyor. Uygulama sınırları genişliyor. Doğurganlık bakımındaki hastalar, bilgilerinin nasıl işlendiği konusunda son derece hassastır ve bu hassasiyet, bir kliniğe konsültasyon randevusu alacak kadar güvenip güvenmeyeceklerini doğrudan etkiler.
Uyumluluğu, sonradan eklenen bir parça değil, büyüme sistemlerine yerleşik operasyonel bir yetenek olarak gören klinikler; yasal savunulabilirlik, hasta güveni ve uzun vadeli marka güvenilirliği gibi her boyutta daha iyi konumlanacaktır.
SSS: Tüp Bebek Klinikleri İçin GDPR ve HIPAA
Tüp bebek klinikleriyle çalışan pazarlama ajansları otomatik olarak HIPAA kapsamına girer mi?
Otomatik olarak değil. Bir tedarikçinin kapsam dahilindeki bir kuruluş adına PHI veya ePHI oluşturduğu, aldığı, sakladığı veya ilettiği durumlarda bir iş ortağı ilişkisi doğabilir. Ancak her ajans varsayılan olarak HIPAA'ya tabi değildir. Klinikler her tedarikçinin rolünü, eriştikleri verileri ve bir İş Ortağı Sözleşmesi'nin gerekip gerekmediğini değerlendirmelidir.
Bir tüp bebek kliniği GDPR kapsamında hasta lead verilerini nasıl yönetmelidir?
Tüp bebekteki sağlıkla ilgili lead verileri, potansiyel olarak GDPR'nin özel nitelikli veri hükümlerine tabi olarak değerlendirilmelidir. Klinikler ve tedarikçileri; amaç sınırlaması, minimum gerekli işleme, belgelenmiş rıza ve tanımlanmış saklama sürelerini uygulamalıdır. Erken aşama formlar bile sağlıkla ilgili veri profilleri oluşturabilir.
Bir doğurganlık kliniği bir lead sağlayıcısından veya CRO ortağından neler talep etmelidir?
En azından: amaç sınırlaması, rol tabanlı erişim kontrolleri, denetlenebilir erişim günlükleri, DSR destek hazırlığı, bilinçli saklama politikaları ve veri sorumluluğu hakkında sözleşme netliği. Yukarıdaki tedarikçi uyumluluk kontrol listesine bakın.